xen0nize/cve-2026-21096
Prueba de concepto de solo fallo para CVE-2026-21096, un desbordamiento de entero de 32 bits que provoca un desbordamiento de heap en el decodificador JPEG Quram de Samsung, con notas de ingeniería inversa y un arnés adb.

Mientras hacía ingeniería inversa de la biblioteca de códecs de imagen de Samsung incluida en el sistema, me encontré con un fallo que resultó ser demasiado fácil de alcanzar. La ruta de iteración del decodificador JPEG calcula el tamaño de uno de sus búferes internos con aritmética de enteros con signo de 32 bits y nunca comprueba el resultado. Si se le entrega un JPEG que declara un ancho de 65535 píxeles, la asignación se desborda pasando de aproximadamente 4,29 GB a un bloque de 256 KB, mientras que los dos memsets que siguen obtienen sus tamaños de otros dos productos de 32 bits que se desbordan en sentido contrario. Uno acaba en unos inofensivos 64 KB, el otro se convierte en un relleno de aproximadamente 2⁶⁴ bytes que comienza dos gigabytes por debajo del búfer. El proceso muere antes de que el decodificador llegue siquiera cerca de los datos reales de la imagen.
Este repositorio documenta ese fallo y lo hace reproducible de forma independiente. Lo que comparto aquí es únicamente una PoC de solo caída (crash-only), es decir, la caída y no el exploit. Todo lo publicado aquí se detiene en un fallo de segmentación determinista dentro de la biblioteca del fabricante. Sin heap grooming, sin secuestro del flujo de control, sin ejecución de código, sin cadena de entrega. La caída por sí sola basta para demostrar que el fallo es real y que la aritmética subyacente se comporta exactamente como se describe. Construir cualquier cosa adicional a partir de esto es otro tipo de trabajo, y no está incluido aquí. Todos los archivos necesarios para reproducir la caída se publican junto a este README.
Samsung corrigió el fallo en la Security Maintenance Release de septiembre de 2026 (SVE-2026-3282, "corrects implementation"). Todo lo aquí presentado se verificó en un teléfono Galaxy cuyo nivel de parche de seguridad es anterior a esa versión. La caída es determinista, diez de diez ejecuciones, y los marcos de fallo se sitúan dentro del auténtico /system/lib64/libimagecodec.quram.so.
Esta PoC demuestra lo siguiente.
El repositorio deliberadamente no contiene lo siguiente.
La caída es el objetivo. Basta para demostrar que la asignación y la escritura afectadas pueden volverse inconsistentes, y eso es todo lo que publico.
CVE-2026-21096 es el identificador público de este fallo. El aviso de Samsung lo rastrea internamente como SVE-2026-3282 en su boletín mensual. La descripción que Samsung Mobile presentó ante MITRE como CNA dice lo siguiente.
Desbordamiento de búfer basado en heap en el decodificador JPEG de libimagecodec.quram.so anterior a SMR Sep-2026 Release 1 permite a atacantes remotos ejecutar código arbitrario.
El registro se hizo público el 9 de septiembre de 2026 y está calificado como 9.2 CRITICAL según CVSS 4.0 (CVSS-B). El vector se muestra a continuación.
CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N
El vector describe un ataque adyacente a la red con baja complejidad, sin
privilegios y sin interacción del usuario (UI:N), que es de donde proviene el
planteamiento de "imagen de cero clics" en la cobertura de septiembre. También
incluye Requisitos de ataque presentes (AT:P), lo que significa que la
explotación depende de condiciones que deben cumplirse en el objetivo. Eso
coincide exactamente con lo que encontré durante la ingeniería inversa. La
biblioteca confía en cualquier geometría que le proporcione su invocador, por lo
que la explotabilidad en el mundo real depende de qué componente de Samsung
introduce dimensiones derivadas del atacante en la ruta de decodificación de
LTN. El impacto en el sistema vulnerable es alto en confidencialidad, integridad
y disponibilidad.
Según NVD, las configuraciones afectadas son dispositivos móviles Samsung que ejecutan Android 14, 15, 16 o 17 con un nivel de parche anterior a SMR Sep-2026 Release 1, y la clase de debilidad es CWE-122 (desbordamiento de búfer basado en heap), la consecuencia directa de un desbordamiento de entero (CWE-190) en la aritmética de asignación. Un fallo hermano en el decodificador DNG de la misma biblioteca (CVE-2026-21095 / SVE-2026-3247) se corrigió en el mismo boletín. Este repositorio cubre únicamente el de JPEG.
El registro CVE describe una posible ejecución remota de código. Este repositorio no intenta reproducir ese impacto. Mi trabajo aquí cubre la ruta nativa vulnerable y un reproductor de fallo local, nada más.
libimagecodec.quram.so es un códec de imágenes de código cerrado escrito por
Quramsoft que Samsung distribuye en todos los dispositivos Galaxy recientes. Se
sitúa por encima de los decodificadores de la plataforma Android. Cuando una
aplicación de Samsung (Galería, canalización de la cámara, vistas previas de
mensajería) quiere una decodificación rápida o en streaming de un JPEG, llama a
esta biblioteca en lugar de a Skia. En un dispositivo típico se distribuyen dos
compilaciones, /system/lib64/libimagecodec.quram.so y una gemela de 32 bits en
/system/lib/ que es mapeada por mediaserver32. Verifiqué que la de 64 bits
está cargada dentro del proceso de Galería en mi teléfono de prueba.
La función que contiene el fallo es el punto de entrada JNI detrás de
com.quramsoft.images.QuramBitmapFactory
    .DecodeJPEGFromFileIter4LTNToNativeBufferArray(...)
"LTN" es la iteración lock-to-native de Samsung, el modo en el que el llamador proporciona la geometría de salida (stride de fila, altura total y cuántas filas debe cubrir cada fragmento de iteración) y la biblioteca decodifica la imagen bloque a bloque en búferes nativos gestionados por el llamador. La ruta de ráfaga de cámara es el consumidor natural de este modo.
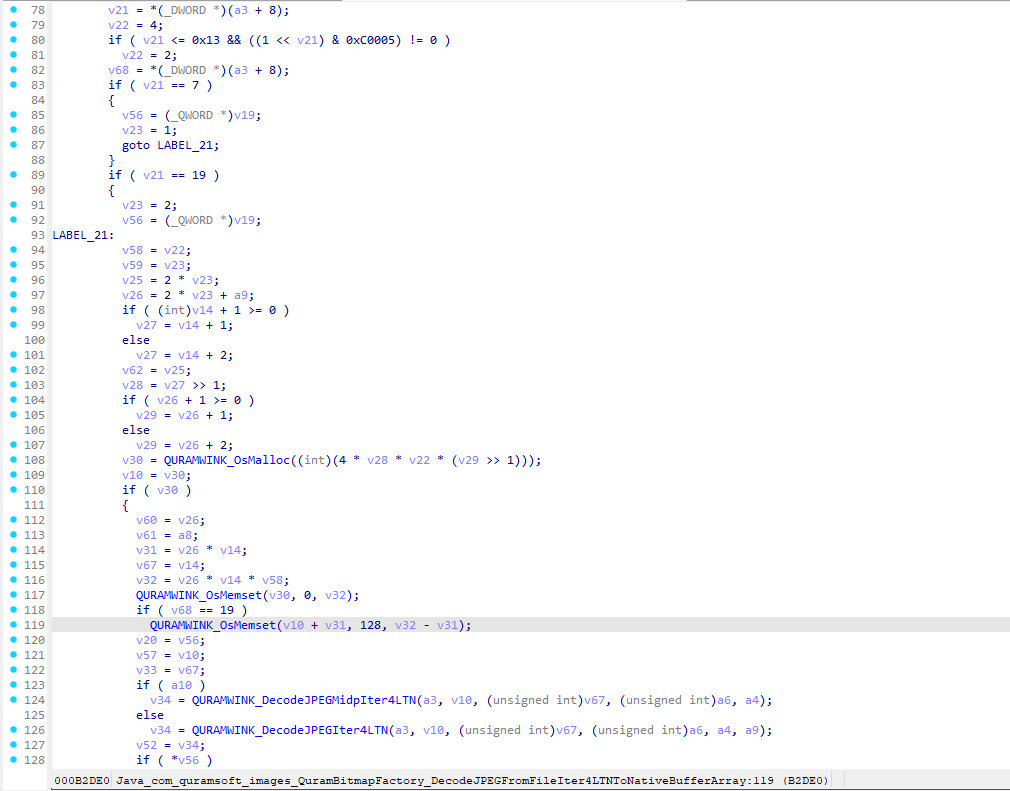
La captura de pantalla a continuación es el pseudocódigo descompilado del punto de entrada JNI,
tomado directamente en IDA Pro de la compilación arm64 vulnerable de la biblioteca
(BuildId d49d229541cc09afa04a97266252f7f716e4f7aa). Se ejecuta desde la
selección de configuración de color hasta los dos memsets, la vida completa de los
valores que se desbordan. Los argumentos que importan son los siguientes. a4 es la
bandera de modo de decodificación (debe ser 1 o 3), a5 es el stride de fila proporcionado por el llamador
(conservado en v14), a9 es el número de filas por iteración proporcionado por el llamador, y
*(_DWORD *)(a3 + 8) es el valor inPreferredConfig almacenado dentro de la
estructura decode-info, que selecciona v22 (bytes por píxel) y v23 (número de
planos). v58 es simplemente v22 copiado en una ranura de pila.