Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-4357-Chrome-XXE — [Reproducción de vulnerabilidad] El primer EXP de un solo archivo del mundo para la vulnerabilidad CVE-2023-4357 Chrome XXE, que permite robar archivos locales de los visitantes. EXP de la vulnerabilidad Chrome XXE que permite a los atacantes obtener archivos locales de los visitantes. | Kitploit
Herramientas/GitHubGitHub/xcanwin/cve-2023-4357-chrome-xxe
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebCTFAprendizaje y EducaciónRecursos Curados
GitHubxcanwin/cve-2023-4357-chrome-xxe

CVE-2023-4357-Chrome-XXE

Ver Repositorio
2303747hace 1 añoRevisado por Kitploit

Acerca de

[Reproducción de vulnerabilidad] El primer EXP de un solo archivo del mundo para la vulnerabilidad CVE-2023-4357 Chrome XXE, que permite robar archivos locales de los visitantes. EXP de la vulnerabilidad Chrome XXE que permite a los atacantes obtener archivos locales de los visitantes.

Compartir

Introducción de la herramienta

  • El primer EXP del mundo en un solo archivo que explota la vulnerabilidad CVE-2023-4357 Chrome XXE, logrando robar los archivos locales de los visitantes.
  • El primer EXP del mundo en un solo archivo que explota la vulnerabilidad CVE-2023-4357 Chrome XXE, permitiendo a los atacantes obtener los archivos locales de los visitantes.
Nombre de archivoDescripciónEscenario de explotación¿Por qué se puede lograr la explotación de la vulnerabilidad con un solo archivo/un solo payload?
d.svgExplotación con un solo archivo, sin necesidad de depender de otros archivos1. Cuando hay XSS, anidar el enlace svg en un iframe.
2. Al hacer clic en el botón, abrir una nueva ventana con la imagen svg.
Autocontenido. La primera declaración de entidad que referencia una entidad externa es bloqueada, por lo que se ideó autoincluir el propio archivo como documento XML externo y, a continuación, realizar una segunda declaración de entidad que haga referencia a la entidad externa, exigiendo que los formatos de ambas referencias sean mutuamente compatibles y no generen errores; de esta manera se evita el bloqueo y se logra leer archivos locales.
xss.htmlExplotación con un solo payload, sin necesidad de depender de otros archivosCuando hay XSS y no se desea subir un archivo svg a ningún sitio web, copiar el contenido de xss.html como payload.Elemento object, data:image/svg+xml;base64, data:text/xsl;base64

Datos interesantes

  • Este EXP de un solo archivo fue utilizado como fuente de inspiración para el planteamiento de los problemas de la competición de seguridad de la información TPCTF 2023 (la competición fue organizada conjuntamente por TP-Link, Universidad de Tsinghua y Universidad de Pekín).
  • Problemas: Xssbot y Xssbot but not Internet
  • Los participantes más astutos se dieron cuenta de mi comentario //You can send p.innerHTML by POST.: cn-sec, xmcve, jbnrz
  • Poder aportar recursos de aprendizaje interesantes a quienes se inician en la seguridad de la información es uno de los motivos de la existencia de este proyecto de código abierto.

Resumen de la vulnerabilidad

InformaciónContenido
Nombre de la vulnerabilidadChromium XXE
Identificador de la vulnerabilidadCVE-2023-4357
Nivel de riesgoAlto
Tipo de vulnerabilidadXXE
Dificultad de explotaciónBaja

Descripción de la vulnerabilidad

  • La causa raíz de la vulnerabilidad se encuentra en libxslt. De forma predeterminada, Chromium valida estrictamente si la URL de la entidad externa referenciada por la declaración de entidad de un documento XML es de otro dominio (cross-origin). Sin embargo, si Chromium primero analiza el documento como una hoja de estilos XSL y luego llama a document() para incluir un documento XML externo, entonces Chromium no realiza la validación de cross-origin sobre la URL de ese documento XML externo, lo que provoca la filtración de archivos locales del visitante.

Versiones afectadas

  • Chrome versiones < 116.0.5845.96
  • Chromium versiones < 116.0.5845.96
  • Electron versiones < 26.1.0
  • WeChat para Mac versiones < 3.8.5.17

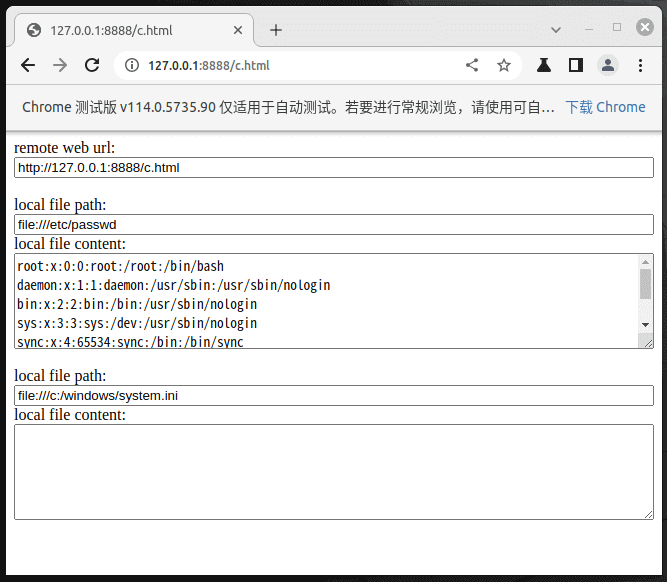
Capturas de pantalla de la reproducción

Entorno del visitanteCaptura
Linux + Chromium
Windows + Chromium
MacOS + WeChat para Mac

Reproducción 1

  1. Entorno del visitante:
Linux + Chromium
  1. Descargar y ejecutar Chrome
wget https://edgedl.me.gvt1.com/edgedl/chrome/chrome-for-testing/114.0.5735.90/linux64/chrome-linux64.zip
unzip chrome-linux64.zip
./chrome-linux64/chrome --no-sandbox
  1. Iniciar el servidor web
wget https://codeload.github.com/xcanwin/CVE-2023-4357-Chrome-XXE/zip/refs/heads/main -O CVE-2023-4357-Chrome-XXE.zip
unzip CVE-2023-4357-Chrome-XXE.zip
python3 -m http.server 8888 -d CVE-2023-4357-Chrome-XXE-main
  1. Acceder desde el navegador
http://127.0.0.1:8888/d.svg

Reproducción 2

  1. Entorno del visitante:
Windows + Chromium
  1. Descargar y ejecutar Chrome
https://edgedl.me.gvt1.com/edgedl/chrome/chrome-for-testing/114.0.5735.90/win64/chrome-win64.zip

./chrome-win64/chrome --no-sandbox
  1. Iniciar el servidor web
https://codeload.github.com/xcanwin/CVE-2023-4357-Chrome-XXE/zip/refs/heads/main

python3 -m http.server 8888 -d CVE-2023-4357-Chrome-XXE-main
  1. Acceder desde el navegador
http://127.0.0.1:8888/d.svg

Reproducción 3

  1. Entorno del visitante:
MacOS + WeChat para Mac
  1. Descargar y ejecutar WeChat para Mac

  2. Iniciar el servidor web

wget https://codeload.github.com/xcanwin/CVE-2023-4357-Chrome-XXE/zip/refs/heads/main -O CVE-2023-4357-Chrome-XXE.zip
unzip CVE-2023-4357-Chrome-XXE.zip
python3 -m http.server 8888 -d CVE-2023-4357-Chrome-XXE-main
  1. Enviar al asistente de transferencia de archivos y acceder
http://127.0.0.1:8888/d.svg
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    260

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →