
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
phishing_catcher — Capturador de phishing usando Certstream | Kitploit

Herramientas/GitHubGitHub/x0rz/phishing_catcher
OSINT (Inteligencia de Fuentes Abiertas)PhishingInteligencia de AmenazasAnálisis de DNS
GitHubx0rz/phishing_catcher

phishing_catcher

Capturador de phishing usando Certstream

Ver Repositorio
1.8k36051hace 5 añosRevisado por Kitploit
Compartir
Sitio web

Phishing Catcher

Capture posibles dominios de phishing en tiempo casi real al buscar emisiones sospechosas de certificados TLS reportadas al Registro de Transparencia de Certificados (CTL) a través de la API CertStream. Las emisiones "sospechosas" son aquellas cuyo nombre de dominio supera un cierto umbral basado en un archivo de configuración.

Esto es solo un PoC funcional. Siéntete libre de contribuir y ajustar el código para que se adapte a tus necesidades. 👍
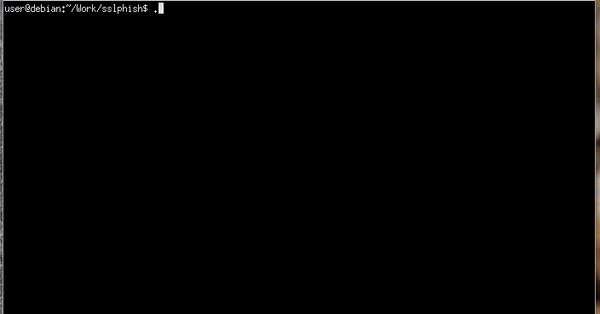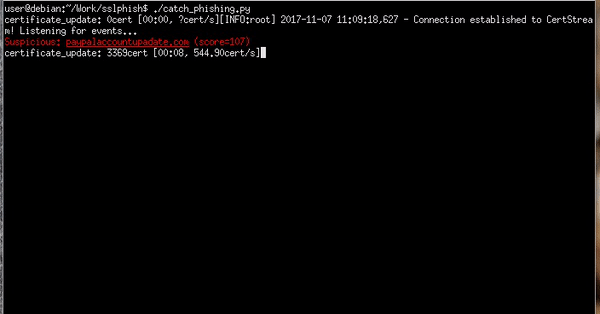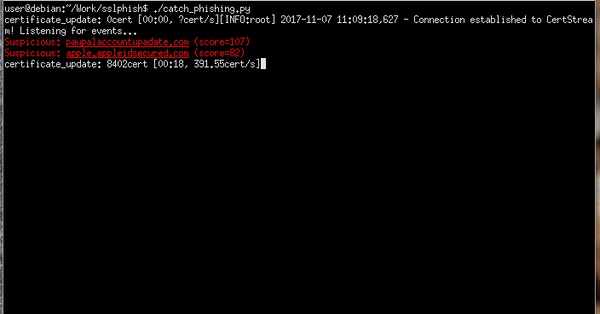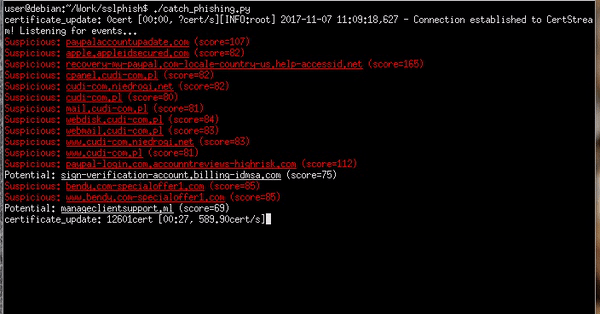
Captura de pantalla del uso de ejemplo.

Instalación

El script debería funcionar correctamente usando Python2 o Python3. En cualquier caso, instala los requisitos después de clonar o descargar el código fuente:

pip install -r requirements.txt

Configuración

Phishing Catcher usa un archivo de configuración YAML simple para asignar una puntuación numérica a cadenas que se pueden encontrar en el nombre común o el campo SAN de un certificado TLS (es decir, el nombre de dominio de un certificado). El archivo de configuración, suspicious.yaml, incluye valores predeterminados razonables, pero puedes ajustar o agregar tanto las cadenas que contiene como la puntuación asignada a cada cadena editando un archivo de anulación, external.yaml.

Tanto el archivo de configuración predeterminado suspicious.yaml como el archivo modificable por el usuario external.yaml contienen dos diccionarios YAML: keywords y tlds. Las claves de los diccionarios son las cadenas y los valores son las puntuaciones que se asignan si esa cadena se encuentra en el nombre de dominio de un certificado emitido. Por ejemplo:

keywords:
    'login': 25

Aquí, se añade una puntuación de 25 a la palabra clave genérica login cuando se encuentra en el nombre de dominio de un certificado TLS. Aumentar este valor elevará el nivel de sospecha contra los dominios que contengan la cadena login, lo que te permitirá someter estas emisiones de certificados a un mayor escrutinio.

Sin embargo, para que Phishing Catcher lo reporte como sospechoso, la puntuación asignada a un certificado debe cumplir o superar (>=, "mayor o igual que") los siguientes umbrales:

ScoreReportado como
65Potencial
80Probable
90Sospechoso

💡 Consulta la función score_domain() en el código fuente para obtener más detalles sobre el algoritmo de puntuación.

Uso

Una vez configurado a tu gusto, el uso es tan simple como ejecutar el script:

$ ./catch_phishing.py
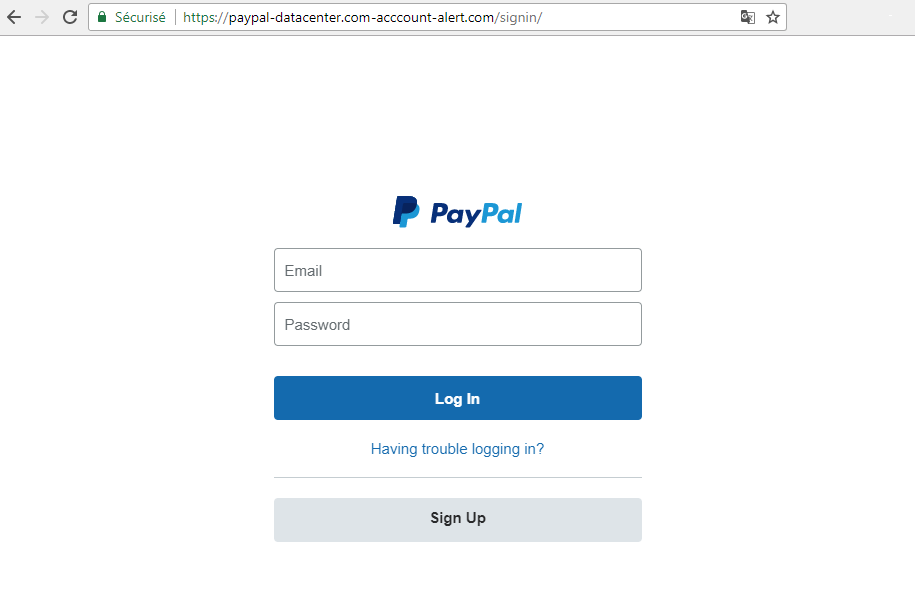
Ejemplo de phishing capturado

Phishing de Paypal

Capturador de phishing en un contenedor Docker

Si estás usando MacOs o tienes una versión de sistema operativo diferente que dificulte la instalación de phishing_catcher, una de tus opciones es tener la herramienta dockerizada.

docker build . -t phishing_catcher

contenedor

Licencia

GNU GPLv3

Si esta herramienta te ha sido útil, no dudes en agradecerme invitándome a un café.

Coffee

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






