
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-63914 — Divulgación pública y parche para CVE-2025-63914: vulnerabilidad de bomba Zip en Cinnamon/kotaemon. | Kitploit
Herramientas/GitHubGitHub/wxdou/cve-2025-63914
Análisis de VulnerabilidadesExplotaciónSeguridad Web
GitHubwxdou/cve-2025-63914

CVE-2025-63914

Divulgación pública y parche para CVE-2025-63914: vulnerabilidad de bomba Zip en Cinnamon/kotaemon.

Ver Repositorio
4hace 11 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    926
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    699
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    428
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    397
  • 5

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    347
  • 6

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    337

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2025-63914

Divulgación pública y parche para CVE-2025-63914: Vulnerabilidad de bomba ZIP en Cinnamon/kotaemon.

Crédito

Wang Yuanrong

Resumen

La función _may_extract_zip no aplica límites en la descompresión de ZIP, lo que permite que una bomba ZIP maliciosa provoque un consumo excesivo de recursos y denegación de servicio.

Detalles

La función _may_extract_zip en el archivo \libs\ktem\ktem\index\file\ui.py no verifica el contenido de los archivos ZIP subidos. Aunque el contenido se extrae en una carpeta temporal que se limpia antes de cada extracción, subir exitosamente una bomba ZIP podría causar que el servidor consuma recursos excesivos durante la descompresión. Además, si no se suben más archivos posteriormente, los datos extraídos podrían ocupar espacio en disco y potencialmente dejar el sistema no disponible. Cualquier persona con permiso para subir archivos puede llevar a cabo este ataque.

PoC

Use el comando para descargar y ejecutar la imagen más reciente:

docker run \
--name kotaemon \
-e GRADIO_SERVER_NAME=0.0.0.0 \
-e GRADIO_SERVER_PORT=7860 \
-v /home/kali/ktem_app_data/:/app/ktem_app_data \
-p 7860:7860 -d \
ghcr.io/cinnamon/kotaemon:0.11.0-full

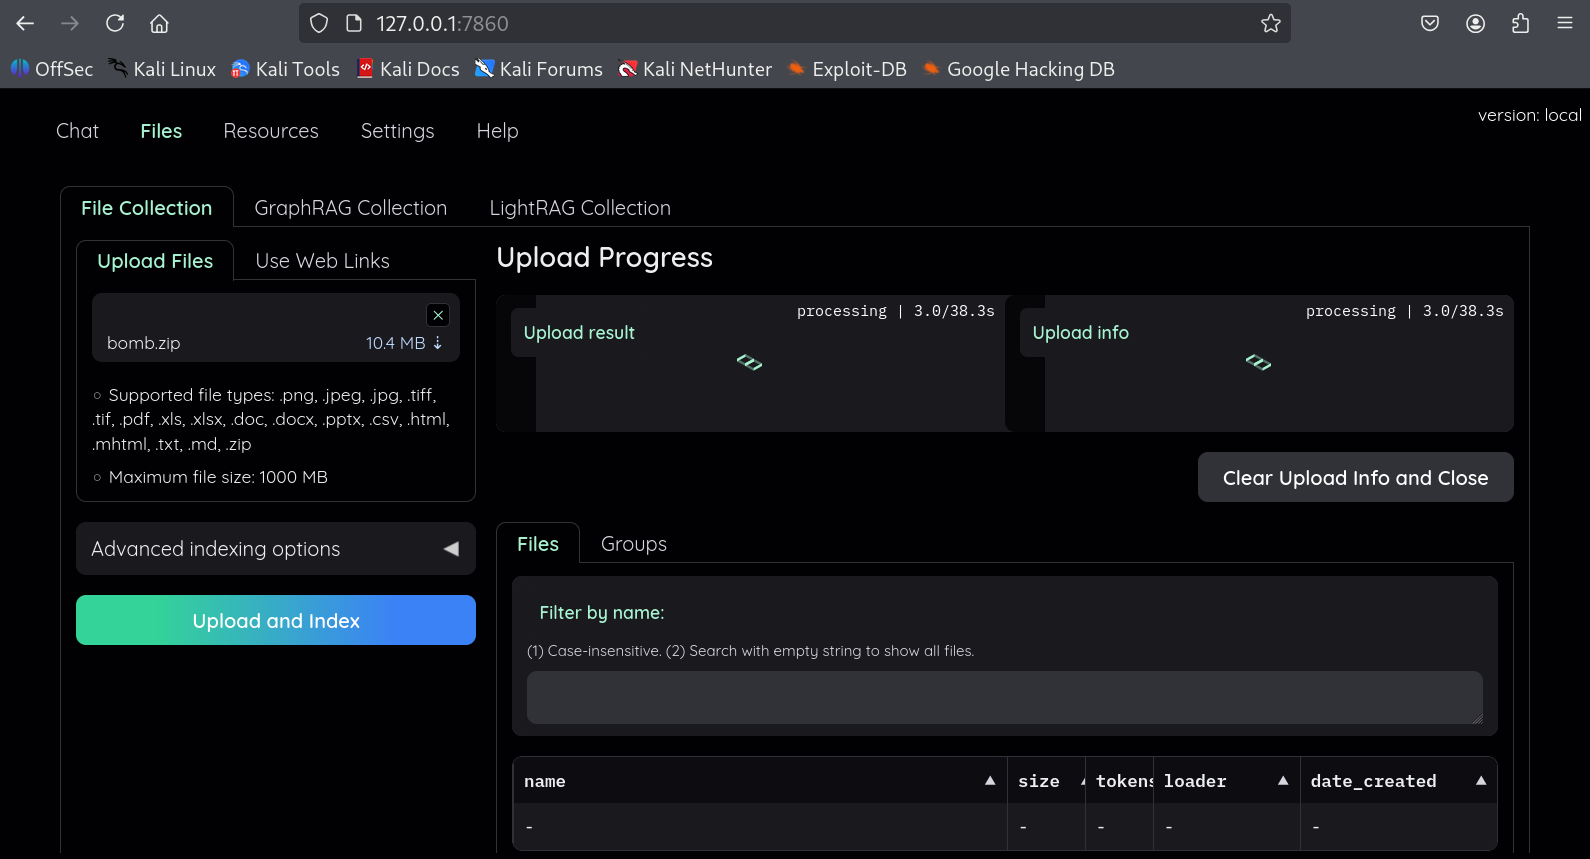
Cree un payload altamente compresible que consista en bytes repetidos para lograr relaciones de compresión extremas.
img1

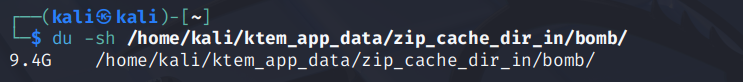
Durante el proceso, podemos notar ralentizaciones debido al consumo de recursos, y podemos verificar el tamaño del directorio temporal.
img2

Este uso de recursos permanecerá incluso cuando no se estén subiendo otros archivos.

Impacto

Un atacante con privilegios de subida de archivos puede enviar un archivo ZIP manipulado que provoque un consumo incontrolado de disco, CPU y memoria, llevando a un fallo del servicio o una interrupción del host. Todas las instancias —incluyendo la versión más reciente (0.11.0)— están afectadas.

Parche

En este repositorio se proporcionan una bomba ZIP de prueba y el parche correspondiente para la versión 0.11.0.

Resumen del parche:

  • Reemplazar extractall con extracción por flujo.
  • Aplicar límites: tamaño por archivo, tamaño total descomprimido y número de elementos.
  • Rechazar entradas cifradas y relaciones de compresión extremas.
  • Lista blanca de extensiones de archivo.
  • Limpieza en caso de errores.

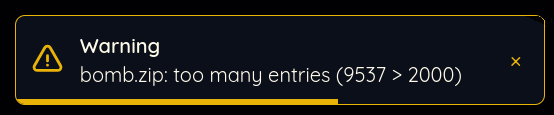
Después de aplicar el parche, aparecerá una advertencia cuando se envíe una bomba ZIP y la operación será rechazada:

img3

Descargar herramienta



