Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cve-2020-0618 — CVE-2020-0618 Honeypot | Kitploit
Herramientas/GitHubGitHub/wortell/cve-2020-0618
Análisis de VulnerabilidadesSeguridad WebInteligencia de AmenazasDetección de IntrusionesRespuesta a Incidentes
GitHubwortell/cve-2020-0618

cve-2020-0618

CVE-2020-0618 Honeypot

Ver Repositorio
30584hace 6 añosRevisado por Kitploit
Compartir

Honeypot CVE-2020-0618

  • Detecta y registra intentos de explotar CVE-020-0618 (RCE en SQL Reporting Services)
  • Sirve contenido y cabeceras como lo haría SSRS, para aumentar las posibilidades de indexación en motores de búsqueda (ej. google, shodan, etc.)
  • Basado en el gran trabajo de MDSec y x1sec

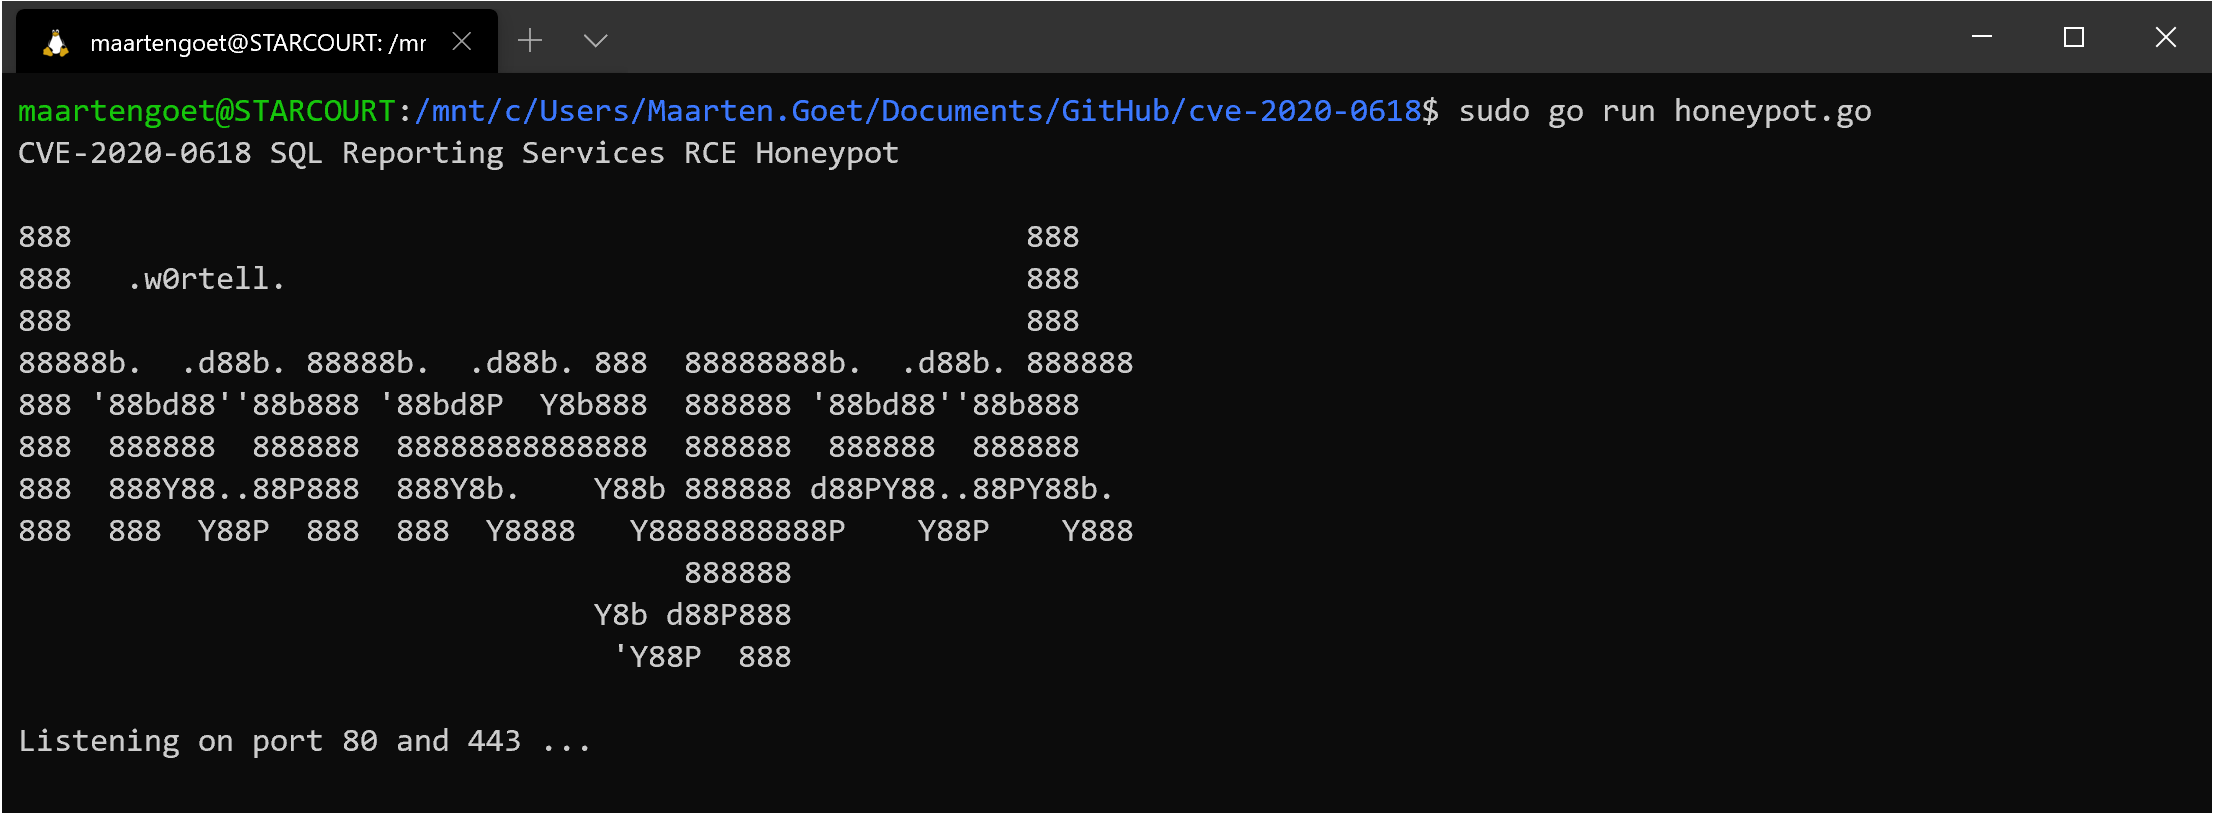
captura de pantalla

Instalación

Obtener el código

Asegúrate de tener un entorno Go listo.

git clone https://github.com/wortell/cve-2020-0618

Generar certificados

Genera un certificado autofirmado:

openssl genrsa -out server.key 2048
openssl ecparam -genkey -name secp384r1 -out server.key
openssl req -new -x509 -sha256 -key server.key -out server.crt -days 3650

Ejecutar

Es tan sencillo como:

go get github.com/gorilla/mux
go run honeypot.go

El honeypot escuchará tanto en el puerto 80 como en el 443 (por lo que debe ejecutarse como usuario root)

O para desvincularlo y ejecutarlo como proceso en segundo plano:

nohup go run honeypot.go &

Docker

O ejecútalo en un contenedor Docker en su lugar:

git clone https://github.com/wortell/cve-2020-0618
cd cve-2020-0618
docker image build -t cve-2020-0618:1.0 .
docker container run --publish 80:80 --publish 443:443 --detach --name honeypot cve-2020-0618:1.0

CONSEJO PRO: Monta el directorio Logs localmente, para no perder los archivos

Registros

Los resultados/datos se escriben en el directorio ./log. Son:

cve.log - Intentos de explotación e intentos de explotación con todos los datos (ej. cabeceras, cuerpo POST)

allrequests.log - Todas las solicitudes HTTP observadas que llegan al servidor

tls.log - A menudo los escáneres de internet envían datos no válidos al puerto 443. Los errores HTTPS se registran aquí.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →