 wikiz/redguard
Herramienta de control de flujo frontal para C2 con aleatorización de huellas digitales JA3/JARM, fronting de dominio, validación de perfil C2 maleable y lista blanca de IP para evadir equipos azules, AV, EDR y mapeo del ciberespacio.


English | 中文文档
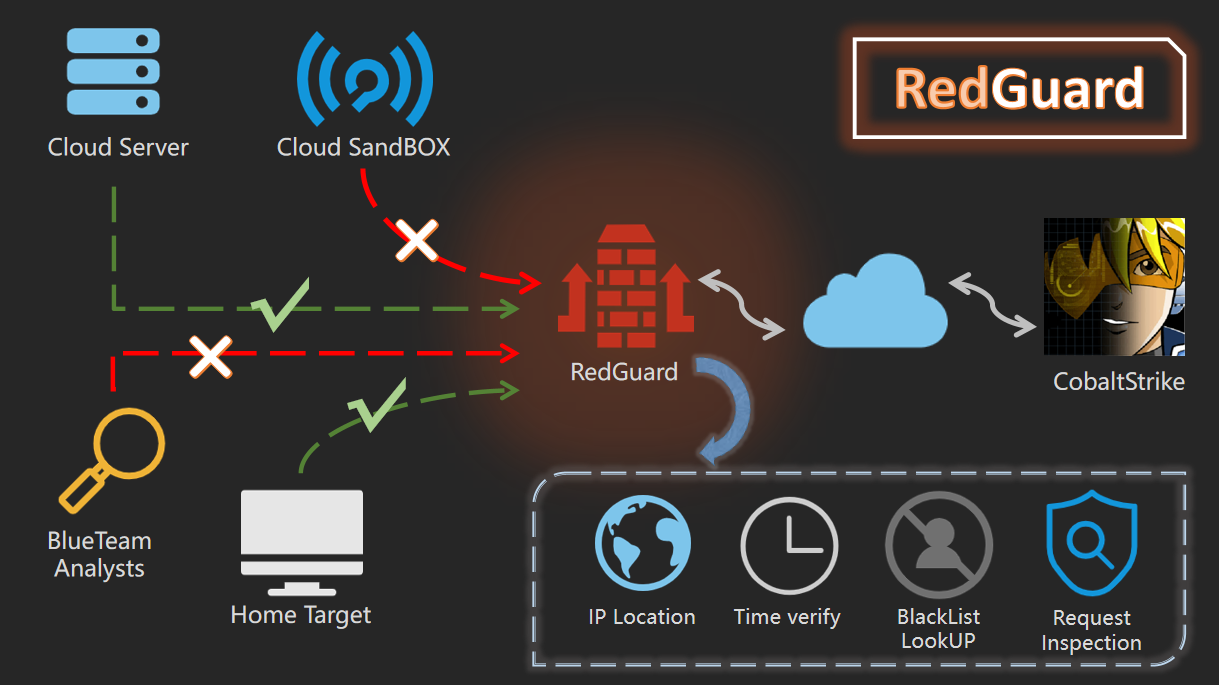
RedGuard, una herramienta derivada basada en la tecnología de control de flujo frontal de comando y control (C2), tiene un diseño más ligero, una interacción de tráfico eficiente y una compatibilidad confiable con el desarrollo en el lenguaje de programación Go. A medida que los ciberataques evolucionan constantemente, los ejercicios del equipo rojo y azul se vuelven progresivamente más complejos, RedGuard está diseñado para proporcionar una mejor solución de ocultación de canal C2 para el equipo rojo, que proporciona el control de flujo para el canal C2, bloquea el tráfico de análisis "malicioso" y completa mejor toda la tarea de ataque.
RedGuard es una herramienta de control de flujo frontal C2 que puede evitar la detección del equipo azul, AVS, EDR y los motores de búsqueda del ciberespacio.
Puede descargar y usar directamente la versión compilada, o puede descargar el paquete go de forma remota para compilar y ejecutar de forma independiente.```bash git clone https://github.com/wikiZ/RedGuard.git cd RedGuard
go build -ldflags "-s -w" -trimpath
chmod +x ./RedGuard&&./RedGuard
# 0x02 Descripción de la configuración
## Inicialización
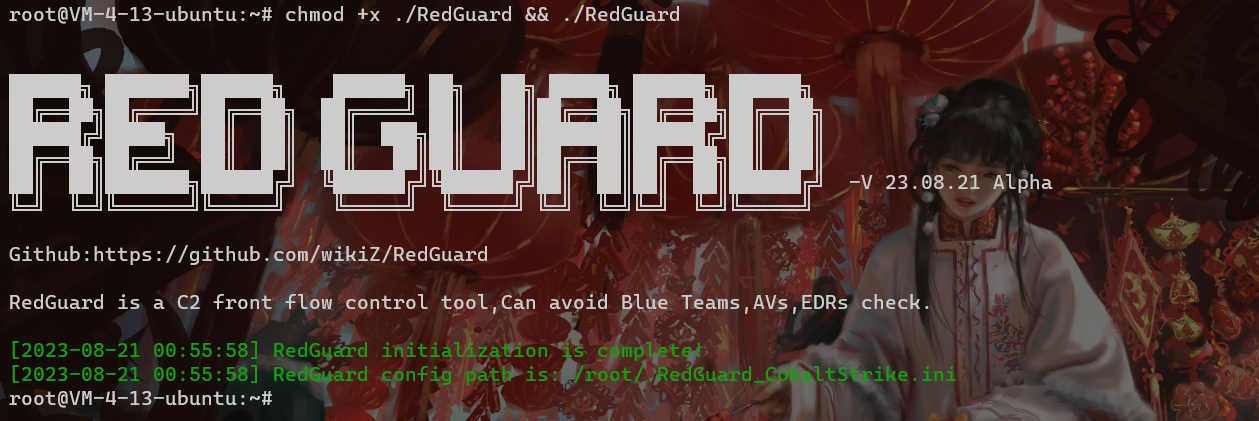
Como se muestra en la siguiente figura, establezca los permisos de ejecución e inicialice RedGuard. La primera ejecución generará un archivo de configuración en el directorio home del usuario actual para lograr una configuración flexible de las funciones. Nombre del archivo de configuración: **.RedGuard_CobaltStrike.ini**.
**Contenido del archivo de configuración:**
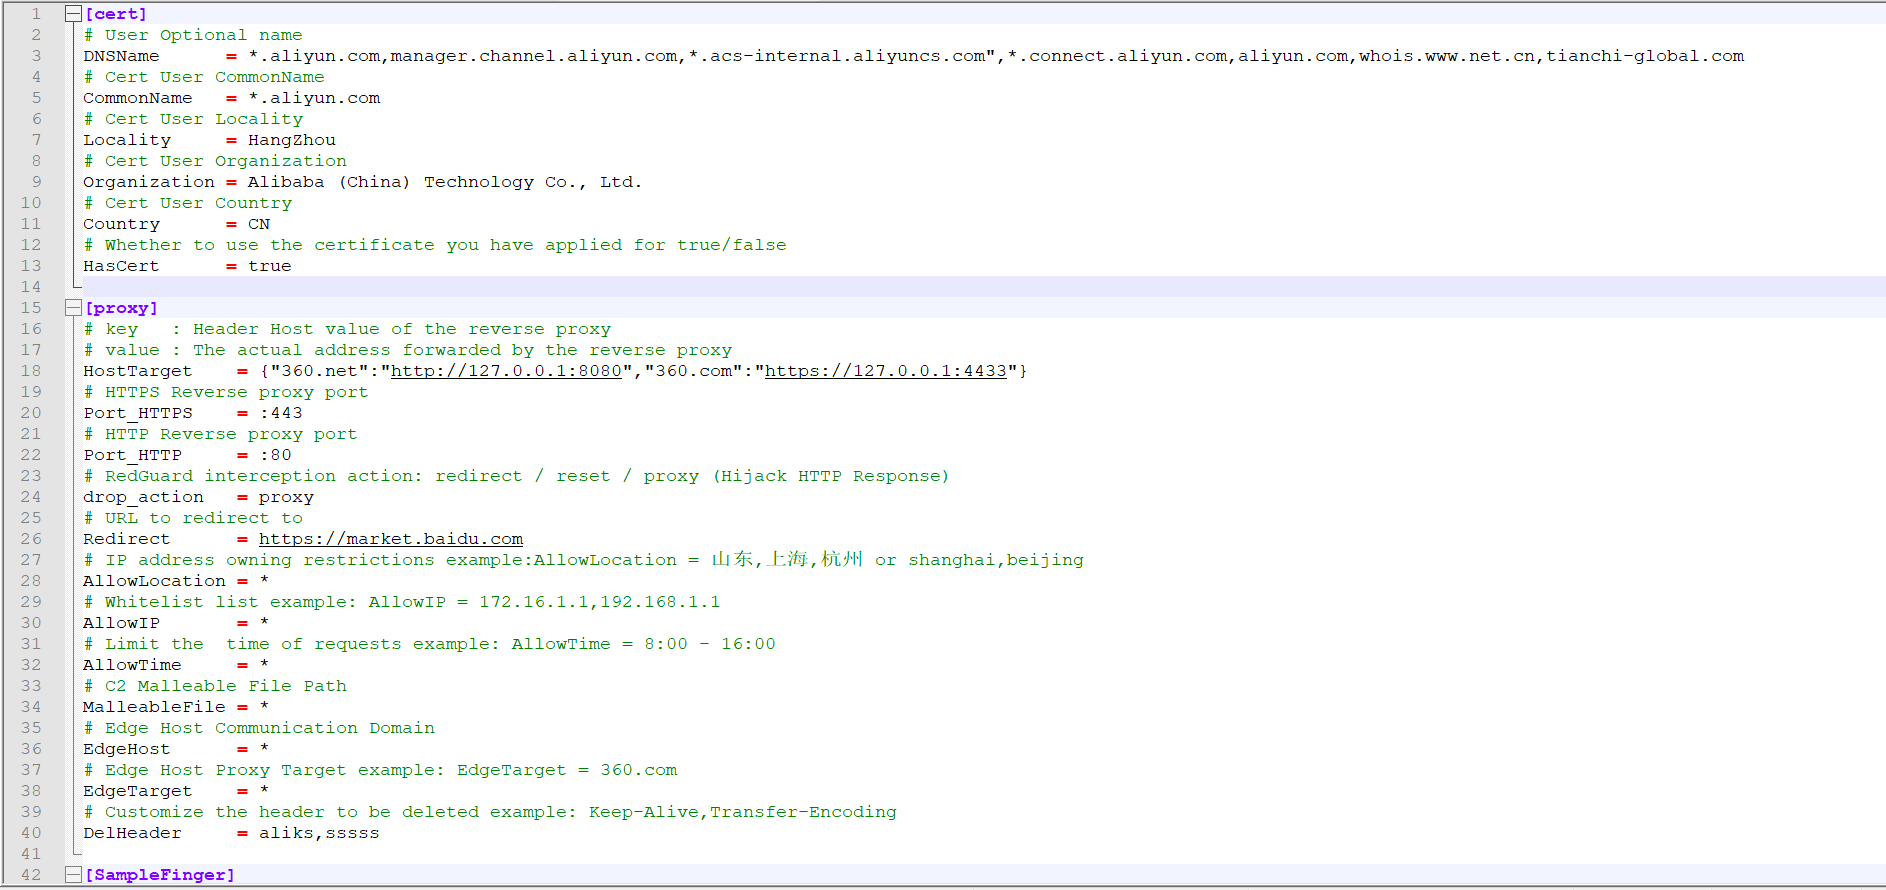
Las opciones de configuración de cert son principalmente para la información de configuración de la comunicación HTTPS encriptada con certificado SSL entre la muestra y la infraestructura frontal de C2. El proxy se utiliza principalmente para configurar las opciones de control en el tráfico de proxy inverso. El uso específico se explicará en detalle a continuación.
La comunicación HTTPS encriptada con certificado SSL se generará en el directorio cert-rsa/ dentro del directorio donde se ejecute RedGuard. Puede iniciar y detener las funciones básicas de la herramienta modificando el archivo de configuración **(el número de serie del certificado se genera según la marca de tiempo , no se preocupe por estar asociado con esta característica)**.Si desea utilizar su propio certificado, simplemente renómbrelos a ca.crt y ca.key.```bash
openssl x509 -in ca.crt -noout -text
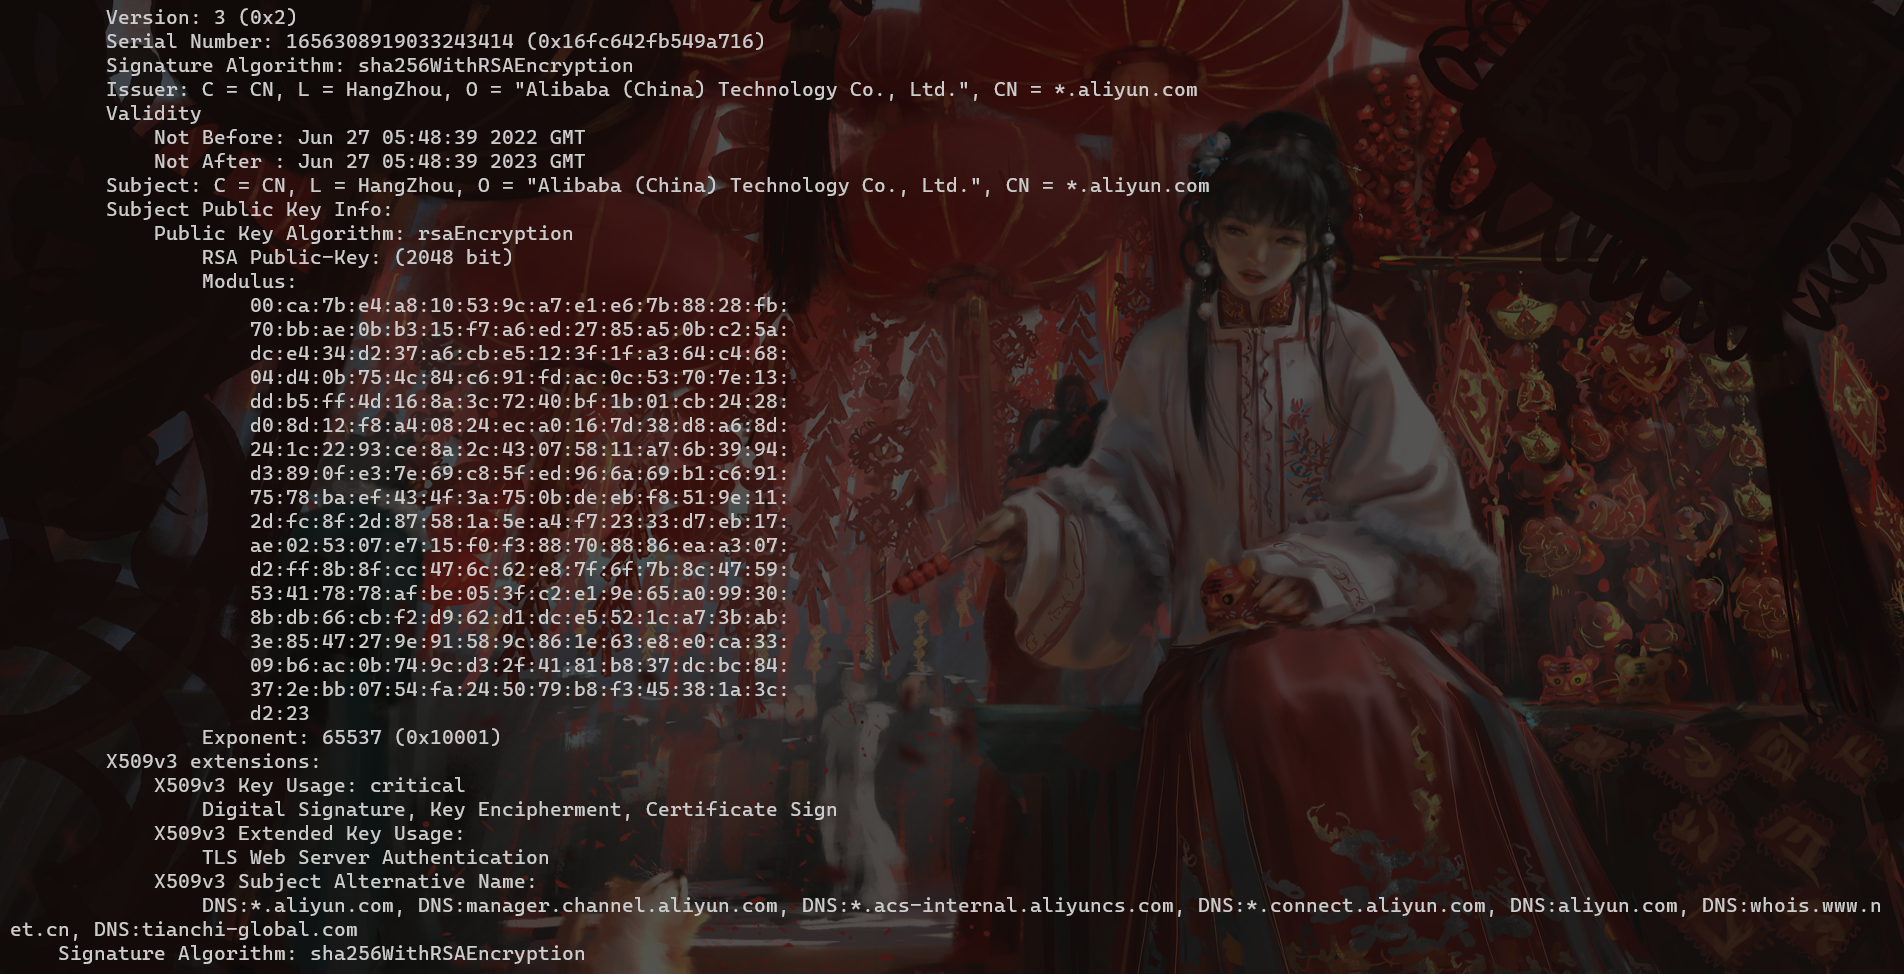
Las huellas digitales TLS JARM aleatorias se actualizan cada vez que se inicia RedGuard para evitar que se utilicen para autenticar la infraestructura C2.
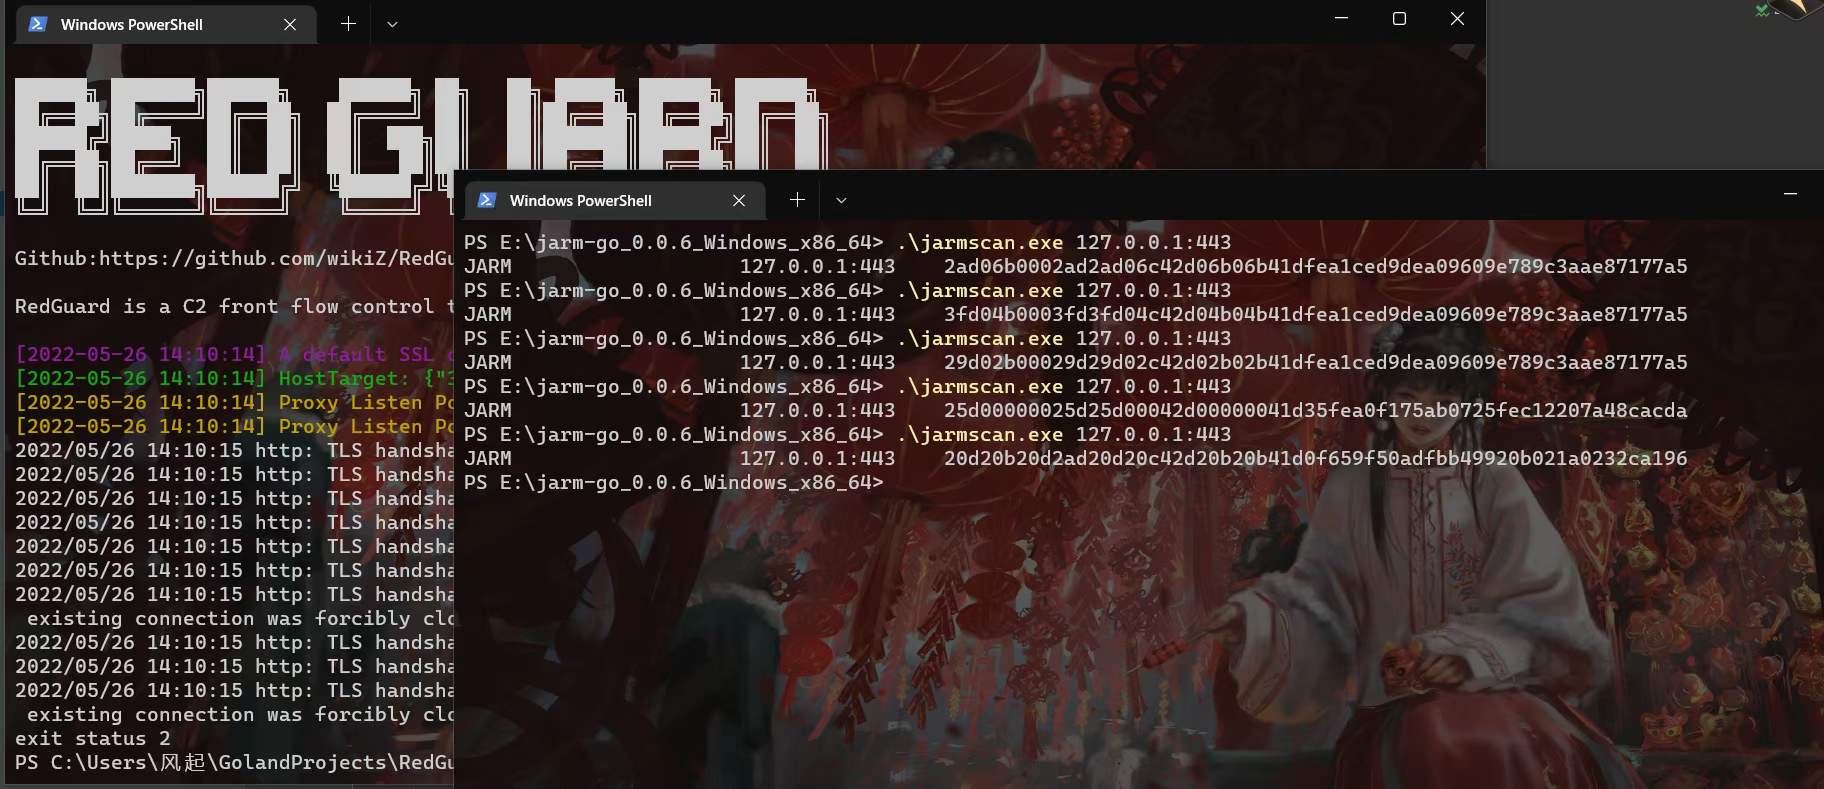
En el caso de usar su propio certificado, modifique el parámetro HasCert en el archivo de configuración a true para evitar problemas normales de comunicación causados por la incompatibilidad del conjunto de cifrado CipherSuites con el certificado personalizado debido a la aleatorización de ofuscación JARM.```bash
HasCert = false
### Certificados TLS falsificados
Al implementar un Domain Fronting para ocultar el tráfico C2, el nombre de dominio acelerado no tiene información de certificado HTTPS de forma predeterminada. Esto es obviamente problemático, por lo que debe prestar atención a la configuración del certificado al configurar el nombre de dominio. Esta es también la base predeterminada para determinar si la muestra es tráfico de front-end de dominio.
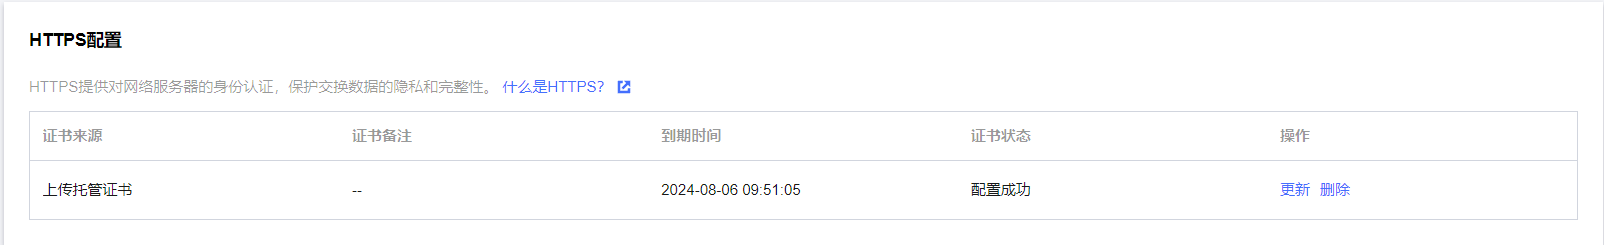
[^Tencent Cloud]: Configuración de certificado de CDN de Tencent Cloud

