
 wenruoya/cve-2019-15107
CVE-2019-15107 Programa de prueba gráfico

Programa de prueba para CVE-2019-15107
Esta vulnerabilidad de ejecución remota de comandos en webmin se debe aproximadamente a que qx/…/ en perl provoca la ejecución de comandos. Su explotación requiere ciertas condiciones especiales. Al reproducirla, escribí rápidamente un programa de explotación con interfaz gráfica.

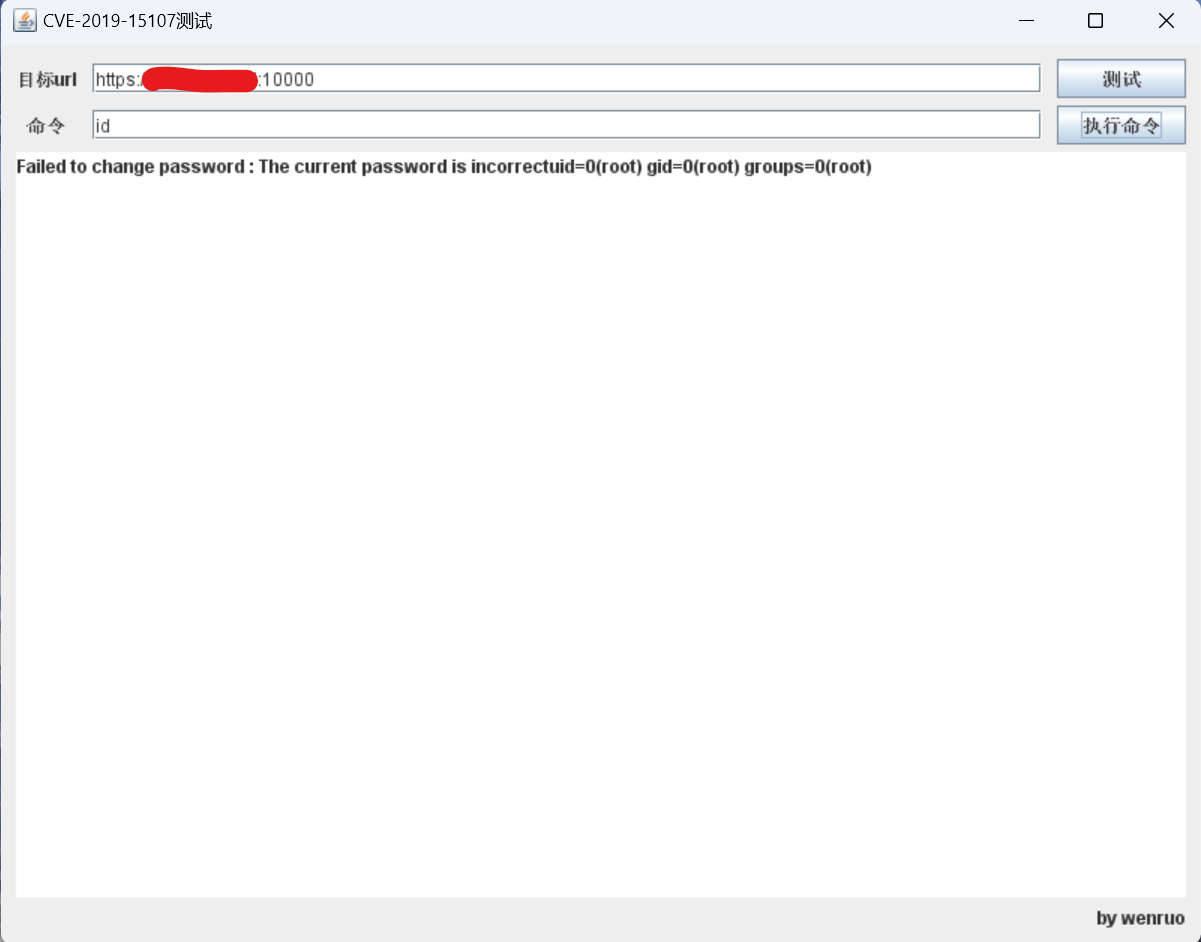
Es importante destacar que el valor de user debe ser un usuario falso; la prueba con el root real no tiene éxito. Solo cuando el valor del parámetro user enviado no corresponde a un usuario Linux conocido, la ejecución llega al punto de modificar /etc/shadow, lo que desencadena la vulnerabilidad de inyección de comandos.
La shell reversa puede requerir codificación, lo que podría implicar modificar el código.
