
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
RC4Decryption — Abusa del LOLBin tlscsp.dll firmado por Microsoft para ejecutar cifrado/descifrado RC4 mediante LsCsp_EncryptHwid, parcheando la clave hardcodeada en memoria para tradecraft BYOK. | Kitploit
Herramientas/GitHubGitHub/weedhashpeddler/rc4decryption
Herramientas DefensivasHerramientas de Cifrado/DescifradoMecanismos de PersistenciaEvasión de IDS/IPSIngeniería InversaCriptografíaAnálisis de BinariosRed TeamingDesarrollo de Payloads

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
GitHubweedhashpeddler/rc4decryption

RC4Decryption

Abusa del LOLBin tlscsp.dll firmado por Microsoft para ejecutar cifrado/descifrado RC4 mediante LsCsp_EncryptHwid, parcheando la clave hardcodeada en memoria para tradecraft BYOK.

Ver Repositorio
35315hace 4 díasAún no revisado
Compartir

tlscsp.dll — LOLBin RC4 fantasma de Microsoft (primitiva de cifrado/descifrado BYOK)

Una DLL firmada por Microsoft, que nunca se carga, que incluye una clave RC4 hardcodeada. Llama a LsCsp_EncryptHwid -> consigue cifrado/descifrado RC4 ejecutándose dentro de código de confianza de Windows, con cero criptografía en tu propio binario.

tlscsp.dll — LOLBin RC4 fantasma de Microsoft

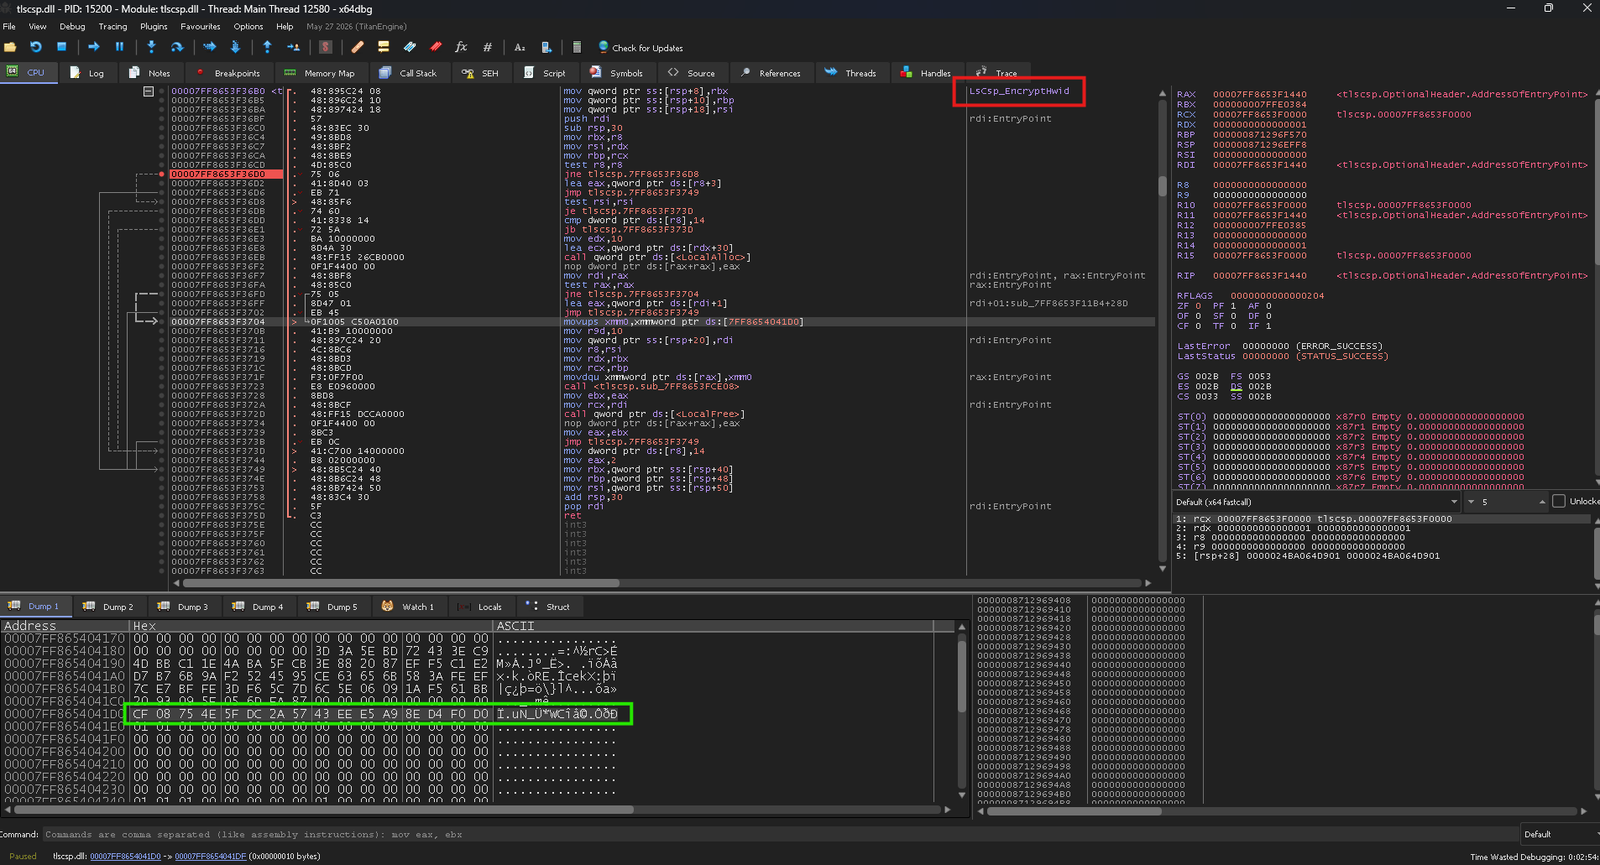
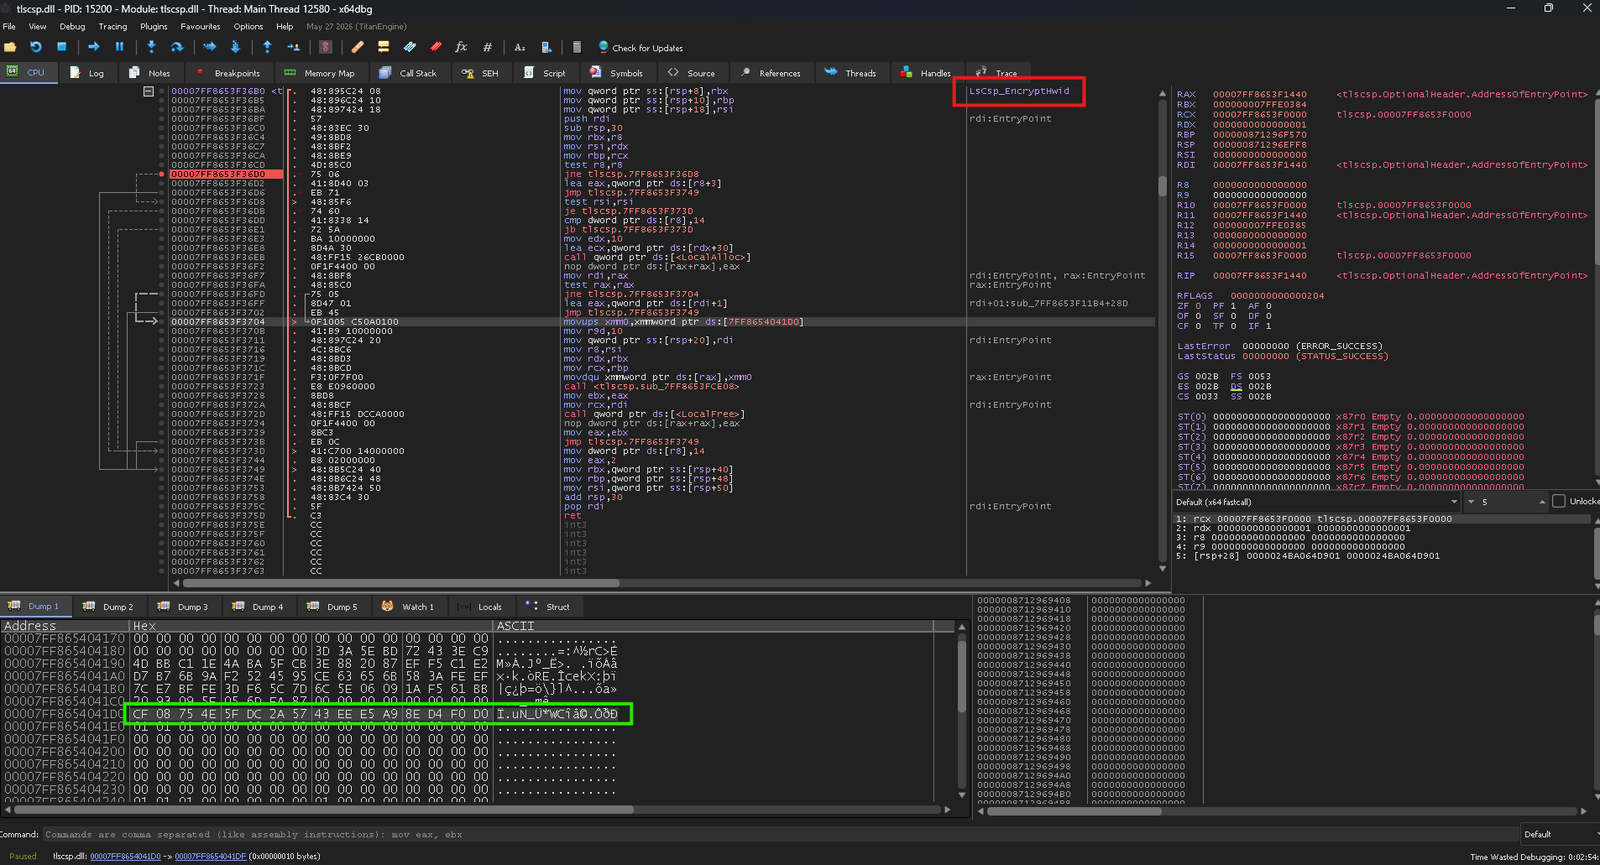
tlscsp.dll ("Microsoft Remote Desktop Services Cryptographic Utility") es una DLL firmada por Microsoft en System32 que está descargada por defecto. Su export LsCsp_EncryptHwid realiza **RC4 con una clave de 16 bytes hardcodeada en .rdata.

Probado en

Windows 11 última compilación (25H2). Compilaciones más antiguas de Windows incluyen una tlscsp.dll ligeramente diferente, por lo que el offset de la clave puede necesitar un pequeño ajuste — no cubierto aquí.

NOTA- La clave embebida es pública, por lo que cualquiera puede descifrar. Usa BYOK (Bring Your Own Key) — parchea los 16 bytes en base + 0x141D0 en memoria con tu propia clave antes de llamar al export. Ahora la DLL cifra/descifra con tu secreto, y tu loader sigue sin llevar ninguna clave ni criptografía.
Finding
Descargar herramienta