
 we5ter/flerken
Una solución para la detección de comandos ofuscados multiplataforma presentada en CIS2019 China. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS 2019大会


Se ha demostrado que la Ofuscación de Línea de Comandos (CLOB) es un factor no despreciable en el malware sin archivos o actores maliciosos que "viven de la tierra". Aunque se ven docenas de herramientas de ofuscación en la naturaleza, pocas contramedidas adecuadas se pueden encontrar en contraste. En esta charla, presentamos Flerken, un enfoque de detección de ofuscación que funciona tanto para comandos de Windows (Powershell y CMD) como de Linux (Bash). Hasta donde sabemos, Flerken es la primera solución que admite la detección de ofuscación multiplataforma.
Esta charla primero comparte algunas observaciones clave sobre CLOB, como sus vectores de ataque y estrategias de análisis. Luego damos un diseño detallado de Flerken. La descripción se divide en dos partes, a saber, Kindle (para Windows) y Octopus (para Linux). Respectivamente, mostraremos cómo la legibilidad humana puede servir como una característica estadística efectiva contra la ofuscación de PS/CMD, y cómo el análisis sintáctico dinámico puede adoptarse para eliminar falsos positivos/negativos contra CLOB de Bash. La efectividad de Flerken se evalúa mediante muestras de comandos blancos/negros representativos y experimentos de rendimiento.
Por la presente, destacamos las propiedades funcionales que Flerken satisface básicamente de la siguiente manera:
• Escalabilidad. Flerken admite la detección de ofuscación multiplataforma. Además, Flerken puede ayudar a lograr el burbujeo de ofuscación en tiempo real en sistemas EDR de servidores (con una escala del orden de millones).
• Precisión. Flerken es adecuado para distinguir correctamente la mayoría de las ofuscaciones de comandos de Windows/Linux. Por lo tanto, Flerken puede ser adoptado por empresas en muchas investigaciones de seguridad de puntos finales de servidores.
• Disponibilidad. Flerken ahora es accesible a través de su página web oficial. Todo lo que tienes que hacer es pegar la cadena de comandos y probar lo que deseas analizar. No se requiere un formato de archivo de entrada específico. También hemos publicado Flerken como código abierto en Github para que puedas construir tu propio detector bajo demanda.
Por favor, revisa nuestra otra rama web-demo.
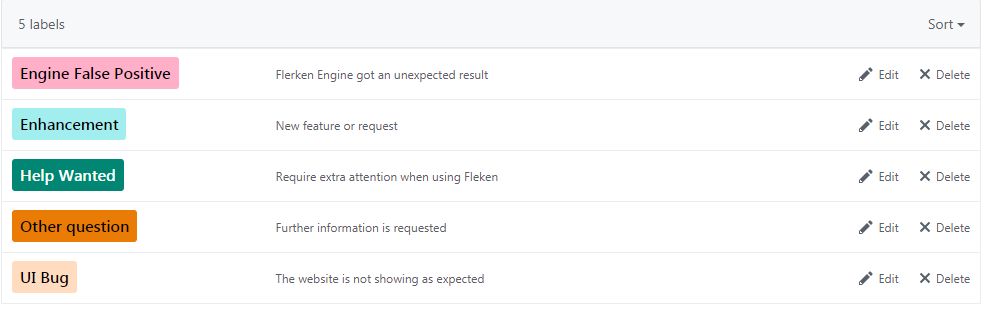
Si tienes alguna pregunta o comentario sobre Flerken, por favor crea un issue y elige una etiqueta adecuada. Lo resolveremos lo antes posible.
Por favor, consulta nuestro CHANGELOG.md
Nos gustaría agradecer a todos los colaboradores de este proyecto de investigación y a todos los miembros de Tencent Blade Team. Además, agradecemos a los investigadores de seguridad Daniel Bohannon y Andrew LeFevre por sus valiosos comentarios y discusión.
Flerken se publica bajo la licencia Apache 2.0.
