Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
wavecrack — Interfaz web de Wavestone para el descifrado de contraseñas con hashcat | Kitploit

Herramientas/GitHubGitHub/wavestone-cdt/wavecrack
Descifrado de ContraseñasAtaques de ContraseñasSeguridad WebPruebas de Penetración
GitHubwavestone-cdt/wavecrack

wavecrack

Interfaz web de Wavestone para el descifrado de contraseñas con hashcat

Ver Repositorio
1723636hace 8 añosRevisado por Kitploit
Compartir

Wavecrack

Descripción

Una interfaz web amigable para compartir una máquina de cracking de hashcat entre múltiples usuarios con algunas opciones predefinidas.

Capturas de pantalla

  • La página de inicio La página de inicio
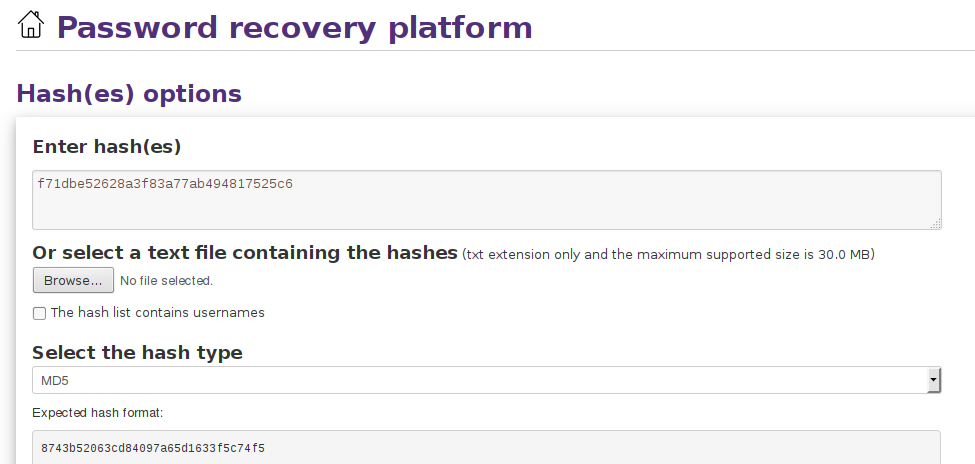
  • Añadiendo un hash para craquear Añadiendo un hash para craquear
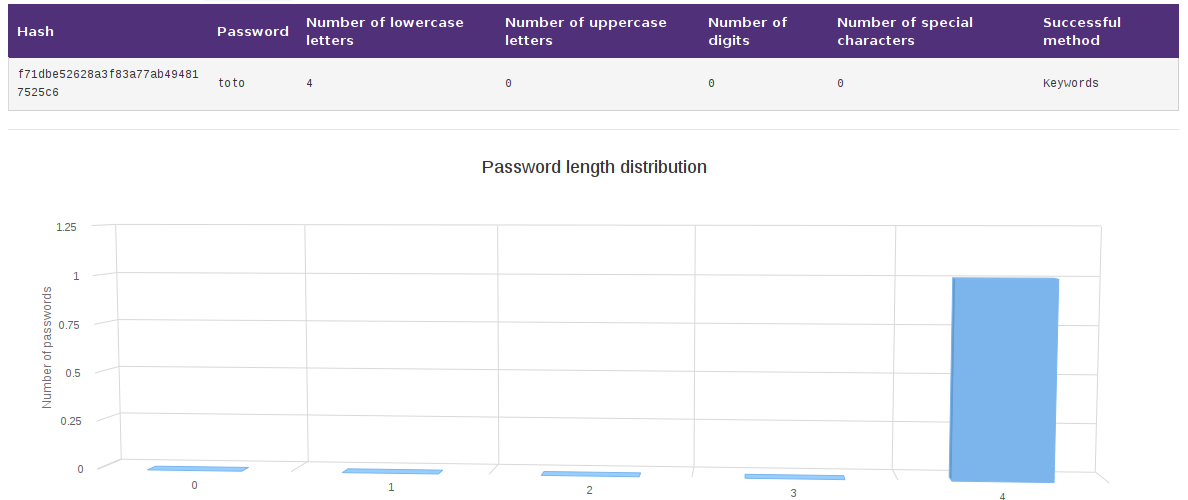
  • Viendo los resultados y algunas estadísticas Viendo los resultados y algunas estadísticas

Esquema

  • Esta aplicación web se puede utilizar para lanzar cracks de contraseñas asíncronos con hashcat.
  • La interfaz intenta ser lo más amigable posible y facilita la elección del método de cracking de contraseñas y automatizar la sucesión de varios modos de ataque.
  • También muestra estadísticas sobre las contraseñas crackeadas y permite exportar la lista de contraseñas crackeadas en CSV.
  • La aplicación está diseñada para ser utilizada en un entorno multiusuario con una estricta segregación entre los resultados de cracking de diferentes usuarios: la autenticación de usuario se puede realizar a través de un directorio LDAP o autenticación básica.

Uso

Wavecrack se puede utilizar para hacer lo siguiente:

  • Añadir nuevos hashes de contraseñas, elegir el modo de ataque y la duración del crack
  • Ver los cracks pasados y actuales para su usuario con estadísticas y gráficos
  • Ver la carga general de la plataforma
  • Subir un archivo protegido por contraseña y extraer su hash

Los modos de ataque se siguen en el orden en que se muestran en el formulario de envío de hash. También es posible detener un crack. Sin embargo, cada cancelación es definitiva. Se puede definir un límite en la cantidad de cracks concurrentes en la configuración para no reducir el rendimiento de los cracks actuales.

Requisitos

  • hashcat: siga estas instrucciones para uso solo con CPU en un host Kali Linux
  • flask (>=0.10.1)
  • celery (>=3.1.18)
  • SQLite (>=3.8.7.4)
  • rabbitmq-server (>= 3.4.3)
  • Reglas para hashcat (ejemplos)
  • Listas de palabras (ejemplos)

Instalación

  • Instalar el servidor RabbitMQ y los requisitos de python-ldap
$ apt-get install libsasl2-dev libldap2-dev libssl-dev rabbitmq-server
  • Instale los requisitos de Python requirements
$ pip install -r requirements.txt
  • Cree un archivo de configuración cracker/app_settings.py a partir del archivo cracker/app_settings.py.example y edite especialmente la sección Mandatory settings:

    • La ruta de hashcat
    • La cadena de conexión de RabbitMQ: por defecto, se usa la cuenta guest/guest. Asegúrese de fortalecer su instalación
    • La ruta de la base de datos SQLite
    • La ruta de las reglas de hashcat
    • La ruta de las listas de palabras
    • Los parámetros LDAP:
      • Dirección IP
      • puerto
      • Base de datos LDAP para los usuarios
      • DN base
  • Inicialice la base de datos local vinculada en el archivo de configuración cracker/app_settings.py

$ sqlite3 base.db < base_schema.sql
  • Inicie el servidor RabbitMQ
$ sudo service rabbitmq-server start
  • Inicie Celery desde la carpeta de la aplicación
$ celery worker -A cracker.celery
  • Lance el servidor web Flask

    • Directamente desde el archivo server.py: este modo no es adecuado para producción
    $ python server.py
    
    • Con un script wsgi: se proporciona un ejemplo de app.wsgi.example
    • De manera similar, supervisorctl se puede usar para gestionar celery con un archivo de configuración de ejemplo en supervisorcelery.conf.example
  • Para detener los cracks después de un cierto tiempo, puede usar el script cron proporcionado.

  • Si desea actualizar la lista de hashes compatibles, puede usar el script dedicado que analizará el wiki de hashcat y generará un hashcat_hashes.py actualizado. Para ello, necesita tener BeautifulSoup instalado en su sistema.

Finalmente, si no desea configurar su propia máquina virtual, puede usar el proceso basado en Docker descrito en la carpeta docker.

Copyright y licencia

Todos los nombres de productos, logotipos y marcas son propiedad de sus respectivos dueños. Todos los recursos publicados en wavecrack son software libre: puede redistribuirlo y/o modificarlo bajo los términos de la Licencia Pública General de GNU tal como fue publicada por la Free Software Foundation, ya sea la versión 3 de la Licencia, o (a su elección) cualquier versión posterior. Vea la Licencia Pública General de GNU para más detalles.


Contacto

  • Cyprien Oger < cyprien.oger at wavestone d0t com >
  • CERT-W < cert at wavestone d0t com >
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →