 wangyu-/udp2raw
Un túnel que convierte el tráfico UDP en tráfico UDP/FakeTCP/ICMP cifrado utilizando Raw Socket, te ayuda a evadir firewalls UDP (o entornos UDP inestables)

Un túnel que convierte tráfico UDP en tráfico FakeTCP/UDP/ICMP cifrado mediante Raw Socket, ayudándote a evadir Firewalls UDP (o entornos UDP inestables).
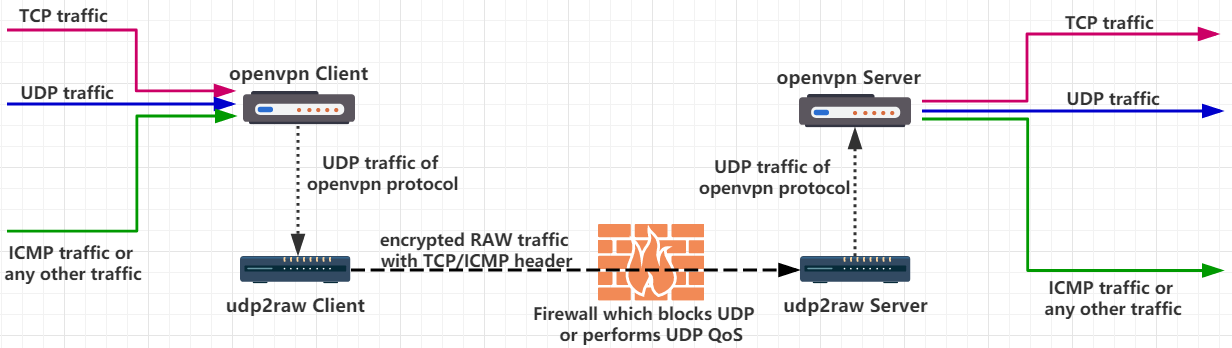
Cuando se usa solo, udp2raw solo tuneliza tráfico UDP. Sin embargo, si usas udp2raw junto con cualquier VPN basada en UDP, puedes tunelizar cualquier tráfico (incluyendo TCP/UDP/ICMP). Actualmente se confirma que OpenVPN/L2TP/ShadowVPN y tinyfecVPN son compatibles.
o
Host Linux (incluyendo escritorio Linux, teléfono/tableta Android, router OpenWRT o Raspberry Pi) con cuenta root o capacidad cap_net_raw.
Para usuarios de Windows y MacOS, usa udp2raw de este repo.
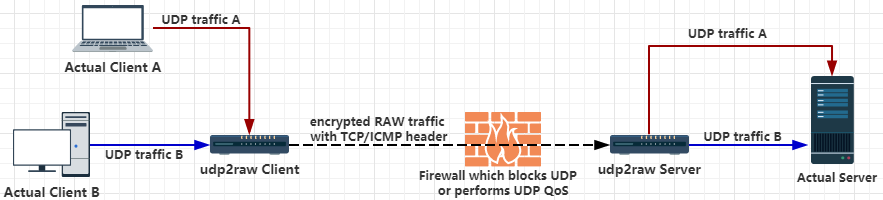
Las cabeceras ICMP/FakeTCP te ayudan a evadir el bloqueo UDP, QOS UDP o comportamiento NAT UDP inadecuado en algunos ISP. En modo cabecera ICMP, udp2raw funciona como un túnel ICMP.
También se admiten cabeceras UDP. En modo cabecera UDP, se comporta como un túnel UDP normal, y puedes aprovechar las otras características (como cifrado, antirreproducción o estabilización de conexión).
En modo cabecera FakeTCP, udp2raw simula el handshake de 3 vías al establecer una conexión, simula seq y ack_seq durante la transferencia de datos. También simula algunas opciones TCP como: MSS, sackOk, TS, TS_ack, wscale. Los firewalls considerarán FakeTCP como una conexión TCP, pero es esencialmente UDP: admite entrega en tiempo real/fuera de orden (como el UDP normal), sin control de congestión ni retransmisión. Por lo tanto, no habrá ningún problema de TCP sobre TCP al usar OpenVPN.
Los fallos de conexión se detectan mediante heartbeats. Si se agota el tiempo de espera, el cliente cambiará automáticamente el número de puerto y se reconectará. Si la reconexión es exitosa, la conexión anterior se recuperará y todas las conversaciones UDP existentes seguirán siendo válidas.
Por ejemplo, si usas udp2raw + OpenVPN, OpenVPN no perderá la conexión después de cualquier reconexión, incluso si se vuelve a enchufar el cable de red o se cambia el punto de acceso WiFi.
Multiplexación Un cliente puede manejar múltiples conexiones UDP, todas compartiendo la misma conexión raw.
Múltiples Clientes Un servidor puede tener múltiples clientes.
Soporte NAT Los 3 modos funcionan en entornos NAT.
Soporte OpenVZ Probado en VPS de BandwagonHost.
Fácil de Compilar Sin dependencias. Para compilar de forma cruzada udp2raw, solo necesitas descargar un toolchain, modificar el makefile para apuntar al toolchain, ejecutar make cross y todo está listo. (Nota: Los binarios precompilados para escritorio, Raspberry Pi, Android y algunos routers OpenWrt ya están incluidos en Releases)
Bypass UDP QoS Bypass UDP Blocking Bypass OpenVPN TCP over TCP problem OpenVPN over ICMP UDP to ICMP tunnel UDP to TCP tunnel UDP over ICMP UDP over TCP
Descarga el binario de la versión desde https://github.com/wangyu-/udp2raw-tunnel/releases
Supón que tu UDP está bloqueado o con QOS o simplemente mal soportado. Supón que la IP de tu servidor es 44.55.66.77 y tienes un servicio escuchando en el puerto UDP 7777.
# Ejecutar en el lado del servidor:
./udp2raw_amd64 -s -l0.0.0.0:4096 -r 127.0.0.1:7777    -k "passwd" --raw-mode faketcp -a

# Ejecutar en el lado del cliente
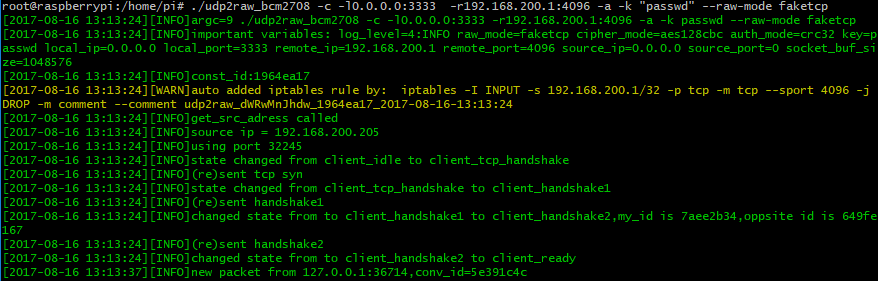
./udp2raw_amd64 -c -l0.0.0.0:3333  -r44.55.66.77:4096  -k "passwd" --raw-mode faketcp -a
(Los comandos anteriores deben ejecutarse como root. Para mayor seguridad, con algunos pasos adicionales, puedes ejecutar udp2raw como no root. Consulta este enlace para más información)
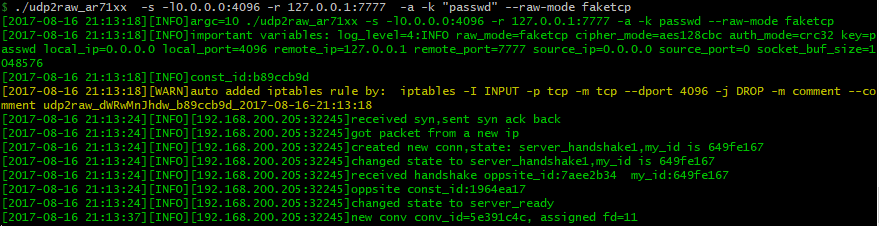
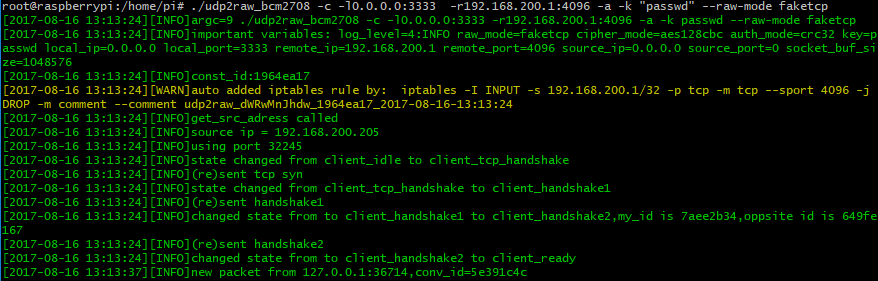
Ahora, se ha establecido un túnel raw cifrado entre cliente y servidor a través del puerto TCP 4096. Conectarse al puerto UDP 3333 en el lado del cliente es equivalente a conectarse al puerto 7777 en el lado del servidor. No se expondrá tráfico UDP.
Para ejecutar en Android, consulta Android_Guide
La opción -a agrega automáticamente una regla iptables (o algunas reglas iptables) para ti. udp2raw depende de esta regla iptables para funcionar de manera estable. Ten cuidado de no olvidar -a (es un error común). Si no quieres que udp2raw agregue la regla iptables automáticamente, puedes agregarla manualmente (echa un vistazo a la opción -g) y omitir -a.
udp2raw-tunnel
git version:4623f878e0    build date:Nov  3 2024 23:15:46
repository: https://github.com/wangyu-/udp2raw-tunnel

usage:
    run as client : ./this_program -c -l local_listen_ip:local_port -r server_address:server_port  [options]
    run as server : ./this_program -s -l server_listen_ip:server_port -r remote_address:remote_port  [options]
