 waleedadam360-web/syncshield
SyncShield - Extensión de navegador para detectar comandos rsync inseguros (CVE-2018-5764)

Detecta comandos Rsync inseguros antes de que se conviertan en exploits
Una extensión de navegador ligera y centrada en la privacidad, desarrollada como parte del Proyecto de Fin de Carrera NWS/129/23B, para detectar la ausencia del indicador --protect-args en comandos Rsync, evitando la ejecución remota de comandos mediante CVE-2018-5764.
✅ Funciona totalmente sin conexión
✅ Sin conexiones a servidores ni recopilación de datos
✅ Escaneo y alertas en tiempo real
✅ Educativa y centrada en la mitigación
✅ Diseñada para estudiantes, administradores de sistemas y entusiastas de la seguridad
| No. | Nombre | ID de Estudiante | Rol y Responsabilidades |
|---|---|---|---|
| 1 | Muhammad Nur Faiz Bin Ahmad Fauzi | NWS23070251 | Gestor de Proyecto y Líder de Pruebas |
| 2 | Wan Muhammad Afifuddin Bin Wan Ahmad | NWS23070157 | Desarrollador de Backend y Funcionalidad |
| 3 | Waleed Adam Bin Riza Farouk | NWS23070265 | Desarrollador de Frontend y UI/UX |
| 4 | Roshazne Elia Binti Mohd Roshidi | NWS23070105 | Analista de Seguridad y Coordinador de Recursos |
Supervisor: Sir Amir Hakeem
Ingreso: julio de 2023 | Especialización: CID (Computer Information & Data)
Código del Proyecto: NWS/129/23B
Entrega: enero de 2025
Rsync es una potente utilidad para la sincronización de archivos, pero si está mal configurada (especialmente sin --protect-args), puede conducir a la ejecución remota de comandos mediante nombres de archivo o argumentos especialmente manipulados (CVE-2018-5764).
SyncShield ayuda a los usuarios a:
--protect-args, entradas sin comillas, etc.)⚠️ Alcance: Centrado únicamente en CVE-2018-5764 — simple, específico y alcanzable dentro del cronograma académico.
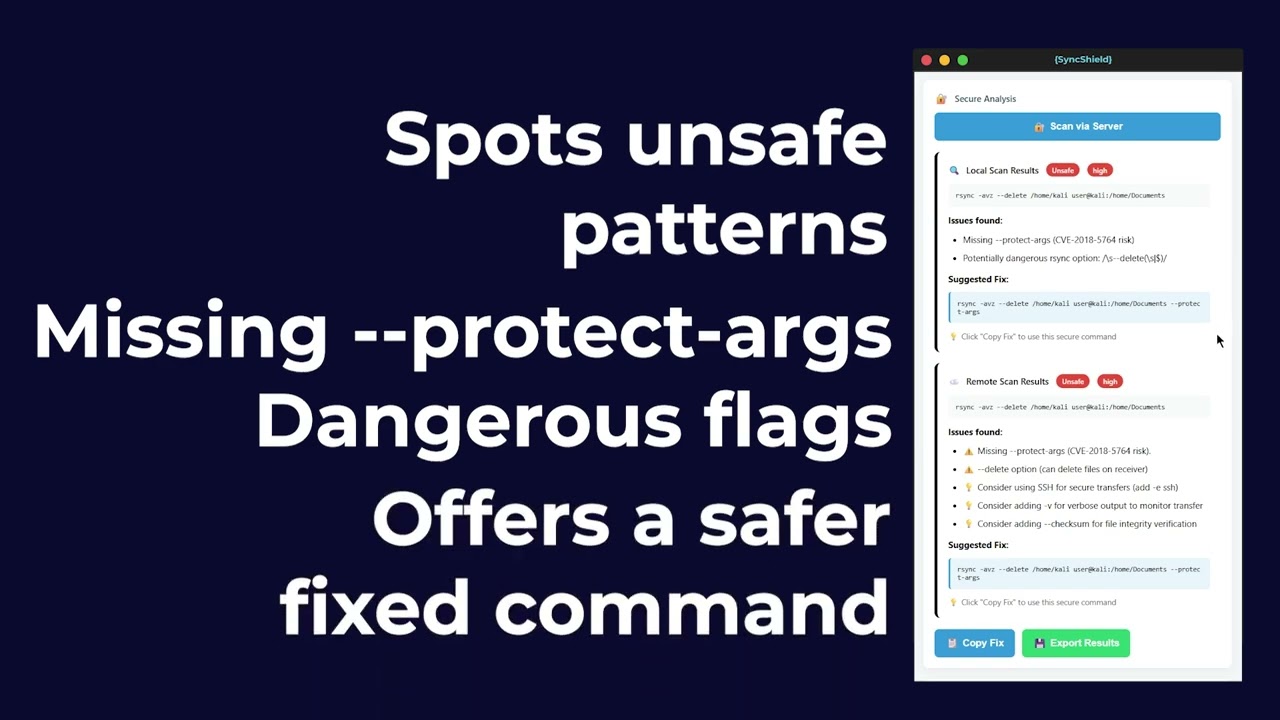
Mira SyncShield en acción:
SyncShield/
├── docs/       # Extension and Website source code
│   ├── css
│   ├── images
│   ├── js
│   ├── extension   # Extension folder
│   └── index.html   # Website source code
├── LICENSE          # MIT License file
└── README.md        # You are here
Analiza los comandos Rsync introducidos por el usuario para detectar la ausencia de --protect-args, el indicador crítico que evita la inyección de shell.
Señala variables sin comillas, metacaracteres de shell y entradas de usuario sin sanitizar que podrían desencadenar CVE-2018-5764.
Proporciona retroalimentación visual inmediata con:
Ofrece soluciones prácticas:
# ❌ Unsafe
rsync -av /src user@host:/dest

# ✅ Safe
rsync -av --protect-args /src user@host:/dest
Una vez instalado, puedes empezar a usar SyncShield:
rsync -av /src user@host:/dest
Sigue estos pasos para instalar SyncShield en tu navegador:
Extrae los Archivos
.zip descargado en una carpeta de tu computadora.Abre la Página de Extensiones del Navegador
chrome://extensions/about:debugging#/runtime/this-firefoxActiva el Modo Desarrollador
Carga la Extensión
manifest.json dentro de la carpeta de SyncShield.Instalación Completada 🎉
Rsync es una herramienta potente que se utiliza para copiar y sincronizar archivos entre computadoras. Es popular porque es rápida, eficiente y ahorra ancho de banda al transferir solo los cambios en lugar del archivo completo.
Si Rsync no se utiliza con cuidado, puede causar problemas graves:
SyncShield ayuda de la siguiente manera:
--delete o sobrescribir archivos)rsync en el cuadro Comando Rsync.--protect-args y otras prácticas seguras./path/to/source)user@host:/path/to/dest)-a Archivo-v Detallado-z Comprimir--progress Mostrar progreso--checksum Verificar integridad