
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-4439 — CVE-2024-4439 docker y poc | Kitploit
Herramientas/GitHubGitHub/w0r1i0g1ht/cve-2024-4439
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHubw0r1i0g1ht/cve-2024-4439

CVE-2024-4439

CVE-2024-4439 docker y poc

Ver Repositorio
21hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    602
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    392
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    293
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    253

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2024-4439

CVE-2024-4439 docker and poc

Configuración del laboratorio

Después de iniciar el contenedor Docker, se necesitan algunos ajustes adicionales. Accede a 127.0.0.1:8080 y, una vez completada la configuración,

en el panel de administración: Apariencia → Temas, selecciona un tema, personaliza y configura. image-20241121211110379
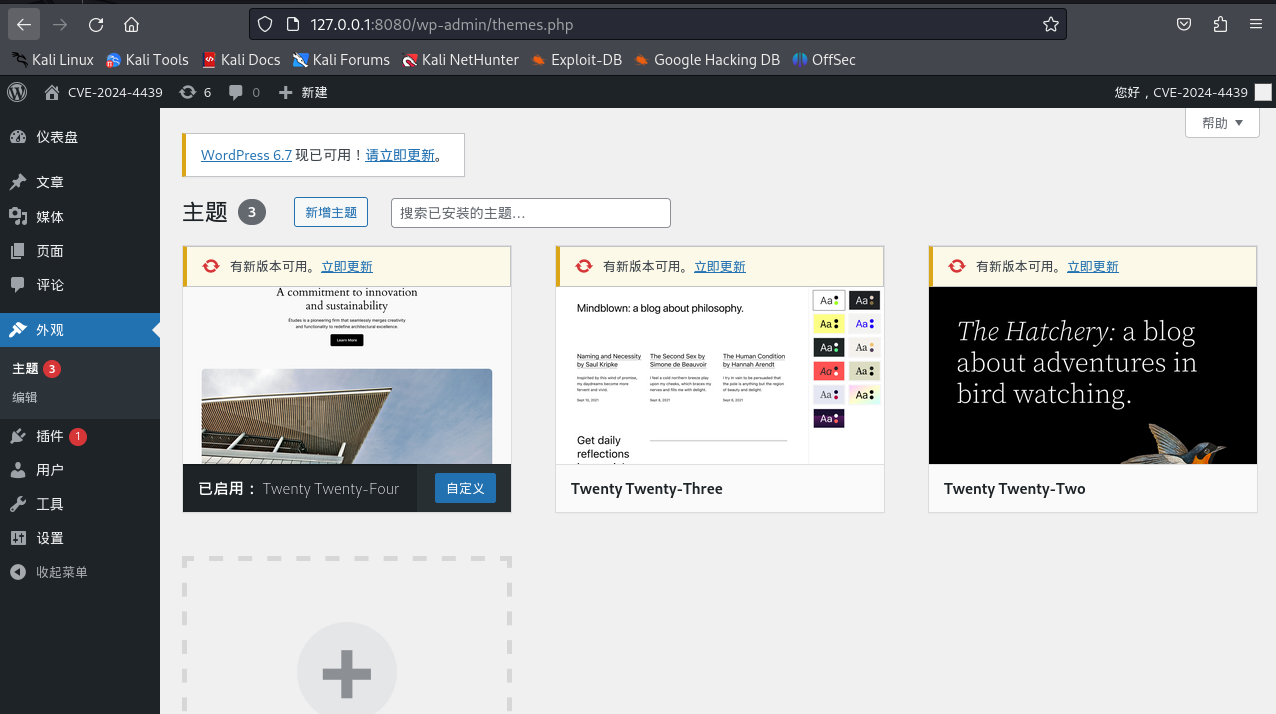
Ve a Diseño → Plantillas → Entrada individual
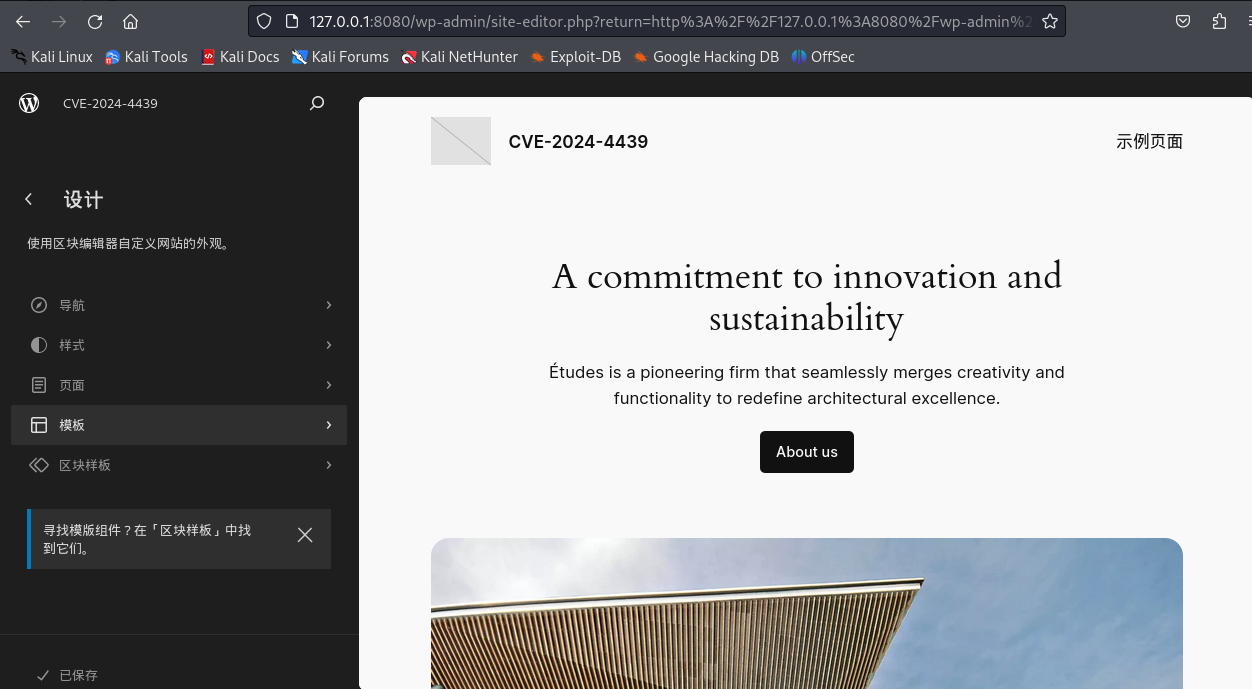
image-20241121211213085

image-20241121211346727

A la derecha, selecciona el avatar para entrar al editor de temas.
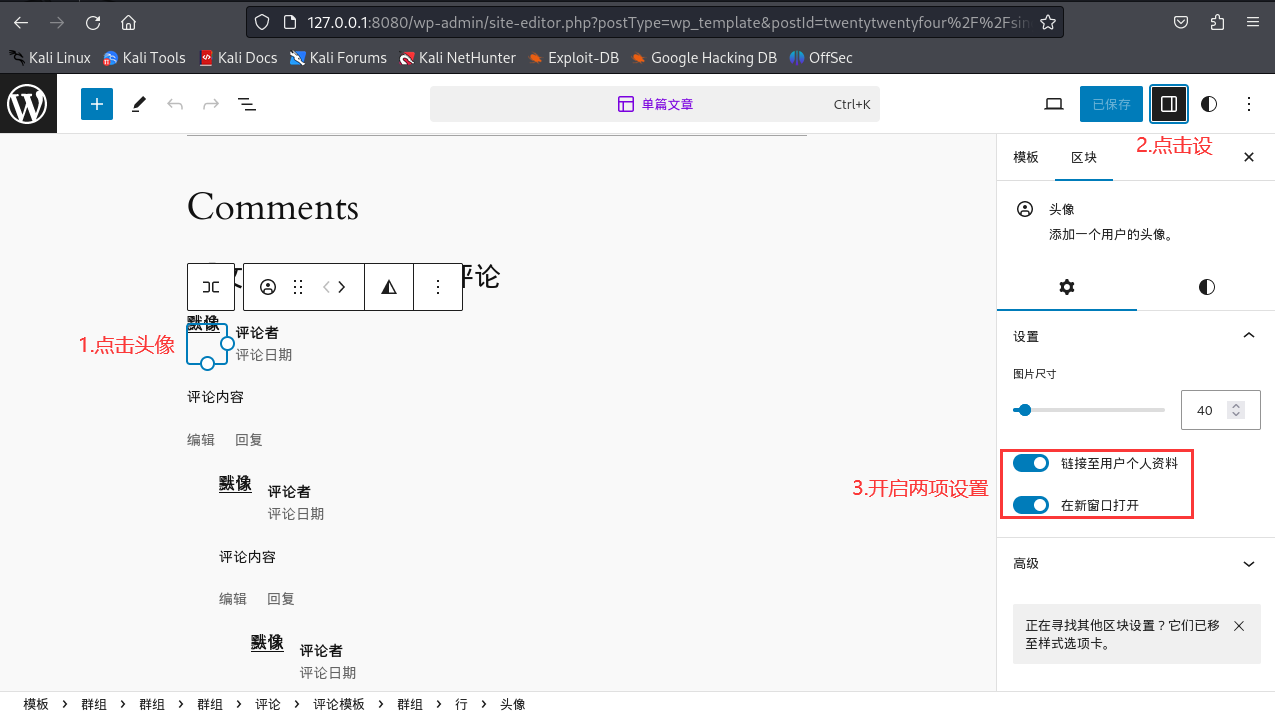
image-20241121211641111

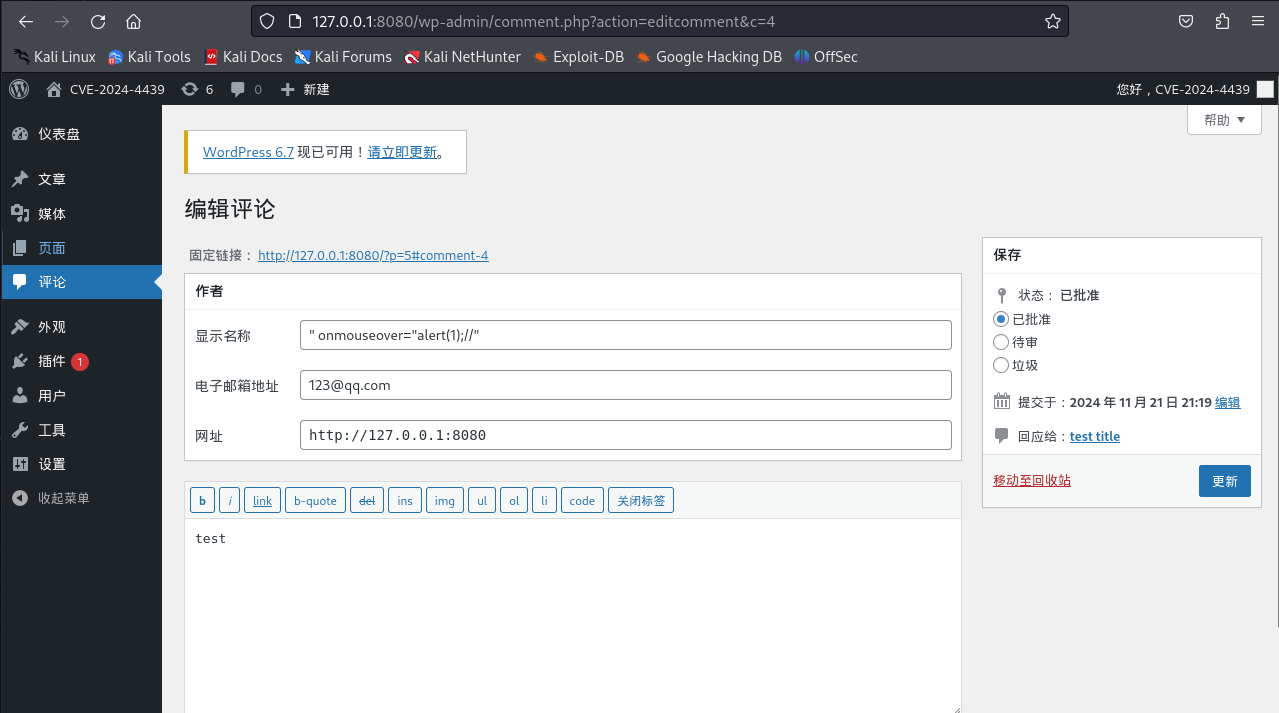
Primero haz clic en el avatar; luego, en la esquina superior derecha, haz clic en Configuración. A la derecha hay dos opciones: Enlazar al perfil de usuario y Abrir en una ventana nueva; marca ambas casillas. Después de publicar cualquier artículo, puedes dejar comentarios. En el comentario, sustituye el nombre del autor por el payload malicioso XSS: " onmouseover="alert(1)" image-20241121212104697 image-20241121212522905
Referencias

CVE-2024-4439 Reproducción de la vulnerabilidad XSS almacenada en WordPress - Comunidad Xianzhi (aliyun.com)

Descargar herramienta