

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ghostport — Una herramienta de suplantación de puertos de alto rendimiento construida en Rust. Confunde a los escáneres de puertos con emulación dinámica de servicios en todos los puertos. Incluye firmas personalizables, manejo asíncrono eficiente y fácil redirección de tráfico. | Kitploit
Herramientas/GitHubGitHub/vxfemboy/ghostport
Herramientas DefensivasEvasión de IDS/IPSSeguridad de RedesSuplantación de Huella Digital
GitHubvxfemboy/ghostport

ghostport

Una herramienta de suplantación de puertos de alto rendimiento construida en Rust. Confunde a los escáneres de puertos con emulación dinámica de servicios en todos los puertos. Incluye firmas personalizables, manejo asíncrono eficiente y fácil redirección de tráfico.

Ver Repositorio
4863045hace 3 mesesRevisado por Kitploit
Compartir

Rust

Ghostport

Ghostport es una herramienta sofisticada de suplantación de puertos diseñada para confundir y engañar a los escáneres de puertos. Es una implementación en Rust inspirada en el concepto de portspoof, que ofrece un mayor rendimiento y flexibilidad.
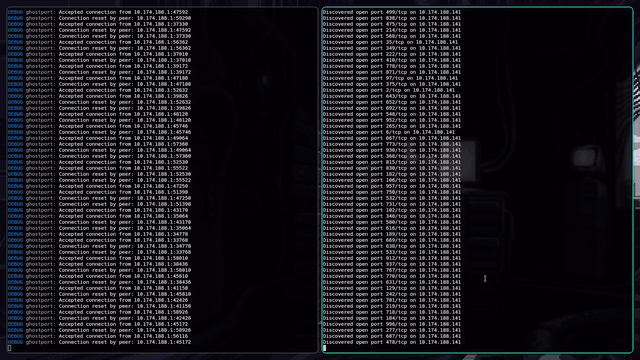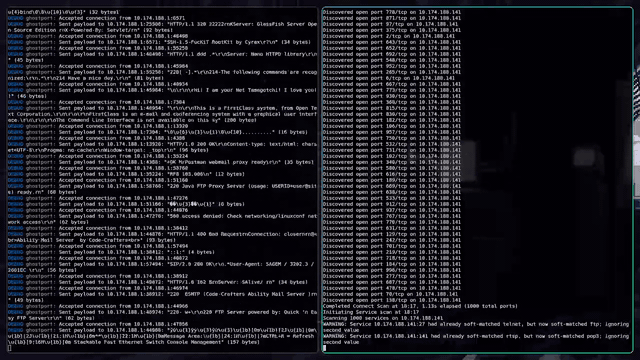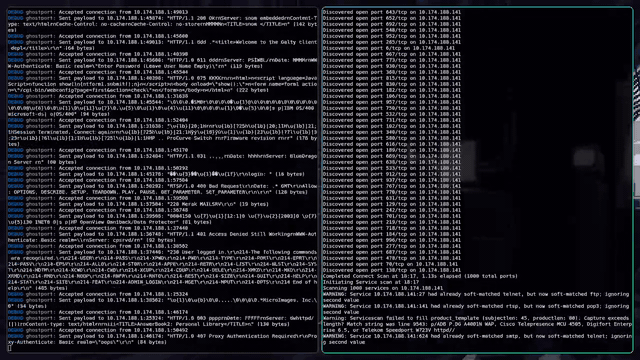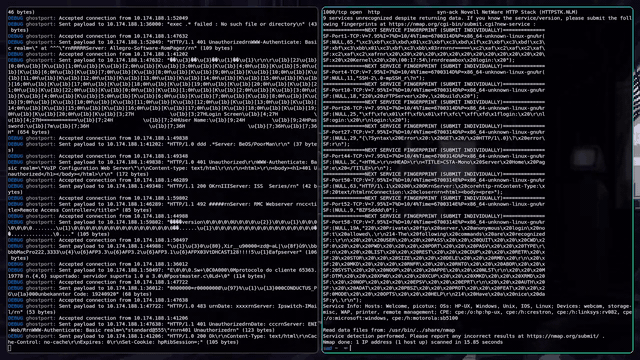
Ghostport Demo

Características

  • Emulación dinámica de puertos: Responde a los escaneos de puertos con una variedad de firmas de servicios convincentes.
  • Firmas personalizables: Añade o modifica fácilmente firmas de servicios mediante un simple archivo de texto.
  • Alto rendimiento: Construido con Rust y Tokio para un manejo eficiente y asíncrono de las conexiones.
  • Registro flexible: Ofrece modos de registro de depuración (debug), verboso (verbose) y silencioso (quiet) para diferentes casos de uso.
  • Fácil de usar: Interfaz de línea de comandos simple con valores predeterminados sensatos.

Instalación

git clone https://github.com/vxfemboy/ghostport.git
cd ghostport
cargo build --release

Uso

Uso básico:

./target/release/ghostport -s signatures.txt

o puedes ejecutarlo con cargo

git clone https://github.com/vxfemboy/ghostport.git
cd ghostport 
cargo run -- -s signatures.txt

Esto iniciará Ghostport en la dirección predeterminada (127.0.0.1:8888) usando las firmas de signatures.txt.

Opciones de línea de comandos

  • -s, --signatures <FILE>: Ruta al archivo de firmas (por defecto: "signatures")
  • -l, --listen <ADDRESS>: Dirección en la que escuchar (por defecto: "127.0.0.1:8888")
  • -d, --debug: Habilita el registro de depuración
  • -v, --verbose: Habilita el registro verboso
  • -q, --quiet: Habilita el registro silencioso
  • -V, --version: Muestra la información de la versión

Ejemplos

Ejecutar con una dirección personalizada y registro verboso:

./target/release/ghostport -s signatures.txt -l 0.0.0.0:8888 -v

Ejecutar con registro de depuración:

./target/release/ghostport -s signatures.txt -l 0.0.0.0:8888 -d

Formato del archivo de firmas

El archivo de firmas debe contener una firma por línea. Las firmas pueden ser texto sin formato o patrones regex. Por ejemplo:

HTTP/1.1 200 OK\r\nServer: Apache/2.4.41 (Unix)\r\n
SSH-2.0-OpenSSH_8.2p1 Ubuntu-4ubuntu0.1
220 (vsFTPd 3.0.3)

para más ejemplos, consulta el archivo signatures.

Enrutando tráfico hacia Ghostport

Para redirigir todo el tráfico TCP entrante a Ghostport, puedes usar iptables. Esto permitirá que Ghostport responda a conexiones en cualquier puerto, suplantando eficazmente todos los servicios:


INTERFACE="eth0" # change to your network interface

iptables -t nat -A PREROUTING -i $INTERFACE -p tcp -m tcp -m multiport --dports 1:65535 -j REDIRECT --to-ports 8888

Este comando redirigirá todo el tráfico TCP en los puertos 1-65535 al puerto 8888, donde Ghostport está escuchando. Asegúrate de reemplazar "eth0" con tu interfaz de red real.

[!NOTE] Esto requiere privilegios de root y afectará todas las conexiones TCP entrantes en la interfaz especificada. Usa con precaución, especialmente en sistemas de producción.

Para eliminar esta regla:


iptables -t nat -D PREROUTING -i $INTERFACE -p tcp -m tcp -m multiport --dports 1:65535 -j REDIRECT --to-ports 8888

Contribuciones

¡Las contribuciones son bienvenidas! No dudes en enviar una Pull Request.

Licencia

Este proyecto está licenciado bajo la Licencia GNU; consulta el archivo LICENSE para más detalles.


Agradecimientos

  • Inspirado en el proyecto portspoof original
  • Construido con Rust y Tokio
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




