
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Confluence-Question-CVE-2022-26138- — Atlassian Confluence Server and Data Center: CVE-2022-26138 | Kitploit

Herramientas/GitHubGitHub/vulnmachines/confluence-question-cve-2022-26138-
ReconocimientoAtaques de ContraseñasAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de Información
GitHubvulnmachines/confluence-question-cve-2022-26138-

Confluence-Question-CVE-2022-26138-

Compartir

Atlassian Confluence Server and Data Center: CVE-2022-26138

Ver Repositorio
3125hace 4 añosAún no revisado

Confluence-Question-CVE-2022-26138

Atlassian Confluence Server y Data Center: CVE-2022-26138

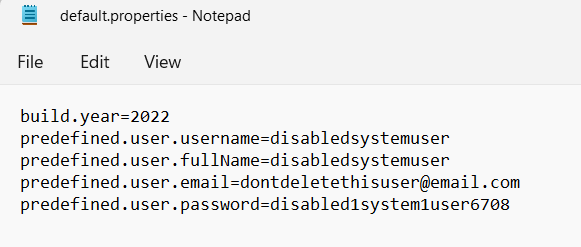
Cuando la aplicación 'Questions for Confluence' está instalada y habilitada en Confluence Server o Data Center, crea una cuenta de usuario de Confluence con el nombre de usuario 'disabledsystemuser' y la contraseña 'disabled1system1user6708', que es una contraseña codificada y se agrega al grupo confluence-users, lo que permite ver y editar todo el contenido no restringido dentro de la aplicación Confluence de forma predeterminada.

Un atacante podría usar estas credenciales codificadas para iniciar sesión en Confluence y acceder a todo el contenido dentro del grupo confluence-users. Esta cuenta de usuario se crea al instalar las versiones 2.7.34, 2.7.35 y 3.0.2 de la aplicación.

Para solucionar el problema de Questions for Confluence, Atlassian recomienda actualizar la aplicación Questions for Confluence a una versión segura, o deshabilitar/eliminar la cuenta disabledsystemuser.

Dorks

Shodan title:Confluence http.favicon.hash:-305179312

fofa: icon_hash="-305179312"
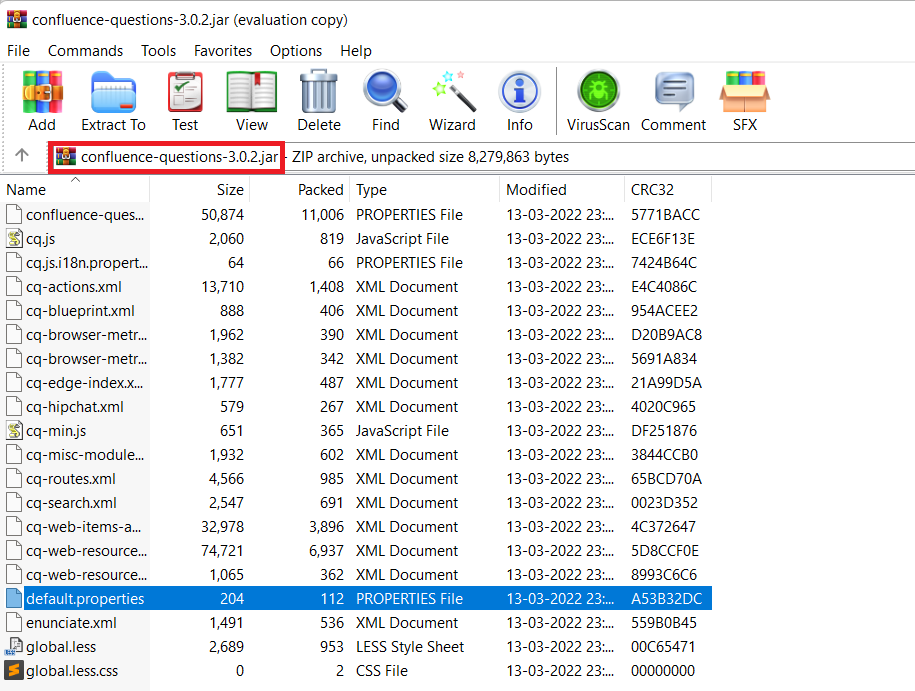
CVE-2022-26138 PoC

Questions for Confluence Plugin

Complemento Vulnerable

Credenciales

Credenciales

Dorks:

Shodan title:Confluence http.favicon.hash:-305179312

fofa: icon_hash="-305179312"
Síguenos

Vulnmachines

YouTube

Twitter

Facebook

LinkedIn

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    327
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






