
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Vulmap — Vulmap Proyecto de Escáneres de Vulnerabilidades Locales en Línea | Kitploit

Herramientas/GitHubGitHub/vulmon/vulmap
Escalada de PrivilegiosEscáneres de VulnerabilidadesAnálisis de VulnerabilidadesExplotaciónRecopilación de InformaciónPruebas de PenetraciónRed TeamingArchived
GitHubvulmon/vulmap

Vulmap

Vulmap Proyecto de Escáneres de Vulnerabilidades Locales en Línea

Ver Repositorio
97919523hace 3 añosRevisado por Kitploit
Compartir
Sitio web

Vulmap Logo

Vulmap es un proyecto de escáner de vulnerabilidades local en línea de código abierto. Consiste en programas de escaneo de vulnerabilidades locales en línea para sistemas operativos Windows y Linux. Estos scripts se pueden utilizar con fines defensivos y ofensivos. Es posible realizar evaluaciones de vulnerabilidades usando estos scripts. Además, pueden ser utilizados para escalada de privilegios por pentesters/red teamers.

Vulmap se puede usar para escanear vulnerabilidades en el localhost, ver exploits relacionados y descargarlos. Los scripts básicamente escanean el localhost para recopilar información del software instalado y consultan la API de vulmon.com para saber si hay vulnerabilidades y exploits relacionados con el software instalado. Si existen vulnerabilidades, Vulmap proporciona el ID de CVE, la puntuación de riesgo, el enlace de detalle de la vulnerabilidad, los IDs de exploit relacionados (si existen) y los títulos de los exploits. Los exploits también se pueden descargar con Vulmap.

La idea principal de Vulmap es obtener datos de vulnerabilidades en tiempo real de Vulmon en lugar de depender de una base de datos de vulnerabilidades local. Con este enfoque se pueden detectar incluso las vulnerabilidades más recientes. Además, su función de descarga de exploits ayuda en los procesos de escalada de privilegios. Los pentesters y red teamers pueden descargar exploits de Exploit DB desde el símbolo del sistema. Para usar esta función, solo se necesita el ID de los exploits.

Dado que la mayoría de las instalaciones de Linux tienen Python, Vulmap Linux se desarrolla con Python, mientras que Vulmap Windows se desarrolla con PowerShell para facilitar su ejecución en la mayoría de las versiones de Windows. Vulmap Linux es compatible con Python 2.x, 3.x y el sistema de gestión de paquetes dpkg. Vulmap Windows es compatible con PowerShell v3 y superiores.

Use los enlaces a continuación para obtener información detallada sobre vulmap:
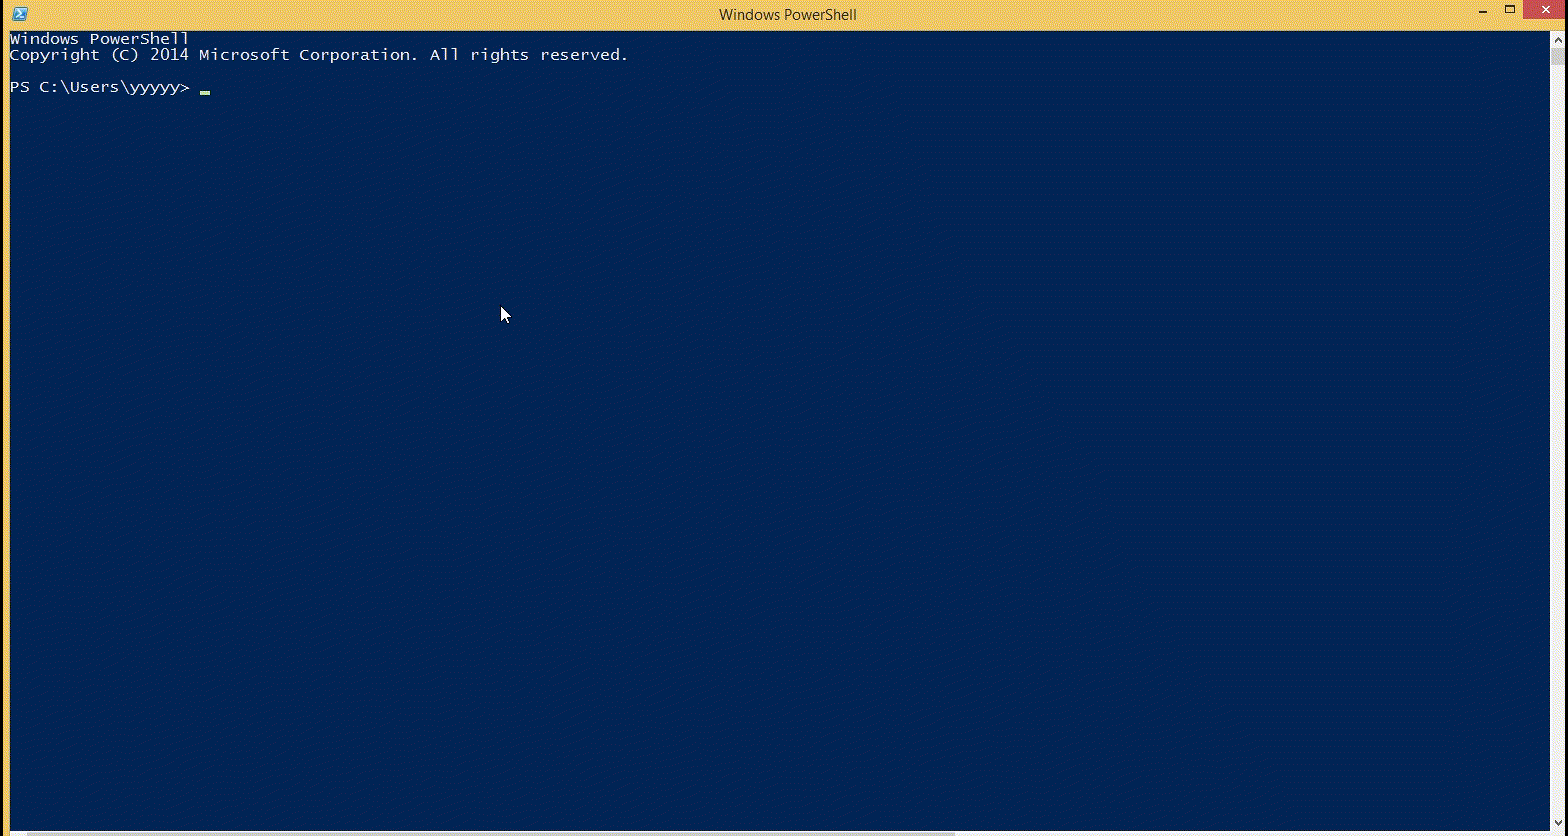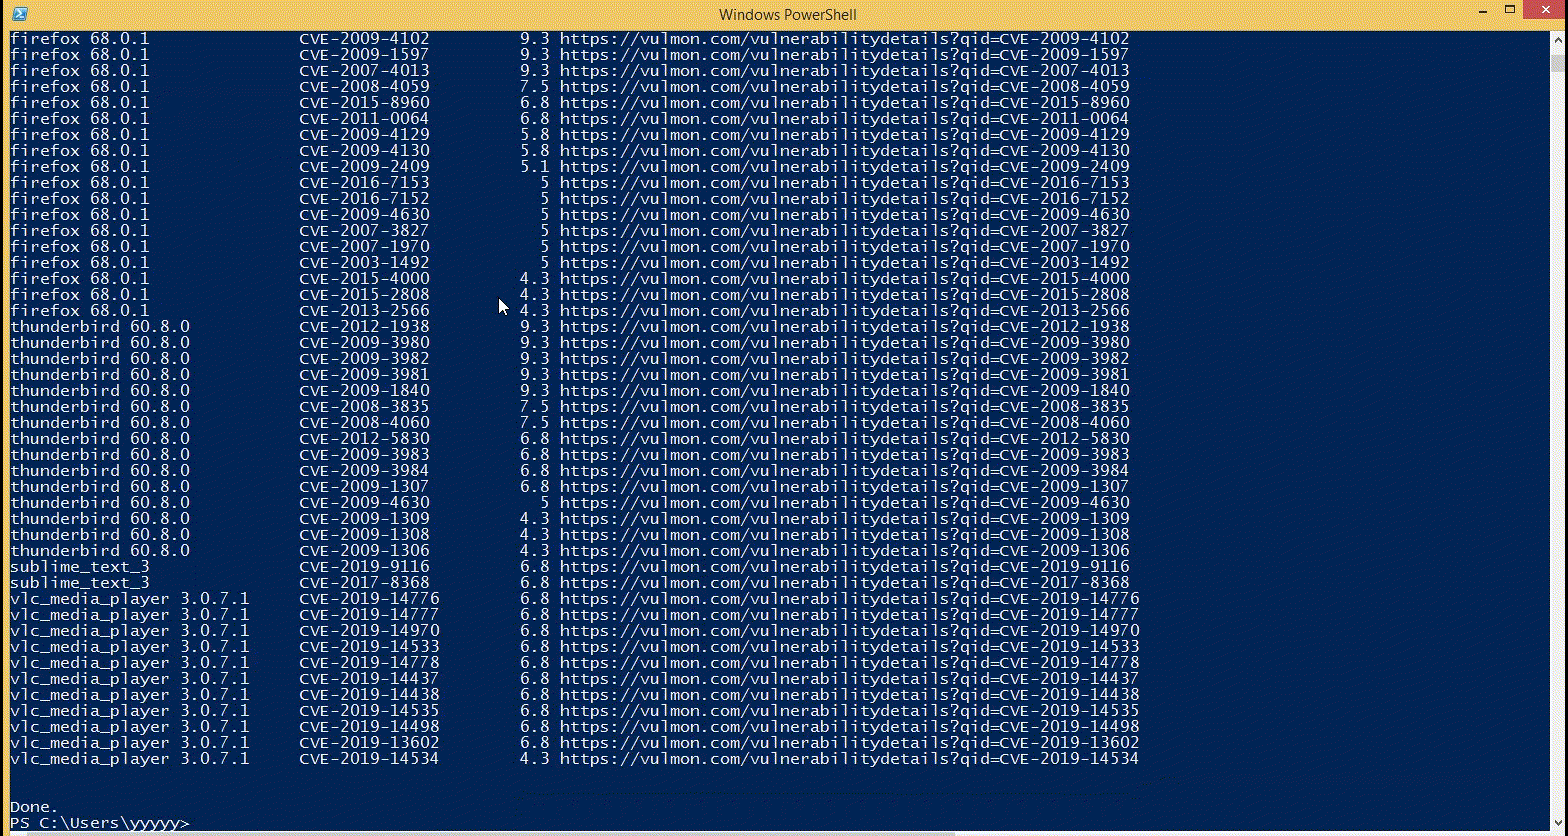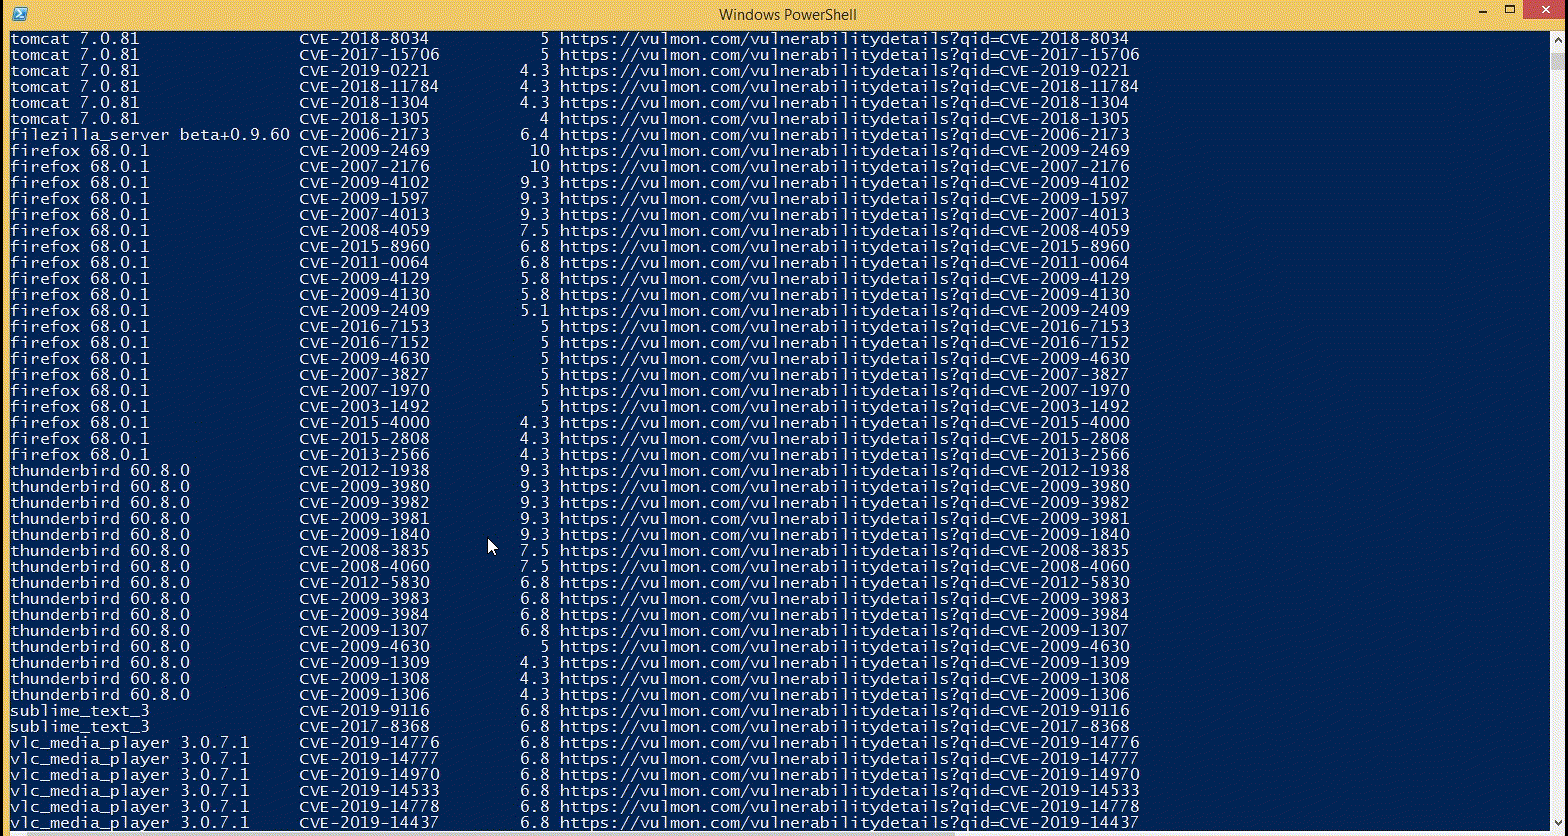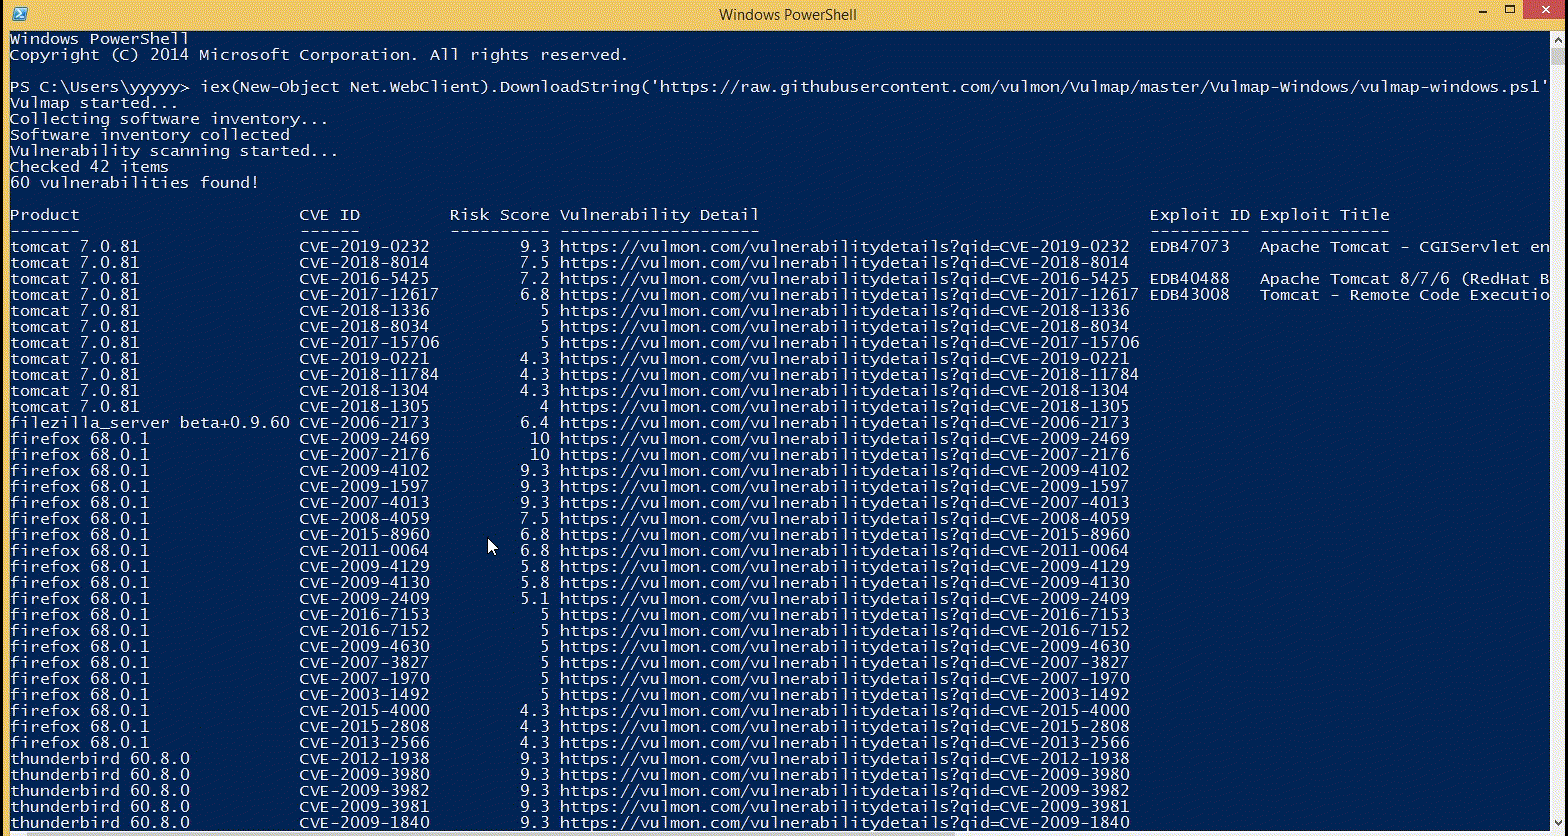
  • Vulmap Windows - Script de PowerShell para sistemas Windows

gif de uso

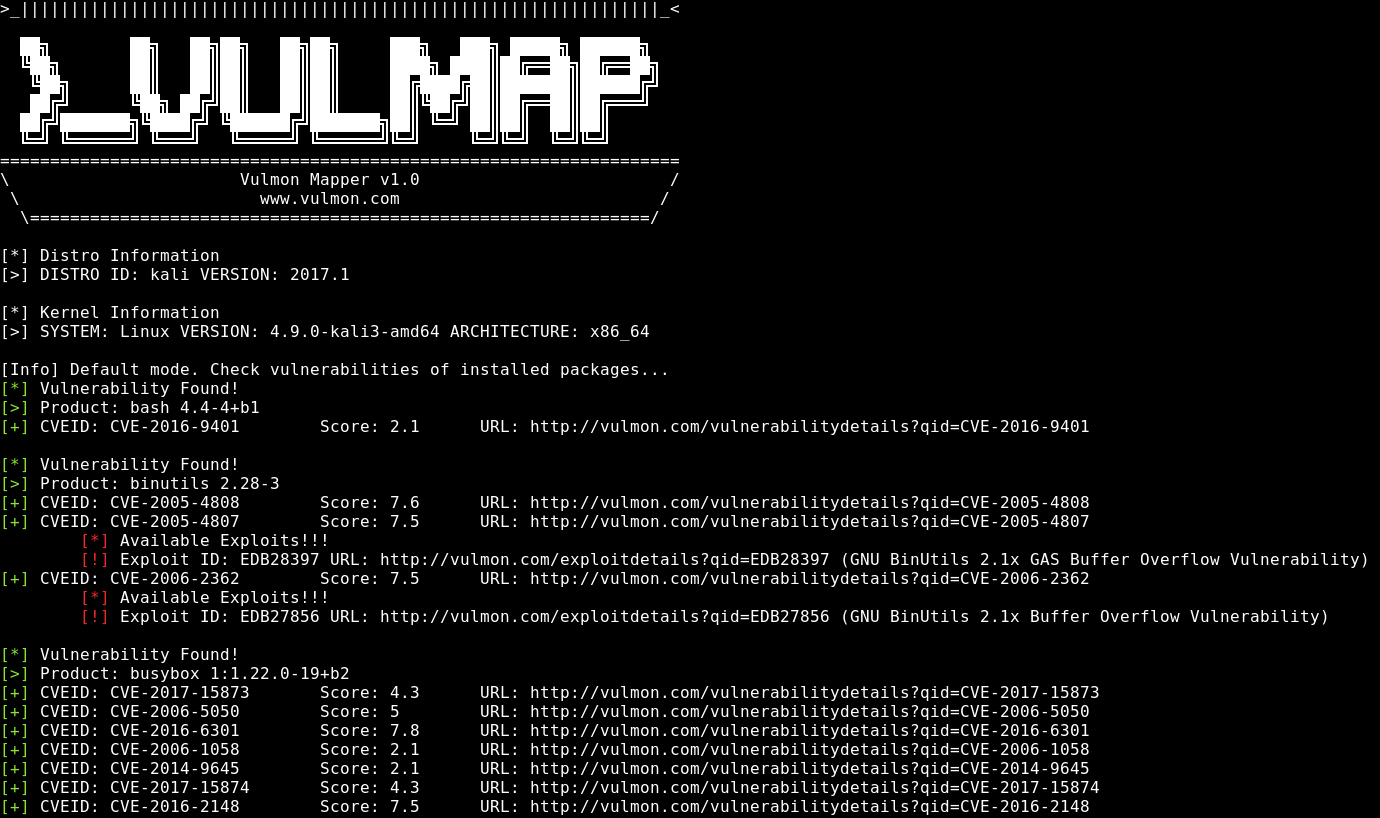
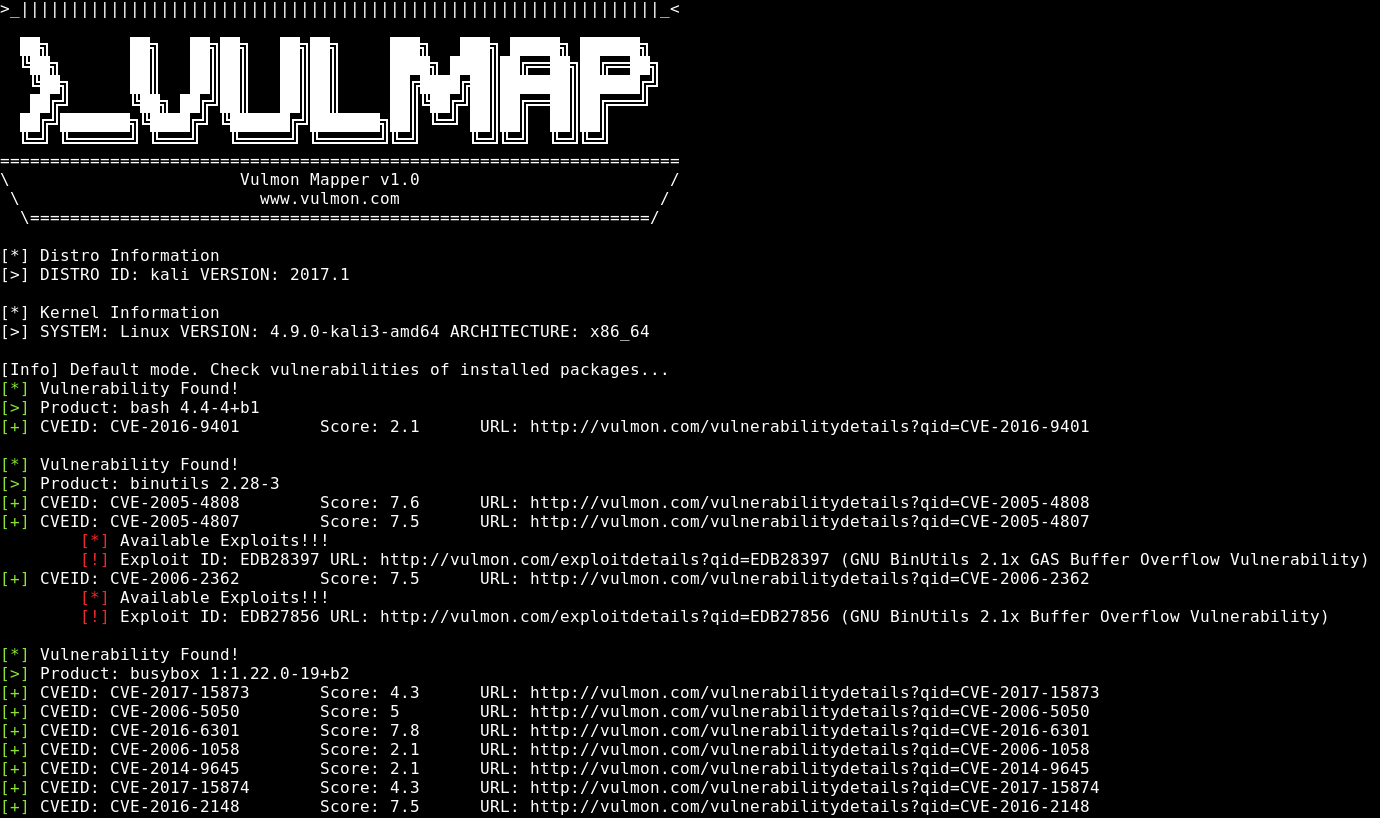
  • Vulmap Linux - Script de Python para sistemas Linux

Captura de pantalla desde terminal

Por hacer:

  • Se detectarán vulnerabilidades a nivel de sistema operativo en Windows
  • Se admitirán otros sistemas de gestión de paquetes de Linux
  • Se desarrollará un script para macOS
  • Se desarrollarán scripts para Android e iOS

Principales Contribuyentes

  • Yavuz Atlas
  • Fatih Özel
  • Hakan Bayır

Conferencias

  • DEF CON
  • Black Hat
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    322

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →