
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/vportal/afd
Forensia de MemoriaAnálisis de VulnerabilidadesExplotaciónExplotación de Binarios
GitHubvportal/afd

AFD

CVE-2022-24494

Ver Repositorio
13124hace 4 añosAún no revisado
Compartir

AFD

CVE-2022-24494

La vulnerabilidad es una lectura arbitraria de memoria. La causa raíz es la falta de validación en una dirección de memoria suministrada desde el espacio de usuario (user-land) que se utiliza en una operación memcpy para copiar datos desde esta dirección de memoria a la memoria del pool. La falta de comprobación está en la dirección Afd!AfdTliIoControl+0x40B

Image

Como puedes ver en la captura de pantalla anterior, la dirección de memoria del espacio de usuario se copia desde InputBuffer+0x20 una primera vez comprobando correctamente con MmUserProbeAddress si la dirección de memoria está dentro del espacio de direcciones de memoria del espacio de usuario. Sin embargo, una segunda vez esta misma dirección de memoria se copia desde InputBuffer+0x20 al registro RAX, pero esta vez sin comprobar correctamente la dirección de memoria usando MmUSerProbeAddress. Debido a esta falta de validación, es posible proporcionar una dirección arbitraria del kernel.

Esta dirección se copia luego a una asignación de memoria del pool (etiqueta: AfdL) mediante una operación memcpy, como puedes ver a continuación en AfdTliIoControl+0x5AB:

Image

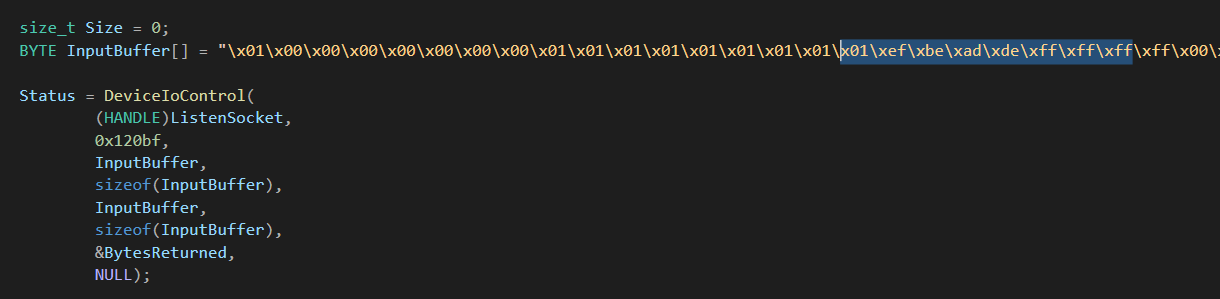
El PoC a continuación muestra la dirección del kernel proporcionada desde el espacio de usuario (0xffffffdeadbeef01)
Image

El controlador intenta leer desde esta dirección de memoria no válida, lo que provoca un BSOD:

Image

El valor copiado al puntero dst en la operación memcpy se pasa posteriormente al controlador tcpip.sys. No he profundizado en qué objetos internos se ven afectados ni si es posible filtrar memoria desde el espacio de usuario llamando a APIs que podrían obtener datos de estos posibles objetos internos.

Microsoft publicó unos meses después una investigación que habla sobre el posible impacto de EoP (elevación de privilegios) de este tipo de vulnerabilidades (lectura arbitraria de memoria):

https://msrc-blog.microsoft.com/2022/03/22/exploring-a-new-class-of-kernel-exploit-primitive/

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    301

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






