
Skip to content
KitploitKITPLOIT
HerramientasBlog
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
chrome-vuln-scanner — Comprueba CVE-2026-79266. Un use-after-free en el componente DevTools permite la ejecución arbitraria de código dentro del sandbox mediante una extensión maliciosa de Chrome que aprovecha la ingeniería social. | Kitploit
Herramientas/GitHubGitHub/virologi-info/chrome-vuln-scanner
Herramientas DefensivasAnálisis EstáticoEscáneres de VulnerabilidadesSeguridad WebAprendizaje y Educación
GitHubvirologi-info/chrome-vuln-scanner

chrome-vuln-scanner

Comprueba CVE-2026-79266. Un use-after-free en el componente DevTools permite la ejecución arbitraria de código dentro del sandbox mediante una extensión maliciosa de Chrome que aprovecha la ingeniería social.

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Ver Repositorio
9hace 18 díasAún no revisado
Compartir

Escáner de Vulnerabilidades de Chrome

Una herramienta defensiva ligera y sin dependencias que verifica la versión instalada de Google Chrome frente a vulnerabilidades conocidas y genera un informe HTML visual fácil de entender.

Herramienta defensiva ligera para verificar la versión de Google Chrome frente a vulnerabilidades conocidas y generar un informe HTML visual fácil de entender.

Características

  • Detección automática de la versión de Chrome en macOS (o pásala con --version)
  • Verificación frente a CVEs conocidos (base de datos de vulnerabilidades extensible)
  • Informe HTML visual con un panel de estado VULNERABLE / SEGURO claro
  • Visualización educativa de Use-After-Free (CWE-416) — diagrama conceptual de memoria
  • Salida JSON para CI / análisis adicional
  • Bilingüe — versiones en indonesio (chrome-vuln-checker.py) e inglés (chrome-vuln-checker-en.py)

Uso

root@kitploit:~
# Detectar automáticamente la versión de Chrome y generar informe HTML (inglés)
python3 chrome-vuln-checker-en.py --html report_en.html

# Versión en indonesio
python3 chrome-vuln-checker.py --html report.html

# Pasar versión manualmente + guardar JSON
python3 chrome-vuln-checker-en.py --version 150.0.7871.125 --json result.json

# Salida solo a terminal
python3 chrome-vuln-checker-en.py
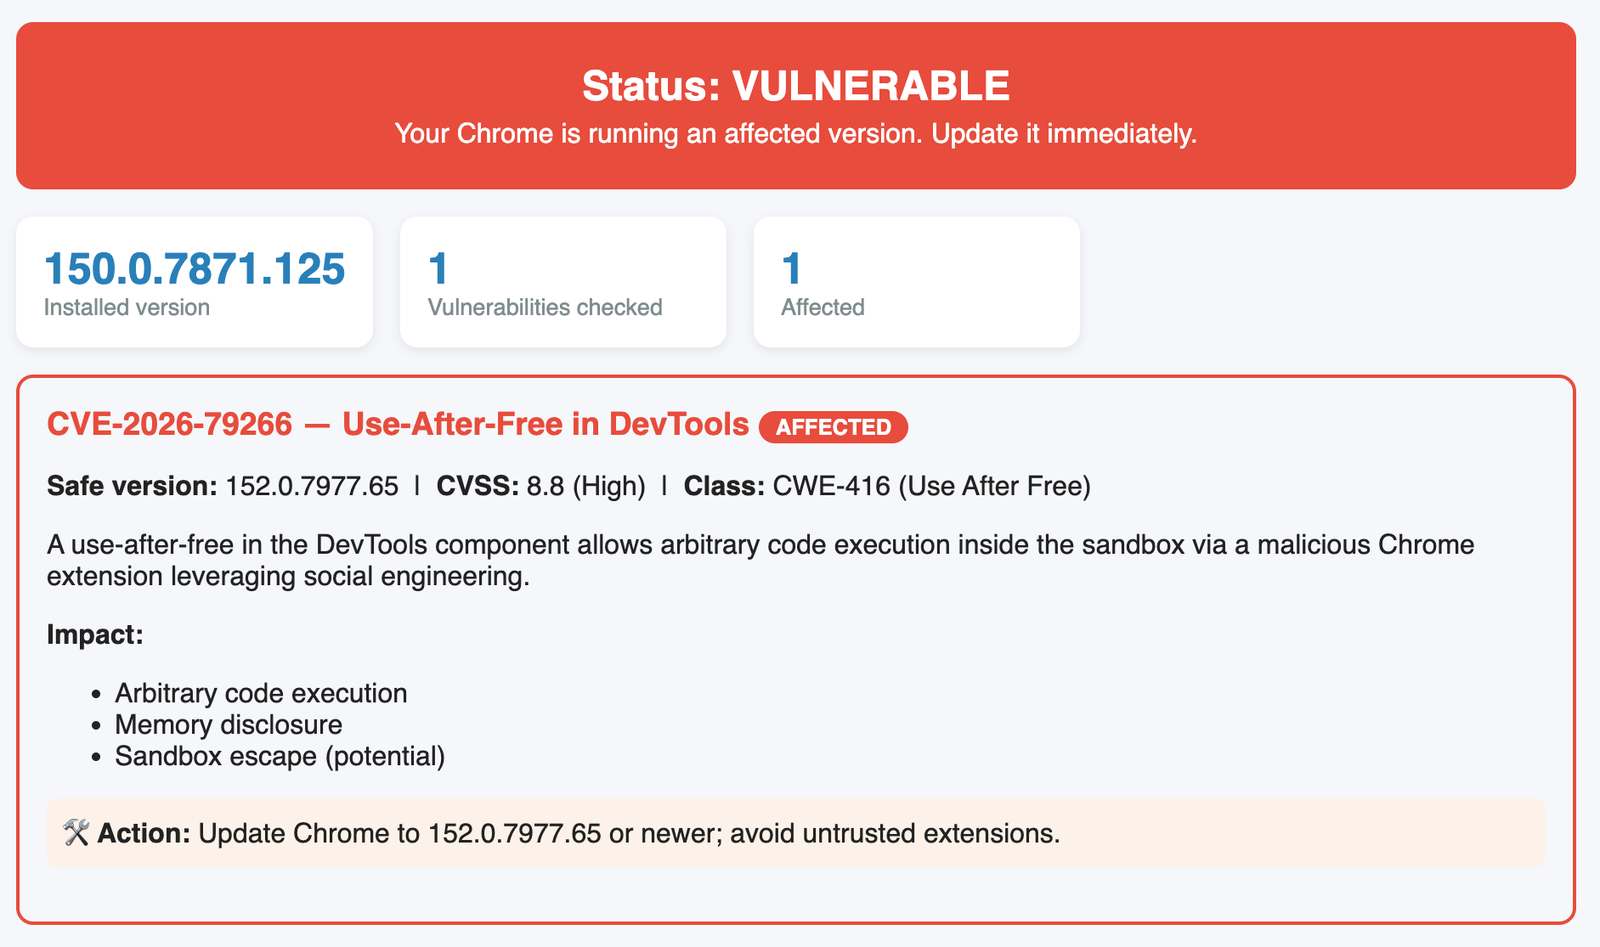
Ejemplo de informe (captura de pantalla)

Informe de vulnerabilidades de Chrome

El informe HTML incluye

  • Banner de estado — VULNERABLE (rojo) o SEGURO (verde)
  • Tarjetas de resumen — versión instalada, vulnerabilidades verificadas, cantidad afectada
  • Bloques de detalle de vulnerabilidad — CVSS, clase CWE, versión segura, impacto, remediación
  • Diagrama educativo de Use-After-Free — el patrón de 4 etapas (Asignar → Liberar → Usar → Explotar)

Notas importantes

  • Aviso honesto sobre direcciones de memoria: las direcciones específicas de registro/memoria para un exploit real no se publican y dependen del diseño del heap en tiempo de ejecución. La herramienta muestra un diagrama de memoria conceptual, no direcciones inventadas.
  • Esta herramienta solo verifica la versión frente a vulnerabilidades conocidas. No garantiza seguridad completa.
  • Esta herramienta solo verifica la versión frente a vulnerabilidades conocidas. No garantiza seguridad completa.

Ejemplo: CVE-2026-79266 (Use-After-Free en DevTools)

  • Versión corregida: 152.0.7977.65
  • CVSS: 8.8 (Alta)
  • Clase: CWE-416
  • Impacto: ejecución de código arbitrario dentro del sandbox mediante una extensión maliciosa

Las versiones de Chrome inferiores a 152.0.7977.65 son vulnerables — actualiza de inmediato.

Descargar herramienta