Un virus criptográfico de prueba de concepto para difundir la conciencia de los usuarios sobre los ataques y las implicaciones de los ransomware. Phirautee está escrito puramente con PowerShell y no requiere bibliotecas de terceros. Esta herramienta roba la información, mantiene los datos de una organización como rehenes a cambio de pagos o cifra/elimina permanentemente los datos de la organización.
 viralmaniar/phirautee

Un virus criptográfico de prueba de concepto para concienciar a los usuarios sobre ataques e implicaciones de los ransomware. Phirautee está escrito puramente en PowerShell y no requiere bibliotecas de terceros. Esta herramienta roba información, mantiene los datos de una organización como rehenes para pagos o cifra/elimina permanentemente los datos de la organización.
Phirautee es un ransomware "Living off the Land" (LotL), lo que significa que utiliza comandos legítimos de PowerShell y operaciones para trabajar contra el sistema operativo.
Este proyecto no debe utilizarse con fines ilegales ni para hackear sistemas sin permiso; es estrictamente con fines educativos y para que las personas experimenten.
En los últimos años, el ransomware se ha descontrolado y las organizaciones de todo el mundo están siendo atacadas, lo que provoca daños e interrupciones. Como todos sabemos, el panorama de amenazas cambia rápidamente y escuchamos el revuelo sobre infecciones de ransomware en las oficinas o leemos sobre ello en las noticias. ¿Alguna vez te has preguntado cómo los actores de amenazas escriben ransomware? ¿Qué nivel de sofisticación y comprensión se requiere para atacar una organización? En esta demostración, utilizaremos comandos nativos de Windows para construir ransomware y atacar un host a través de phishing. Presentamos Phirautee, un virus criptográfico de prueba de concepto para concienciar a los usuarios sobre ataques e implicaciones de los ransomware. Phirautee está escrito puramente en PowerShell y no requiere bibliotecas de terceros. Esta herramienta roba información, mantiene los datos de una organización como rehenes para pagos o cifra/elimina permanentemente los datos de la organización. La herramienta utiliza criptografía de clave pública para cifrar los datos en el disco. Antes de cifrar, exfiltra los archivos de la red al atacante. Una vez que los archivos están cifrados y exfiltrados, los archivos originales se eliminan permanentemente del host y luego la herramienta exige un rescate. El rescate se solicita mediante criptomonedas para los pagos, lo que dificulta que las fuerzas del orden rastreen las transacciones. Durante la demostración de Phirautee, verás una cadena de ataque completa, es decir, desde recibir un ataque de ransomware a través de un correo electrónico de phishing hasta cómo los archivos se cifran en los sistemas comprometidos. Se proporcionará un recorrido detallado del código fuente para comprender cómo los hackers utilizan métodos simples para crear algo peligroso. Terminaré la demostración con varios mecanismos de defensa realizando un análisis forense de Phirautee utilizando herramientas disponibles públicamente.
Phirautee es una herramienta ransomware de prueba de concepto escrita puramente en PowerShell.
Utiliza comandos "Living off the Land" (LotL) para trabajar contra el sistema operativo y cifrar archivos en la máquina.
Esta herramienta se puede utilizar durante pruebas de penetración de infraestructura interna o durante ejercicios de equipo rojo para validar la respuesta del Blue Team/SOC ante ataques de rescate.
Utiliza criptografía de clave pública para cifrar el contenido del usuario y exfiltra archivos grandes a través de Google Drive.
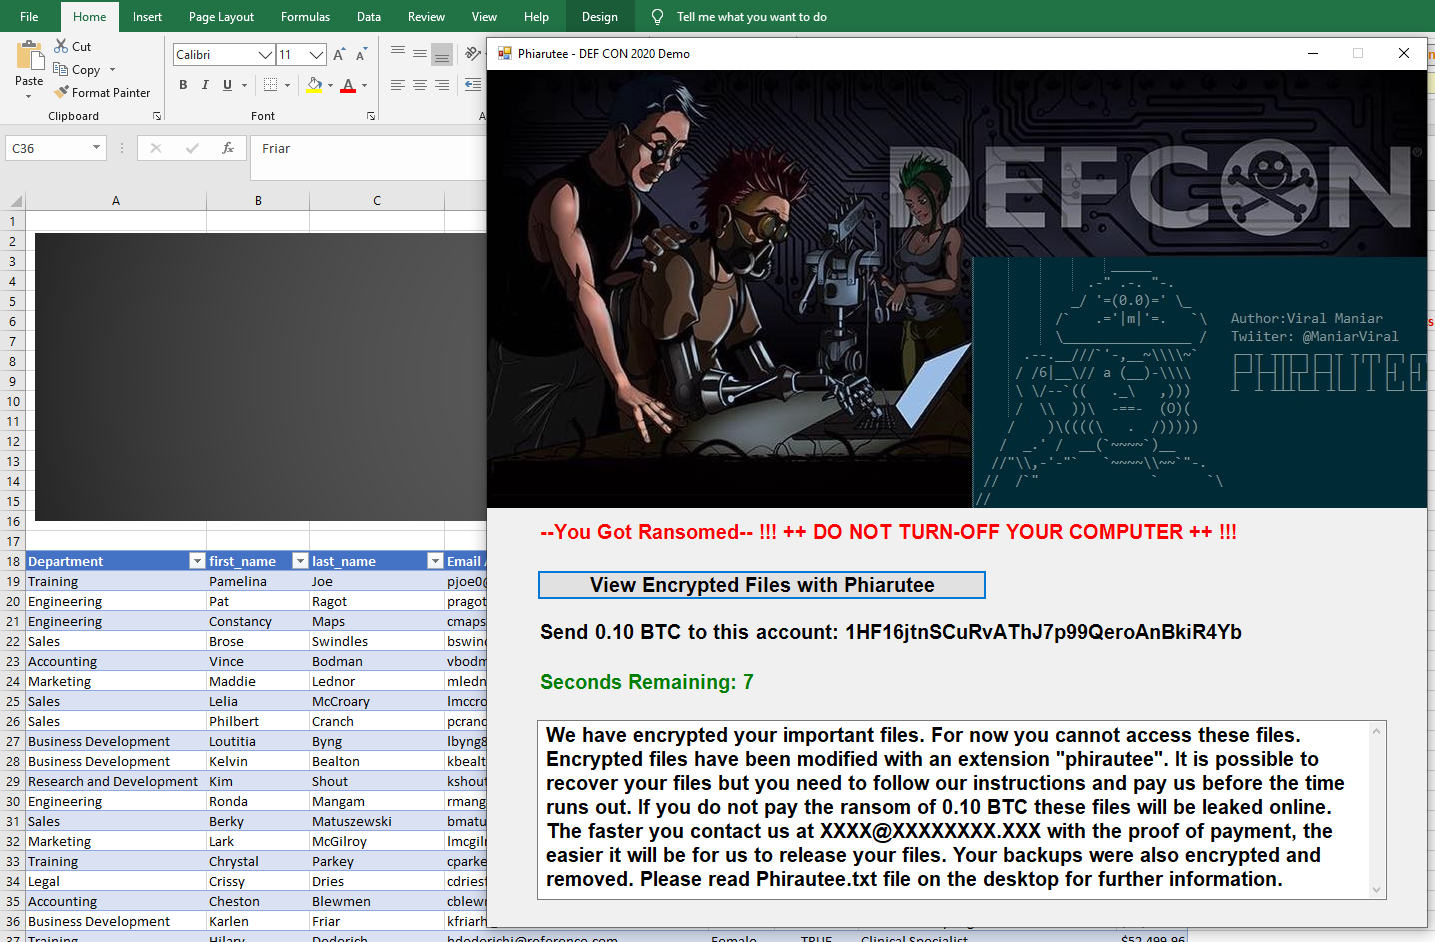
Tras un ataque exitoso, el ransomware solicita un pago de 0.10 BTC (~1k USD).
Detección:
Servidor de phishing y dominio para atacar una organización.
Servidor de correo electrónico para enviar documentos maliciosos como archivo adjunto al usuario objetivo.
Archivo con macro incrustada como archivo adjunto al usuario que extrae el ransomware del servidor remoto a la máquina objetivo y lo ejecuta en memoria.
Modificar un par de parámetros en el archivo ransomware para utilizarlo en su caso de uso.
Para la exfiltración de datos:
Google ofrece una API REST a la que se puede acceder a través de PowerShell para realizar operaciones en los archivos, como cargar, descargar y eliminar. La API REST le permite aprovechar el almacenamiento de Google Drive desde su aplicación.
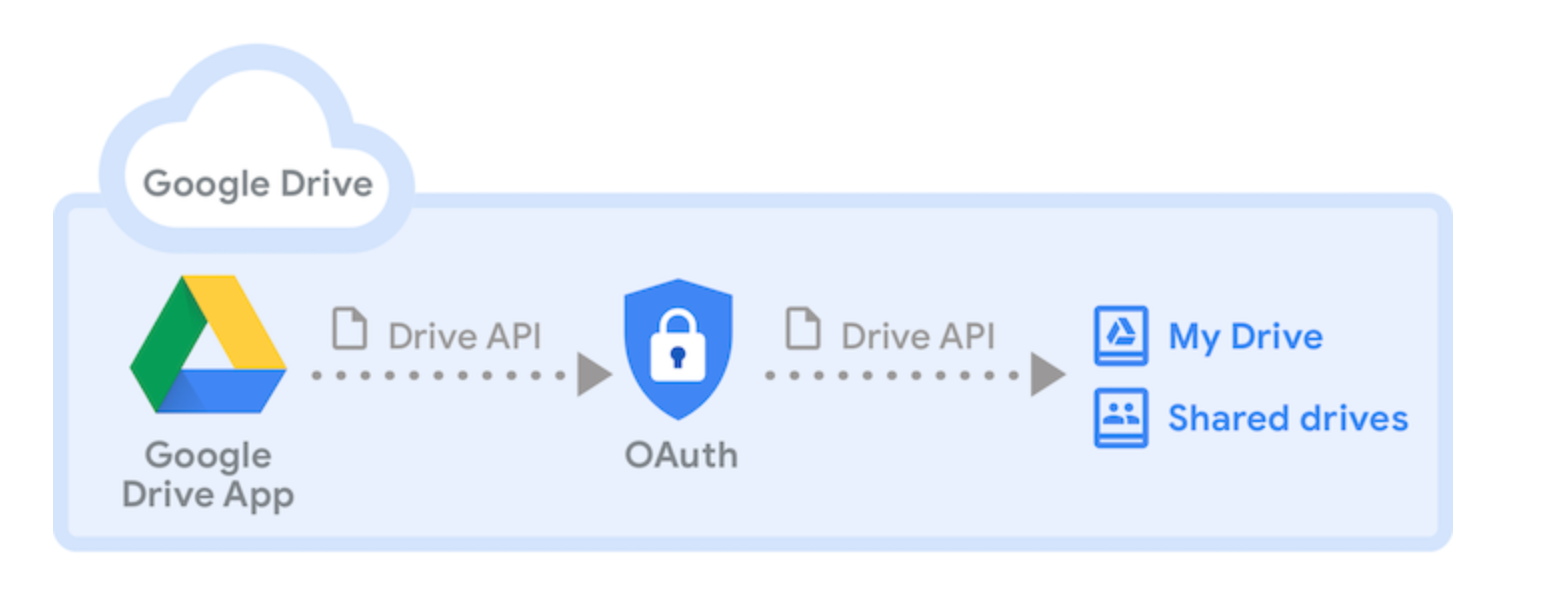
Siga los pasos a continuación para realizar la exfiltración a través del ransomware Phirautee.
Paso 1: Visite https://console.cloud.google.com/cloud-resource-manager
Paso 2: Haga clic en "CREAR PROYECTO"
Paso 3: Una vez creado el proyecto, habilite la API de Google Drive haciendo clic en "HABILITAR API Y SERVICIOS".
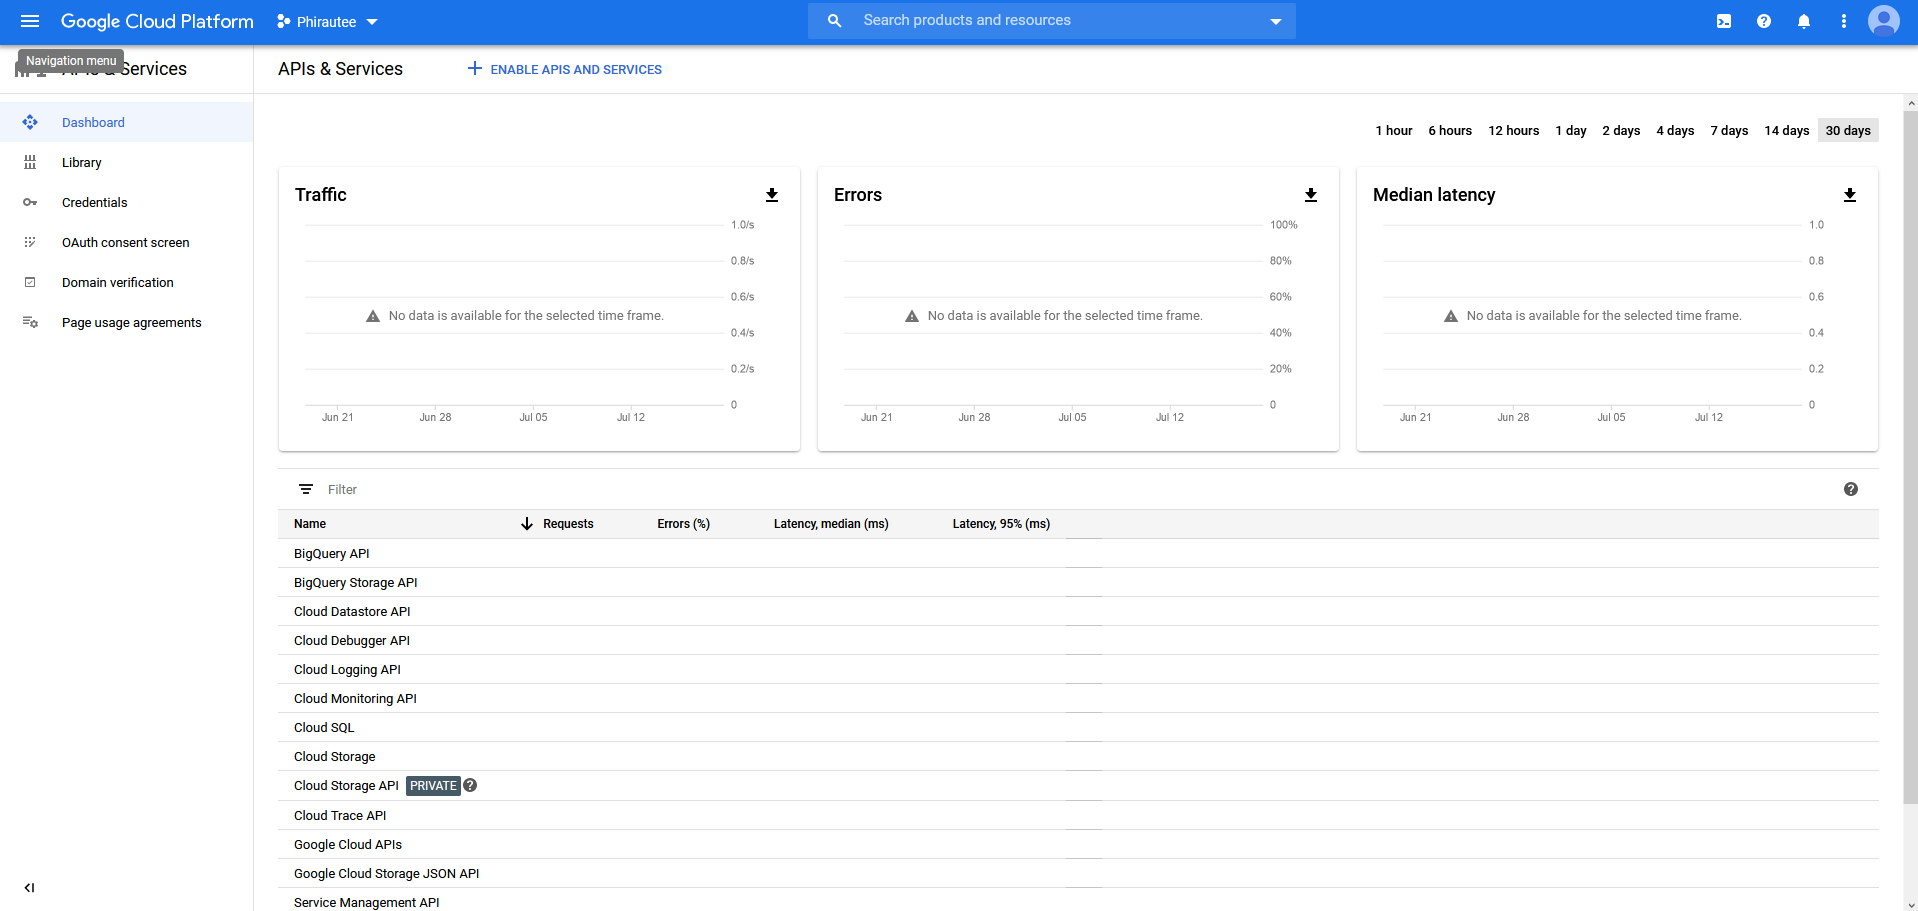
Paso 4: Localice las API relacionadas con Google Drive en la Biblioteca de API:
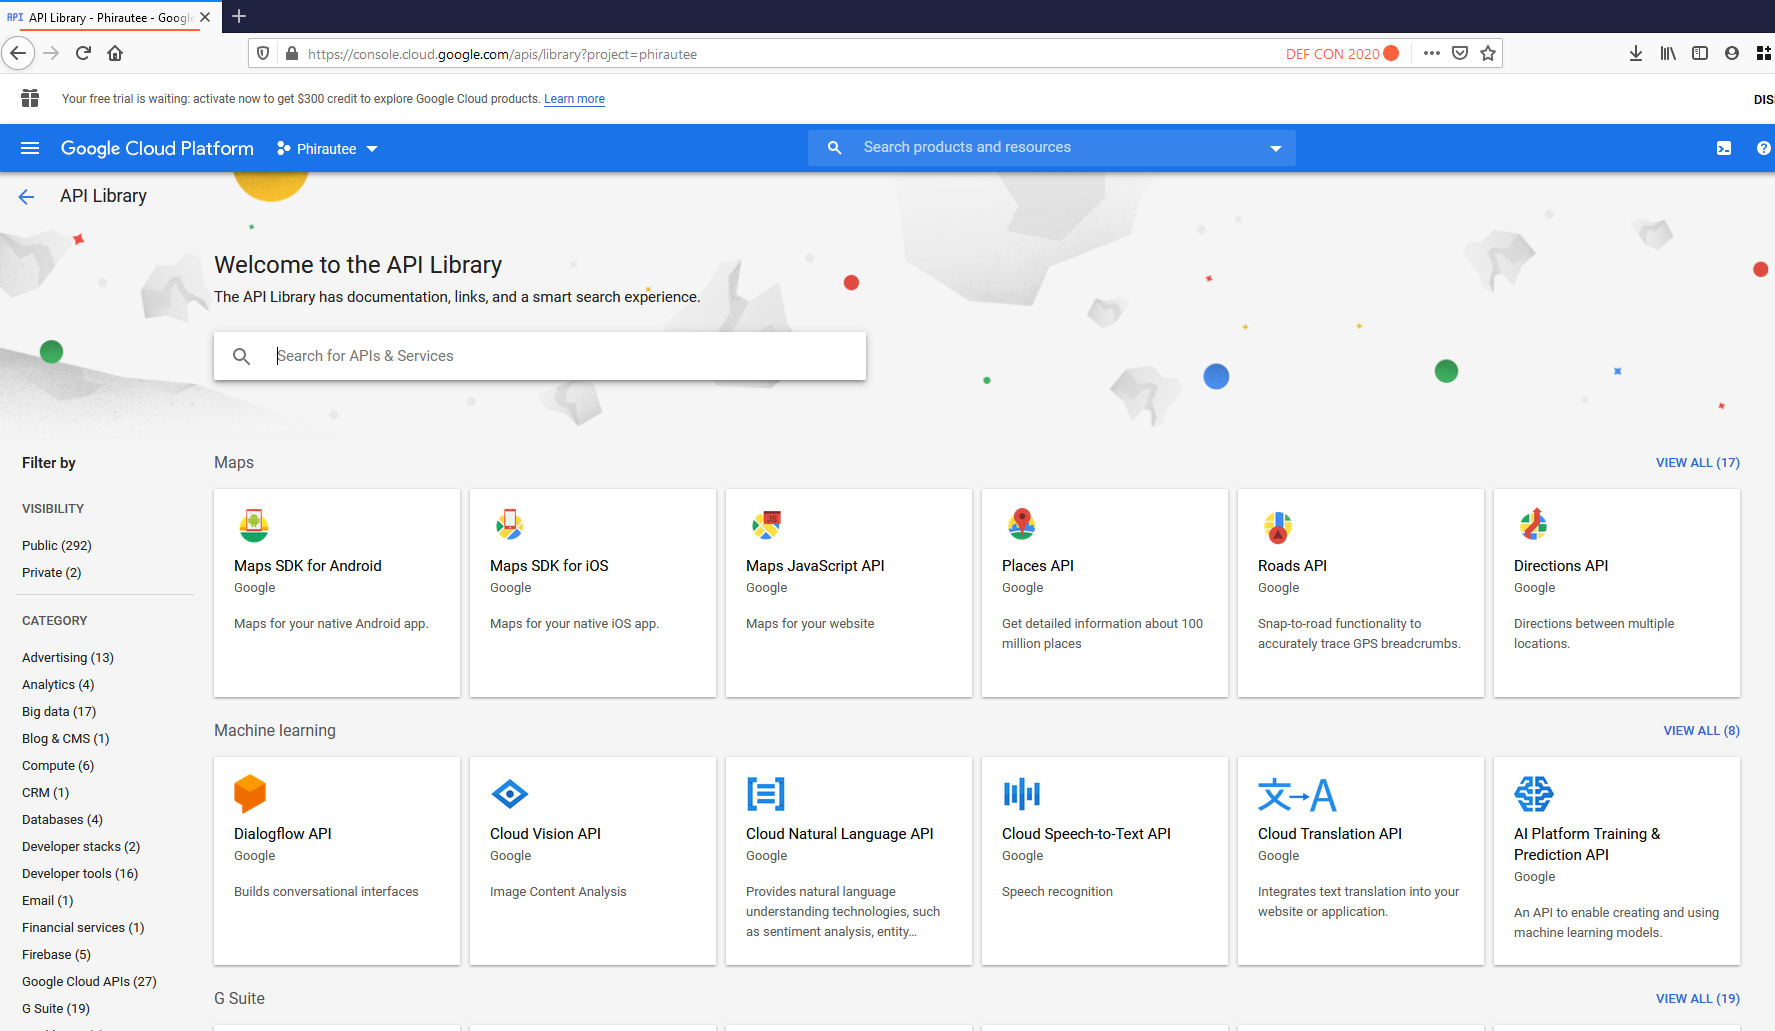
Paso 5: Una vez localizada, habilite la API. Esto permitirá el acceso a varias operaciones a través de Google Drive.
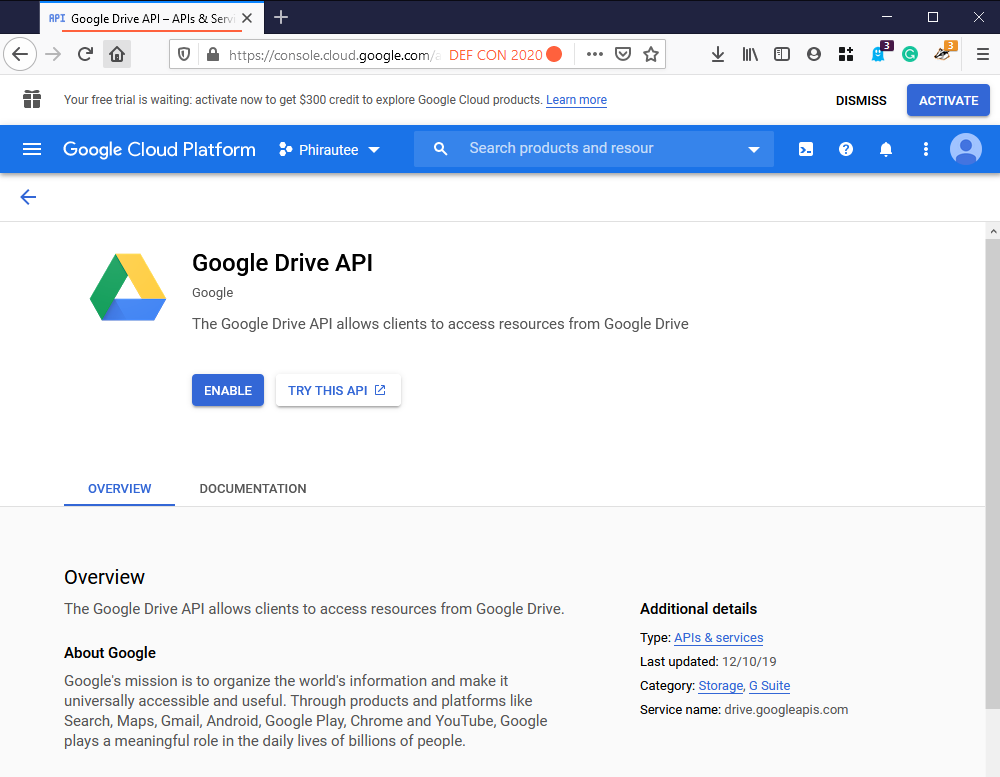
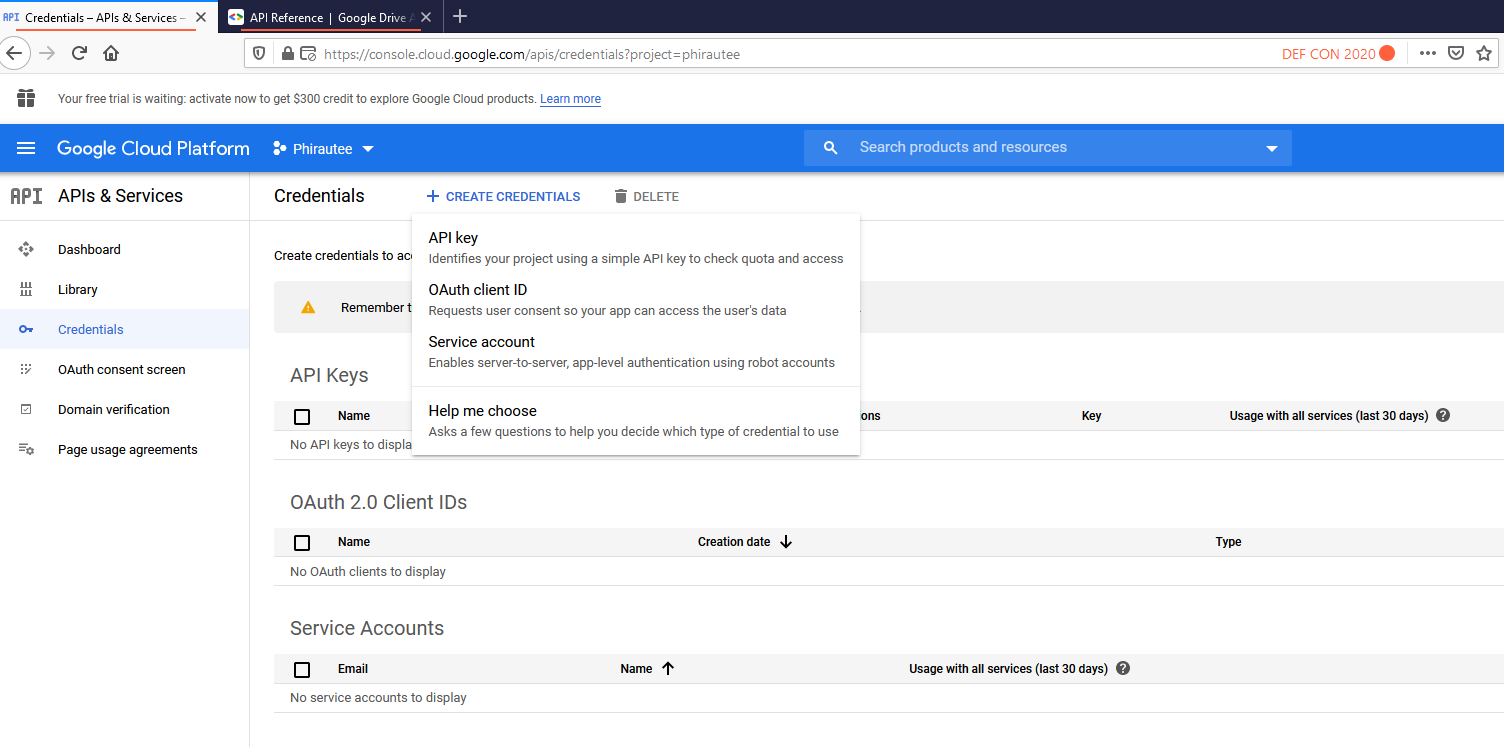
Paso 6: Después de habilitar el acceso a la API, haga clic en el botón "crear credenciales".
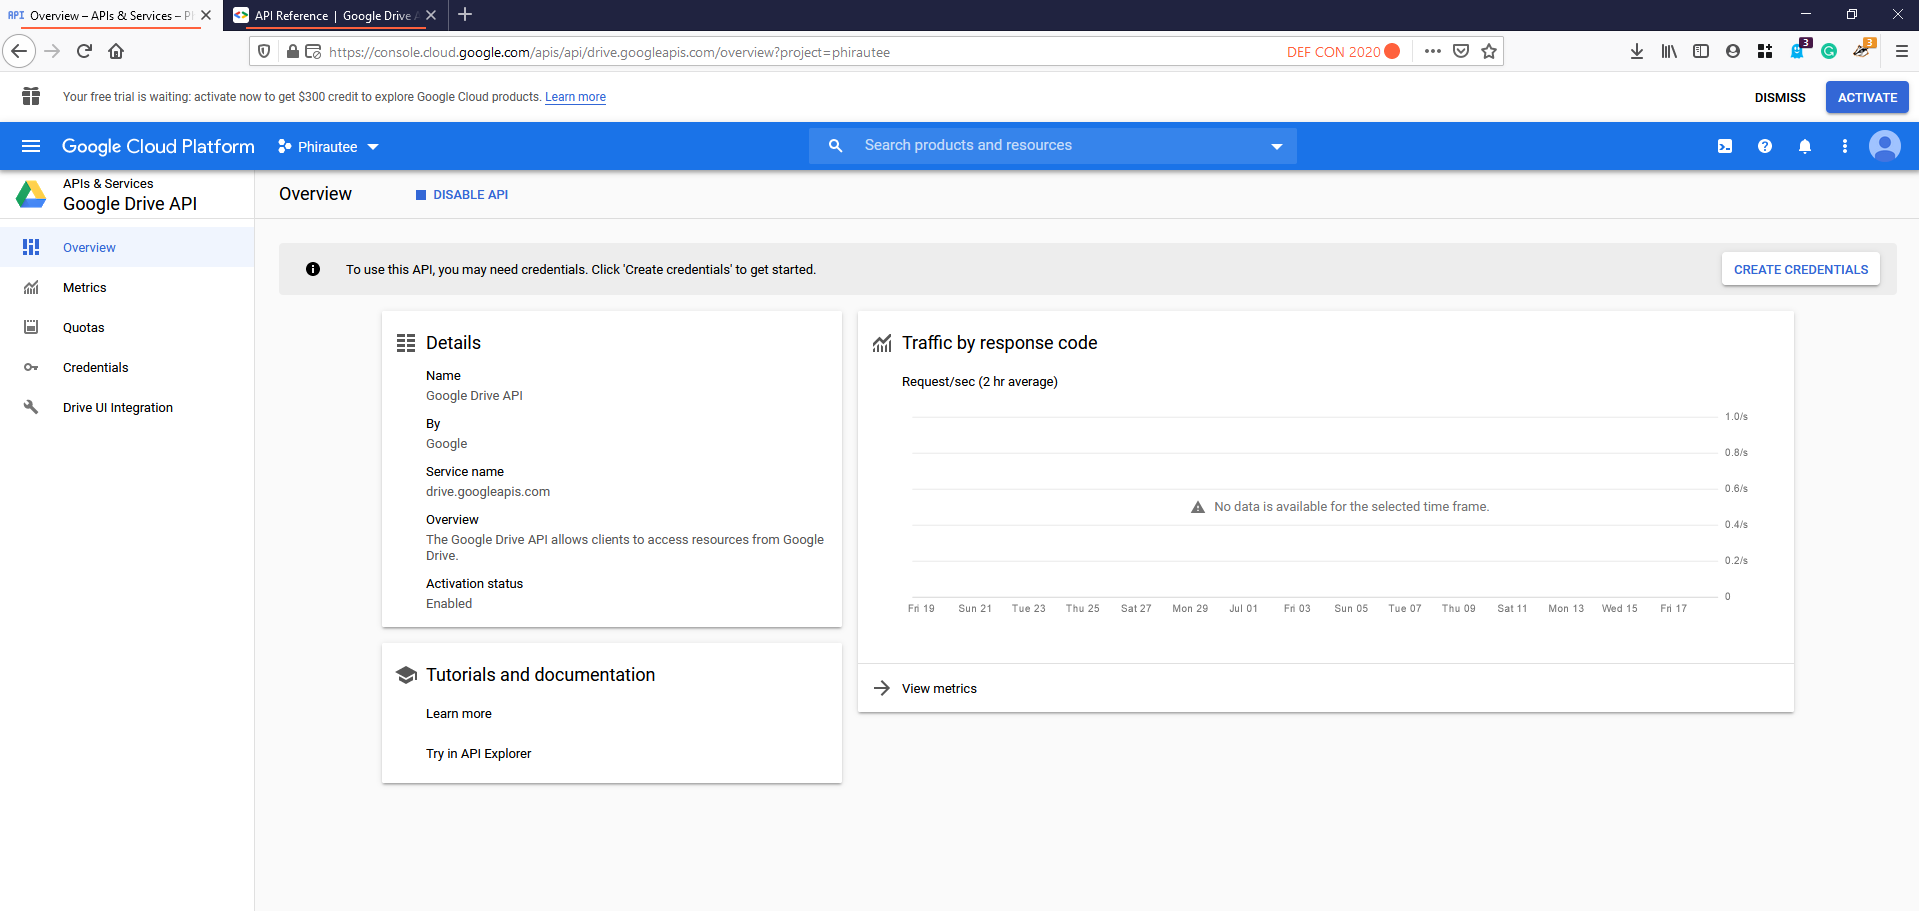
Paso 6: Ahora cree credenciales de ID de cliente OAuth