
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
PeekABoo — La herramienta PeekABoo puede ser utilizada durante pruebas de penetración internas cuando un usuario necesita habilitar Escritorio Remoto en la máquina objetivo. Utiliza la comunicación remota de PowerShell para realizar esta tarea. Nota: El Escritorio Remoto está deshabilitado de forma predeterminada en todos los sistemas operativos Windows. | Kitploit
Herramientas/GitHubGitHub/viralmaniar/peekaboo
Post-ExplotaciónPruebas de PenetraciónRed TeamingHerramienta de Acceso Remoto
GitHubviralmaniar/peekaboo

PeekABoo

Ver Repositorio
1432840hace 7 añosRevisado por Kitploit

Acerca de

La herramienta PeekABoo puede ser utilizada durante pruebas de penetración internas cuando un usuario necesita habilitar Escritorio Remoto en la máquina objetivo. Utiliza la comunicación remota de PowerShell para realizar esta tarea. Nota: El Escritorio Remoto está deshabilitado de forma predeterminada en todos los sistemas operativos Windows.

Compartir

PeekABoo

La herramienta PeekABoo se puede utilizar durante pruebas de penetración internas cuando un usuario necesita habilitar Escritorio Remoto en la máquina objetivo. Utiliza la comunicación remota de PowerShell para realizar esta tarea.

La herramienta solo funciona si WinRM está habilitado. Desde Windows Server 2012, WinRM está habilitado por defecto en todos los sistemas operativos de servidores Windows, pero no en sistemas operativos cliente.

Nota: El escritorio remoto está deshabilitado por defecto en todos los sistemas operativos Windows. El usuario necesitaría la contraseña de administrador local o privilegios de administrador en el servidor para habilitar RDP en la máquina objetivo.

Cualquier sugerencia o idea para esta herramienta es bienvenida; solo tuiteame a @ManiarViral

Capturas de pantalla

Máquina objetivo en una red interna tiene RDP deshabilitado:
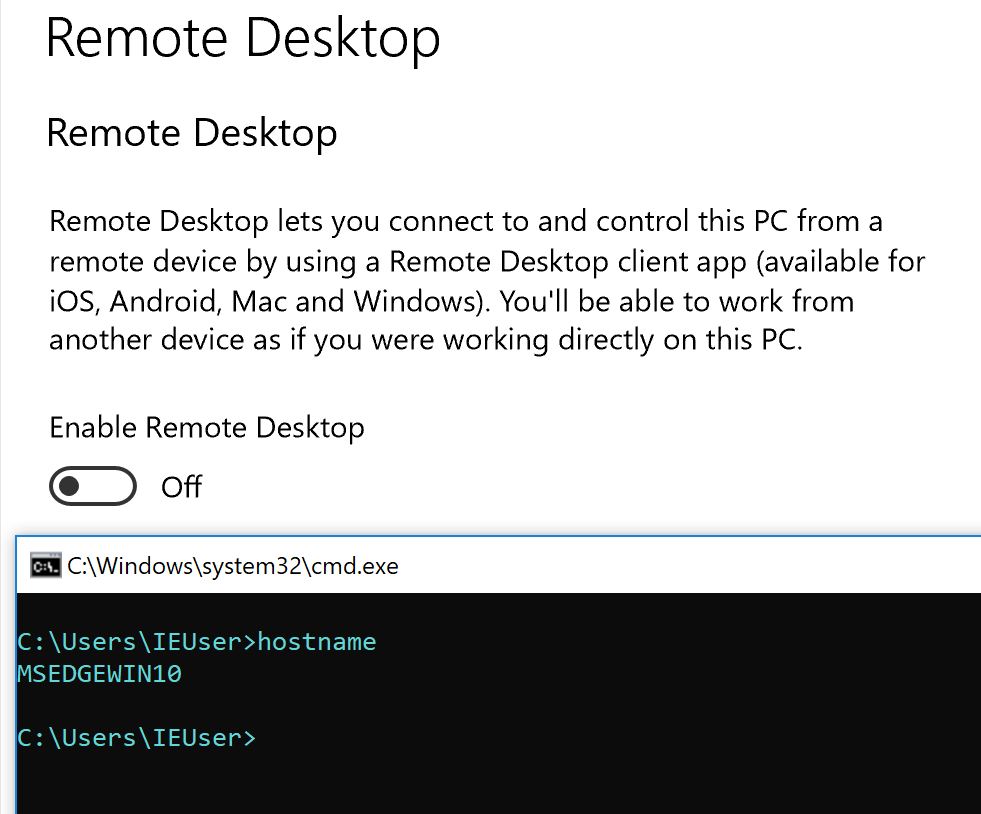
image

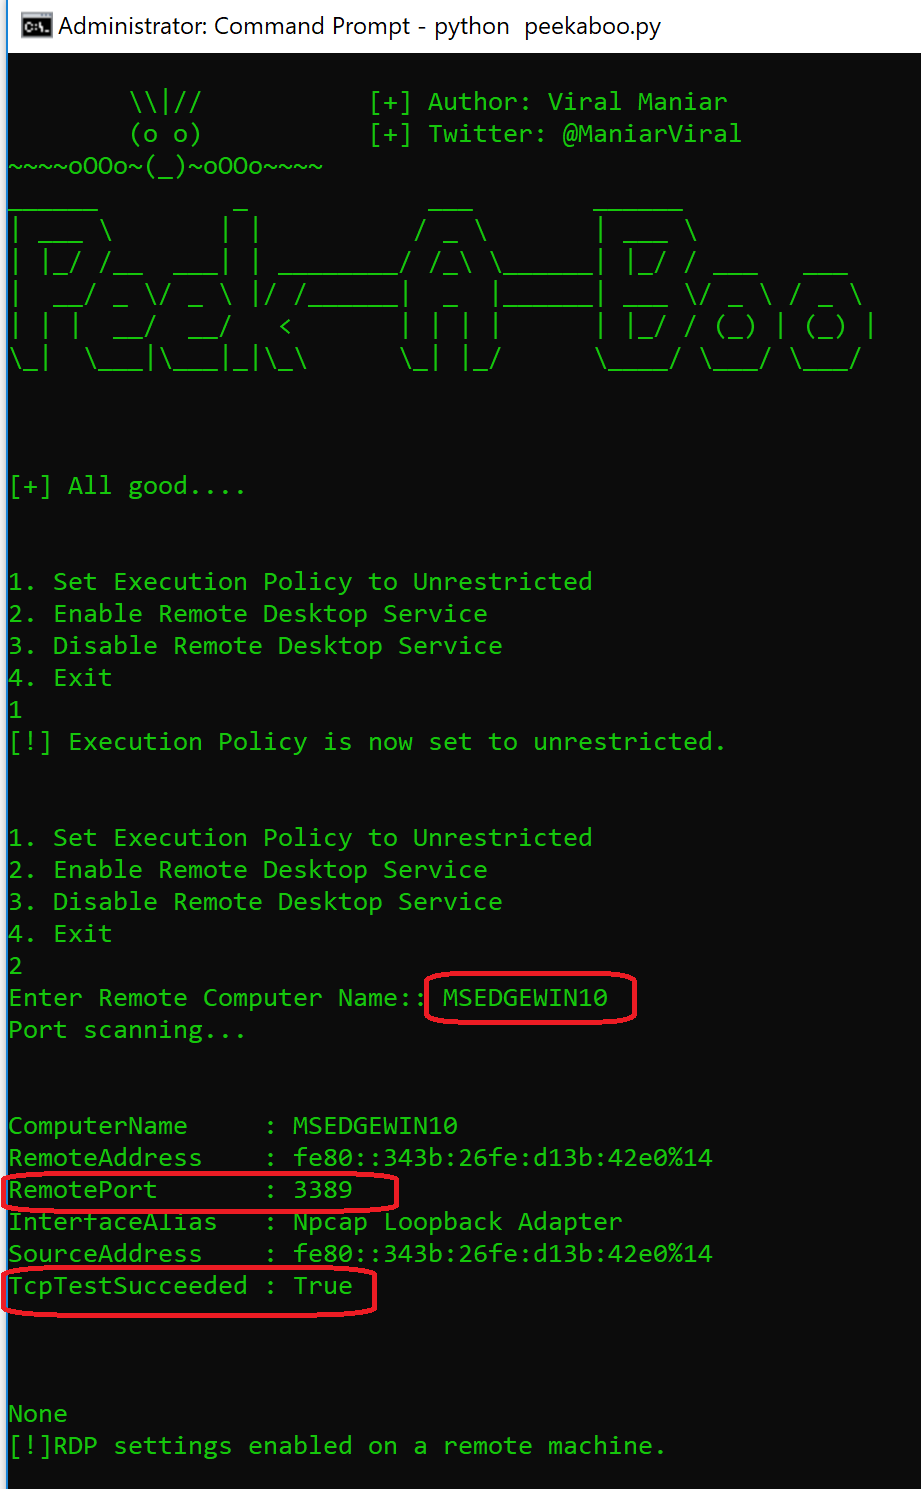
Habilitando el servicio de escritorio remoto en una máquina objetivo presionando opción 2:
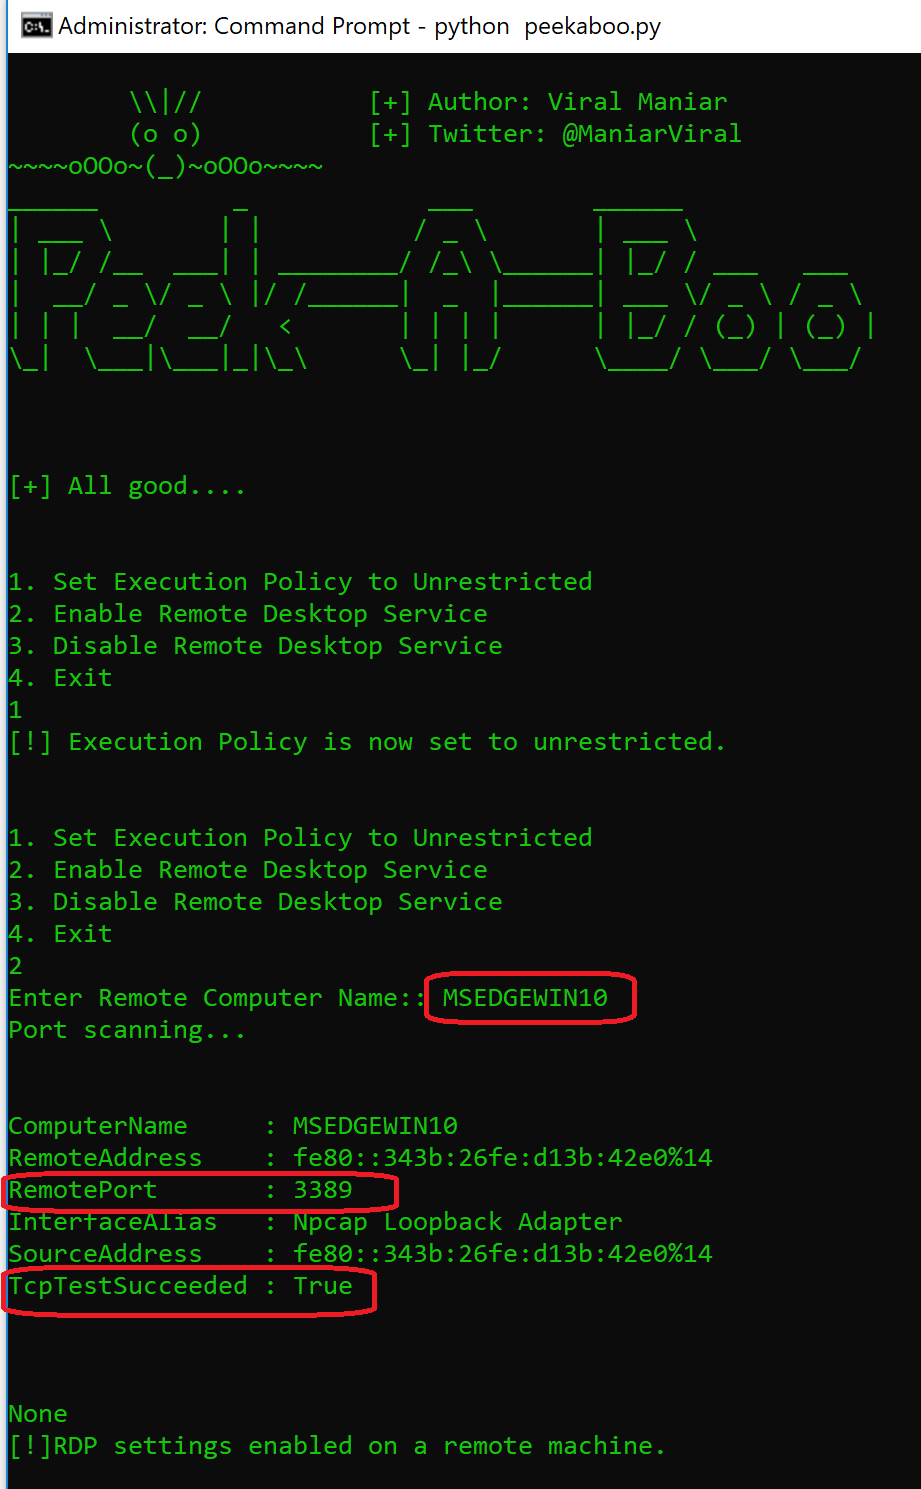
image

Servicio de escritorio remoto habilitado exitosamente en una máquina objetivo:
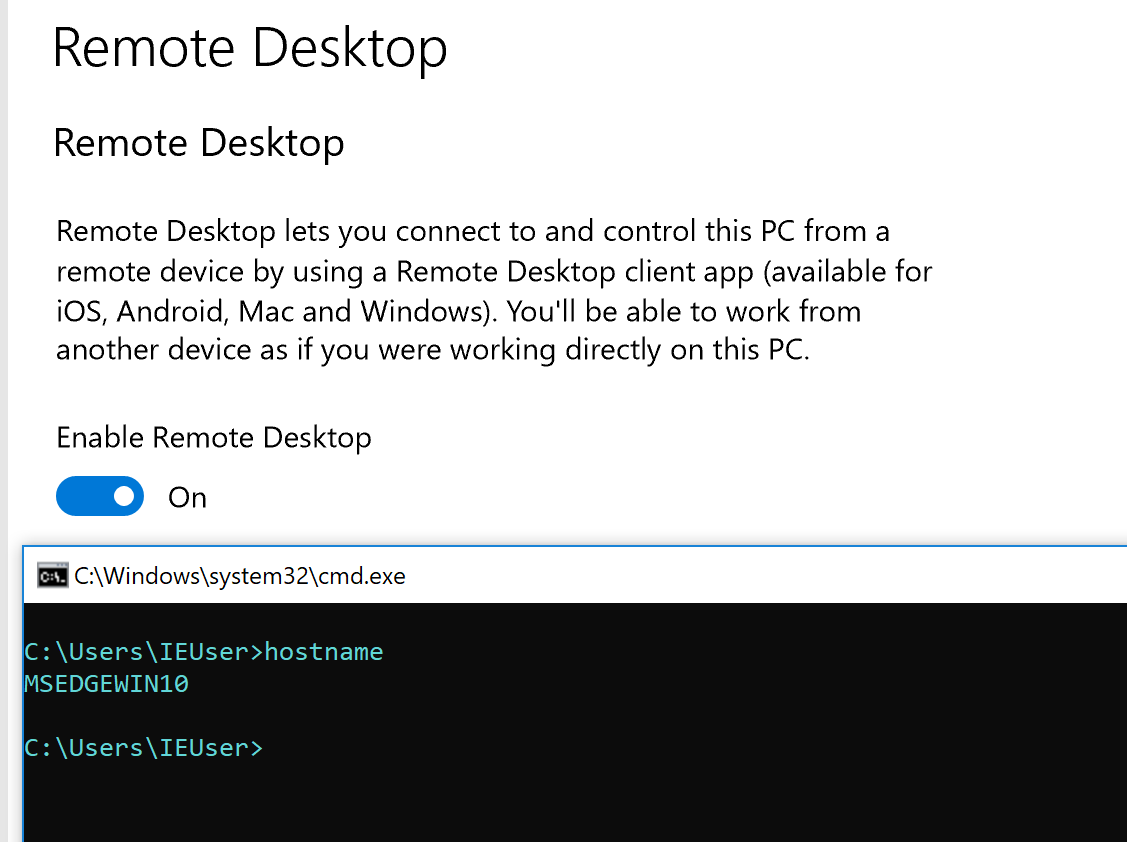
image

¿Cómo instalar?

- git clone https://github.com/Viralmaniar/PeekABoo.git
- cd PeekABoo
- python peekaboo.py

¿Cómo uso esto?

  • Presione 1: Esto configurará PowerShell en modo sin restricciones.
  • Presione 2: Habilita el Escritorio Remoto en la máquina objetivo y muestra el estado del puerto RDP (3389).
  • Presione 3: Deshabilita el Escritorio Remoto en la máquina objetivo.
  • Presione 4: Para salir del programa.

Mi máquina Windows no tiene Python instalado, ¿qué debo hacer?

  • Descargue un ejecutable de la sección de lanzamientos de Github junto con los archivos de PowerShell disponibles aquí o hágalo usted mismo usando PyInstaller después de revisar el código fuente.

  • Compile peekaboo.py en un ejecutable usando Pyinstaller

  • PyInstaller está disponible en PyPI. Puede instalarlo a través de pip:

pip install pyinstaller

¿Preguntas?

Twitter: https://twitter.com/maniarviral
LinkedIn: https://au.linkedin.com/in/viralmaniar

Contribución y Licencia

Creative Commons License
Este trabajo está licenciado bajo una Licencia Creative Commons Atribución 4.0 Internacional.
¿Quieres contribuir? Por favor, haz un fork y envía un pull request.

Cualquier sugerencia o idea para esta herramienta es bienvenida; solo tuiteame a @ManiarViral

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






