CVE-2025-55182
https://github.com/user-attachments/assets/0da9a623-fe2a-4a96-8192-7a07a76635d7
React2Shell Scanner - Extensión de Burp Suite


Descripción
React RCE Scanner es una extensión de Burp Suite diseñada para detectar y explotar la vulnerabilidad de React CVE-2025-55182 (ejecución remota de código en aplicaciones React). Captura automáticamente las URLs durante la navegación, elimina duplicados, aplica filtros regex de exclusión y escanea en busca de la vulnerabilidad. No se requiere una suscripción de pago de Burp; funciona con la Community Edition.
Esta herramienta es solo para fines educativos y de investigación en seguridad. Úsala de forma responsable y con permiso.
Características
- Captura automática de URLs: Recopila URLs base únicas (protocolo + host + puerto) del tráfico HTTP en la herramienta Proxy.
- Eliminación de duplicados: Garantiza que no haya URLs repetidas en la lista.
- Filtro de exclusión por regex: Excluye dominios o patrones específicos (p. ej.,
\.gov$ o internal\.company\.com) para centrar tu escaneo.
- Escaneo de vulnerabilidades: Busca React RCE (CVE-2025-55182) enviando payloads diseñados y comprobando indicadores como "digest" en las respuestas.
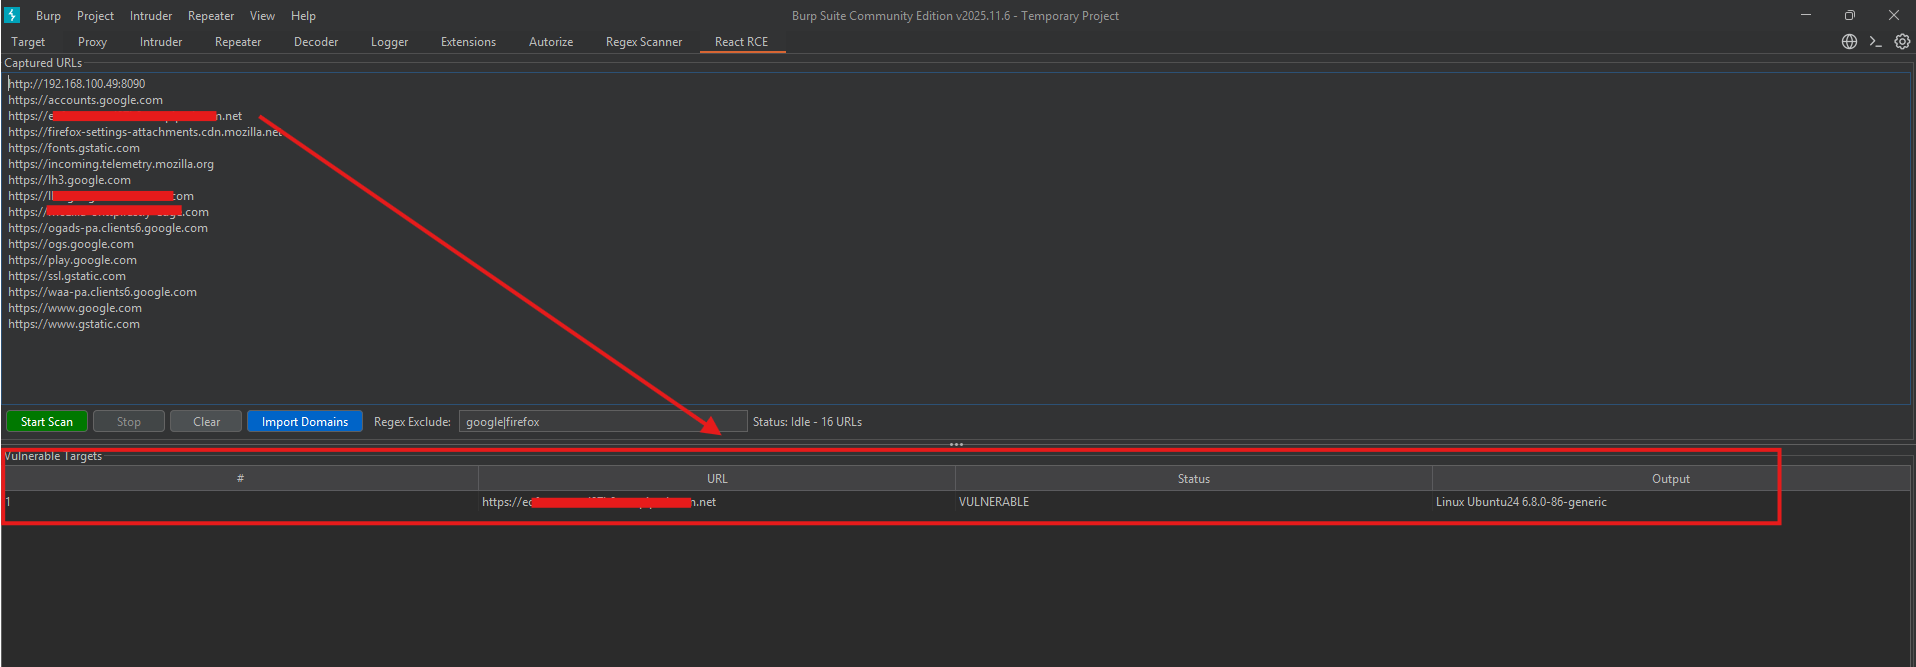
- Tabla de objetivos vulnerables: Muestra resultados con URL, estado y salida (p. ej., digest extraído).
- Importar dominios: Carga una lista de dominios desde un archivo de texto (uno por línea).
- Controles de inicio/detención: Gestión sencilla del escaneo con estado en tiempo real.
- Sin Burp de pago: Funciona con Burp Suite Community Edition.
Instalación
-
Descarga el archivo Python:
- Descarga este archivo:
https://github.com/Updatelap/CVE-2025-55182/blob/main/burp_react_scanner.py
-
Carga en Burp Suite:
- Abre Burp Suite.
- Ve a Extender > Extensions > Add.
- Selecciona Extension type: Python.
- Elige el archivo
.py.
- Haz clic en Next. La extensión se cargará y verás la pestaña "React RCE".
Uso
-
Capturar URLs:
- Navega por sitios web a través del Proxy de Burp.
- Las URLs aparecerán automáticamente en el área "Captured URLs".
-
Importar dominios (opcional):
- Haz clic en "Import Domains".
- Selecciona un archivo de texto con un dominio por línea (p. ej.,
https://example.com).
- Los duplicados se eliminan automáticamente.
-
Aplicar filtro (opcional):
- Introduce un regex en "Regex Exclude" (p. ej.,
\.gov$ para excluir dominios .gov).
-
Iniciar escaneo:
- Haz clic en "Start Scan".
- La herramienta probará cada URL en busca de CVE-2025-55182.
- Los objetivos vulnerables aparecen en la tabla inferior con detalles.
-
Detener/Limpiar:
- Haz clic en "Stop" para detener el escaneo.
- Haz clic en "Clear" para restablecer la lista de URLs.
Capturas de pantalla
Limitaciones
- Funciona mejor con tráfico HTTP/HTTPS capturado en el Proxy.
- El escaneo puede tardar en listas grandes; ten paciencia.
- Puede haber falsos positivos; verifica manualmente.
Descargo de responsabilidad
Esta herramienta es solo para hacking ético e investigación. No la uses en objetivos no autorizados. El autor no se hace responsable del mal uso.
Contribuciones
¡Las pull requests son bienvenidas! Para cambios importantes, abre primero un issue.
Si encuentras errores o tienes sugerencias, crea un issue en GitHub.
[email protected]
 updatelap/cve-2025-55182







