
 undeadsec/swaggerspy
Herramienta OSINT automatizada que escanea la documentación de la API de SwaggerHub para descubrir secretos, credenciales e información sensible expuestos mediante detección basada en expresiones regulares.


SwaggerSpy es una herramienta diseñada para la Inteligencia de Fuentes Abiertas (OSINT) automatizada en SwaggerHub. Este proyecto tiene como objetivo agilizar el proceso de recopilación de inteligencia de APIs documentadas en SwaggerHub, proporcionando información valiosa para investigadores de seguridad, desarrolladores y profesionales de TI.
Swagger es un framework de código abierto que permite a los desarrolladores diseñar, construir, documentar y consumir servicios web RESTful. Simplifica el desarrollo de APIs al proporcionar una forma estándar de describir APIs REST utilizando un formato JSON o YAML. Swagger permite a los desarrolladores crear documentación interactiva para sus APIs, facilitando tanto a desarrolladores como a no desarrolladores entender y usar la API.
SwaggerHub es una plataforma colaborativa para diseñar, construir y gestionar APIs utilizando el framework Swagger. Ofrece un repositorio centralizado para la documentación de APIs, control de versiones y colaboración entre miembros del equipo. SwaggerHub simplifica el ciclo de vida del desarrollo de APIs al proporcionar una plataforma unificada para el diseño y prueba de APIs.
Realizar OSINT en SwaggerHub es crucial porque los desarrolladores, en su búsqueda por una documentación y compartición eficiente de APIs, pueden exponer inadvertidamente información sensible. Aquí hay razones clave por las que el OSINT en SwaggerHub es valioso:
Descuidos de desarrolladores: Los desarrolladores podrían incluir sin querer secretos, credenciales o información sensible en la documentación de APIs en SwaggerHub. Estos descuidos pueden provocar vulnerabilidades de seguridad y acceso no autorizado si no se identifican y abordan a tiempo.
Mejores prácticas de seguridad: El OSINT en SwaggerHub ayuda a aplicar las mejores prácticas de seguridad. Identificar y corregir posibles problemas de seguridad al inicio del ciclo de vida de desarrollo es esencial para garantizar la confidencialidad e integridad de las APIs.
Prevención de fugas de datos: Al escanear sistemáticamente SwaggerHub en busca de información sensible, las organizaciones pueden prevenir proactivamente las fugas de datos. Esto es especialmente crucial en el panorama digital interconectado actual, donde las APIs juegan un papel vital en el intercambio de datos entre servicios.
Mitigación de riesgos: Entender que los desarrolladores podrían olvidar eliminar u ofuscar detalles sensibles en la documentación de APIs subraya la importancia del OSINT continuo en SwaggerHub. Este enfoque proactivo mitiga el riesgo de exposición involuntaria de información crítica.
Cumplimiento y privacidad: Muchas industrias tienen requisitos de cumplimiento estrictos en cuanto a la protección de datos sensibles. El OSINT en SwaggerHub asegura que las APIs cumplan con estas regulaciones, promoviendo una cultura de cumplimiento y salvaguardando la privacidad del usuario.
Oportunidades educativas: Identificar descuidos en la documentación de SwaggerHub brinda oportunidades educativas para los desarrolladores. Fomenta una mentalidad consciente de la seguridad, promoviendo una cultura de conciencia y manejo responsable de la información.
Al reconocer que los desarrolladores pueden exponer inadvertidamente secretos, el OSINT en SwaggerHub se convierte en una parte integral de la estrategia general de seguridad, protegiendo contra posibles amenazas y promoviendo un ecosistema de APIs seguro.
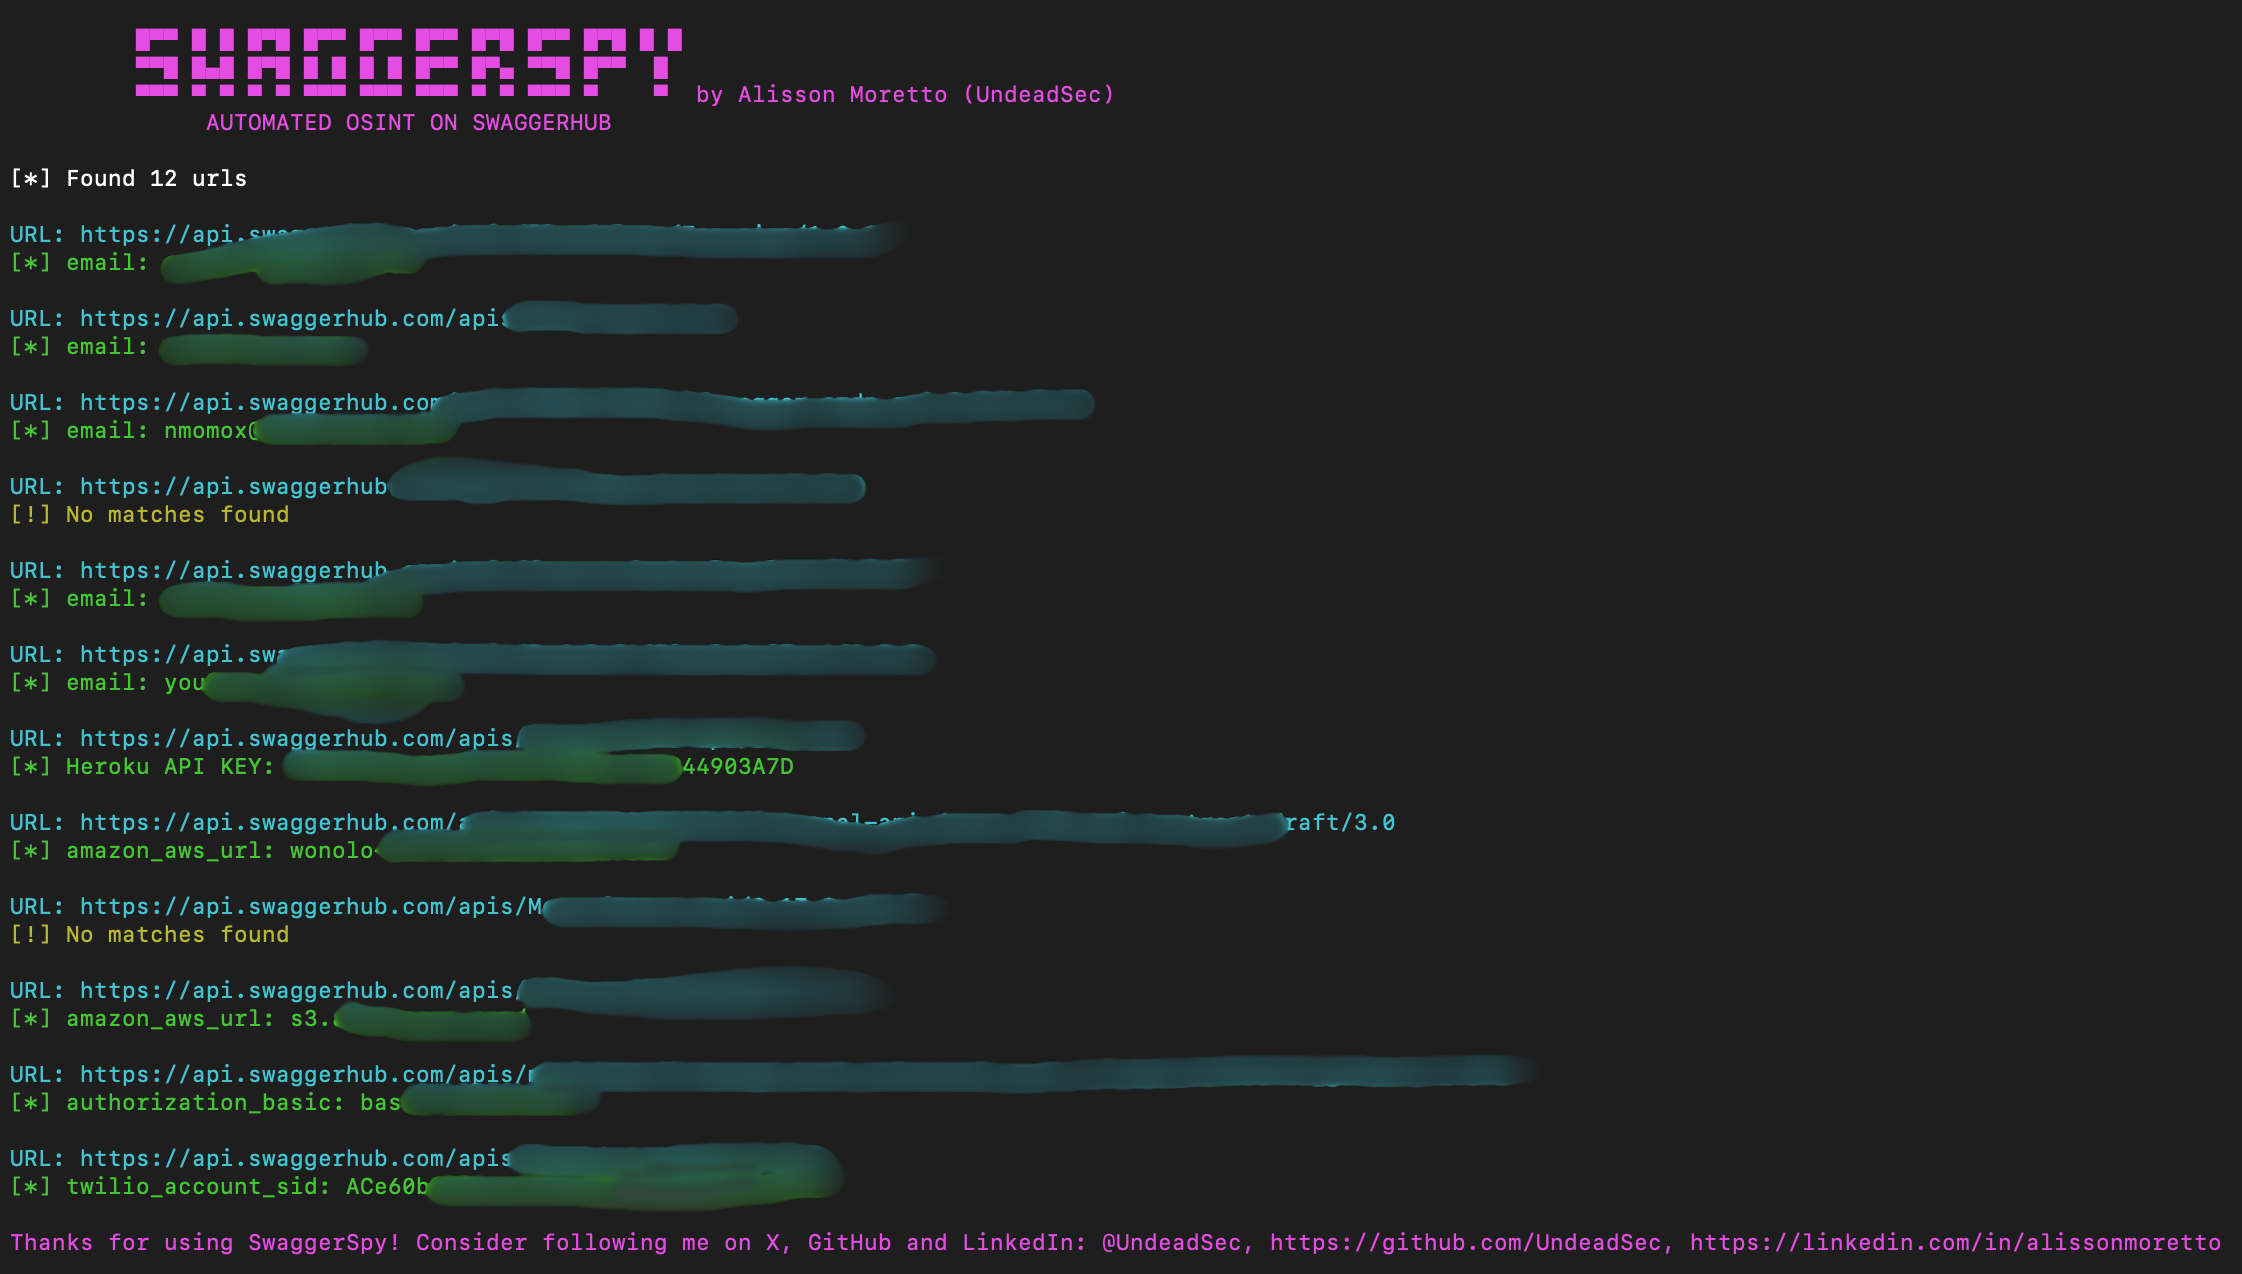
SwaggerSpy obtiene información de SwaggerHub y utiliza expresiones regulares para inspeccionar la documentación de APIs en busca de información sensible, como secretos y credenciales.
Para usar SwaggerSpy, sigue estos pasos:
git clone https://github.com/UndeadSec/SwaggerSpy.git
cd SwaggerSpy
pip install -r requirements.txt
python swaggerspy.py searchterm
SwaggerSpy está destinado únicamente a fines educativos y de investigación. Los usuarios son responsables de asegurar que su uso de esta herramienta cumpla con las leyes y regulaciones aplicables.
¡Las contribuciones a SwaggerSpy son bienvenidas! No dudes en enviar problemas, solicitudes de funciones o pull requests para ayudar a mejorar esta herramienta.
SwaggerSpy es desarrollado y mantenido por Alisson Moretto (UndeadSec)
Soy un apasionado profesional de inteligencia de amenazas cibernéticas que ama compartir conocimientos y crear herramientas de ciberseguridad.
Considera seguirme:


SwaggerSpy está licenciado bajo la Licencia MIT. Consulta el archivo LICENSE para más detalles.
Agradecimientos especiales a @Liodeus por proporcionar inspiración para el proyecto a través de swaggerHole.






