
 unclesocks/cyberresponders

CyberResponders es un juego de entrenamiento en ciberseguridad basado en terminal que permite a los jugadores responder a diferentes escenarios de incidentes cibernéticos. Aquí, tienen cinco oportunidades para ingresar el comando correcto antes de que el sistema se vea completamente comprometido, resultando en un game over.
CyberResponders es un juego de entrenamiento en ciberseguridad basado en terminal que permite a los jugadores responder a diferentes escenarios de incidentes cibernéticos. Aquí, tienen cinco oportunidades para ingresar el comando correcto antes de que el sistema se vea completamente comprometido, ¡resultando en un game over!
El objetivo del juego es proporcionar una forma entretenida de familiarizar a los jugadores con comandos básicos de Windows CMD mientras actúan como un Respondedor de Incidentes siguiendo los manuales de respuesta.
CyberResponders requiere que los jugadores respondan a diferentes casos de incidentes cibernéticos utilizando comandos de Windows CMD, como taskkill y reg delete. Los jugadores seguirán un manual de respuesta ingresando el comando y parámetro(s) correctos para cada solicitud. Pueden "remediar" (ganar) el incidente cuando respondan todas las preguntas del manual; los jugadores tienen cinco oportunidades para ingresar la respuesta correcta antes de que el sistema se vea completamente comprometido, ¡resultando en un game over!
Un comando help está disponible que muestra los comandos de Windows disponibles. Este comando acepta otro comando como parámetro, lo que mostrará efectivamente más información, incluyendo sus parámetros.
Ejecute el juego en PowerShell con colores de fondo y texto modificados (similar al GIF a continuación). Esto se puede hacer navegando a la sección Propiedades > Colores y ajustando lo siguiente:
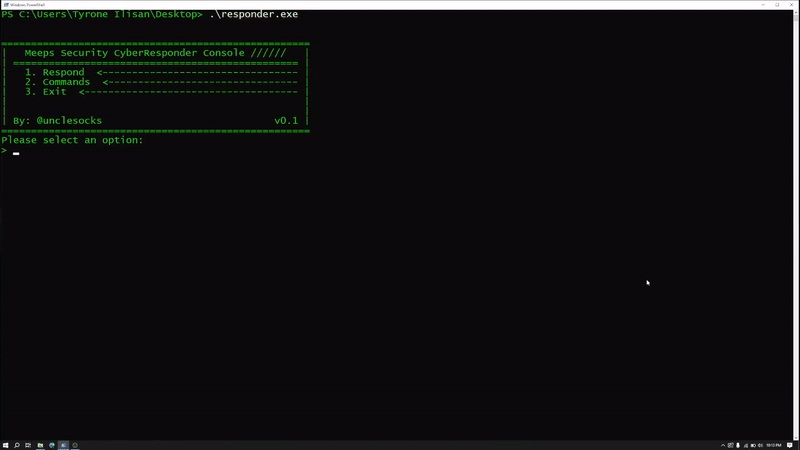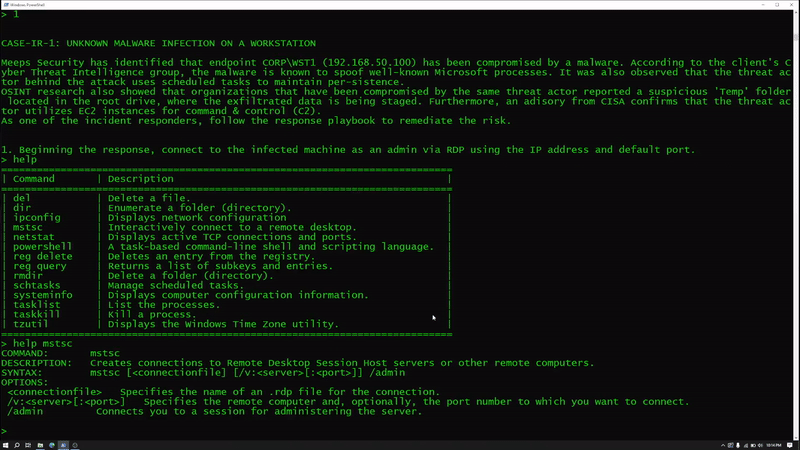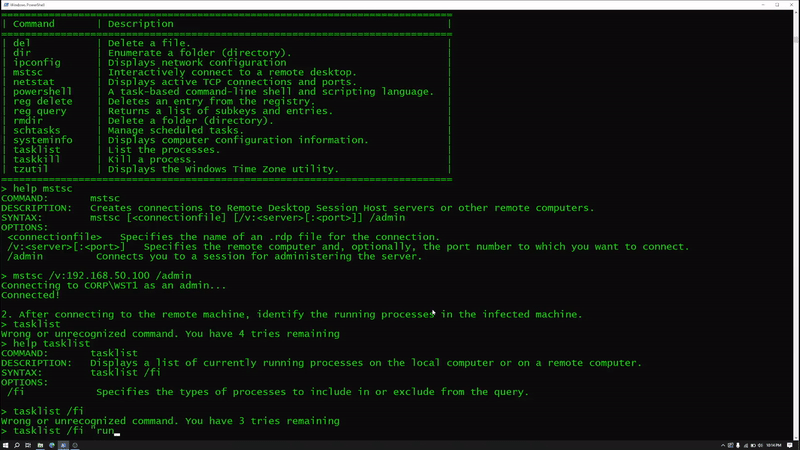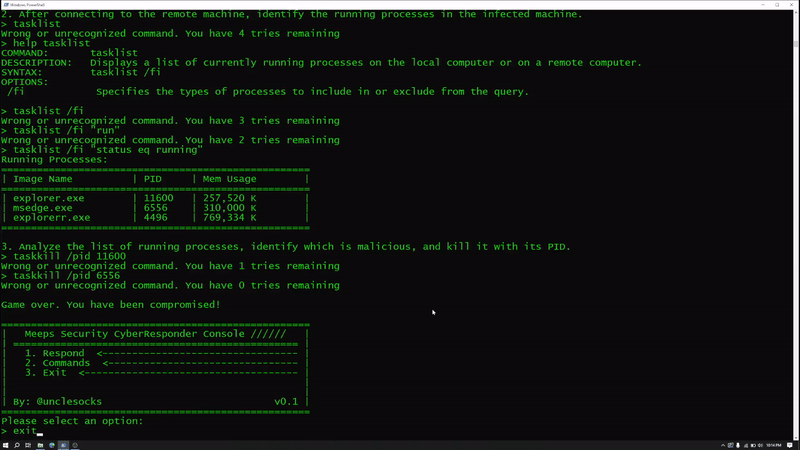
El juego tiene tres opciones en el menú principal:
Para seleccionar una opción, ingrese el número o el valor real. Así, para responder a un incidente, ingrese 1 o Respond en la solicitud. De igual manera, para ver la lista completa de comandos de Windows disponibles, ingrese 2 o Commands, y 3 o Exit para salir del juego.
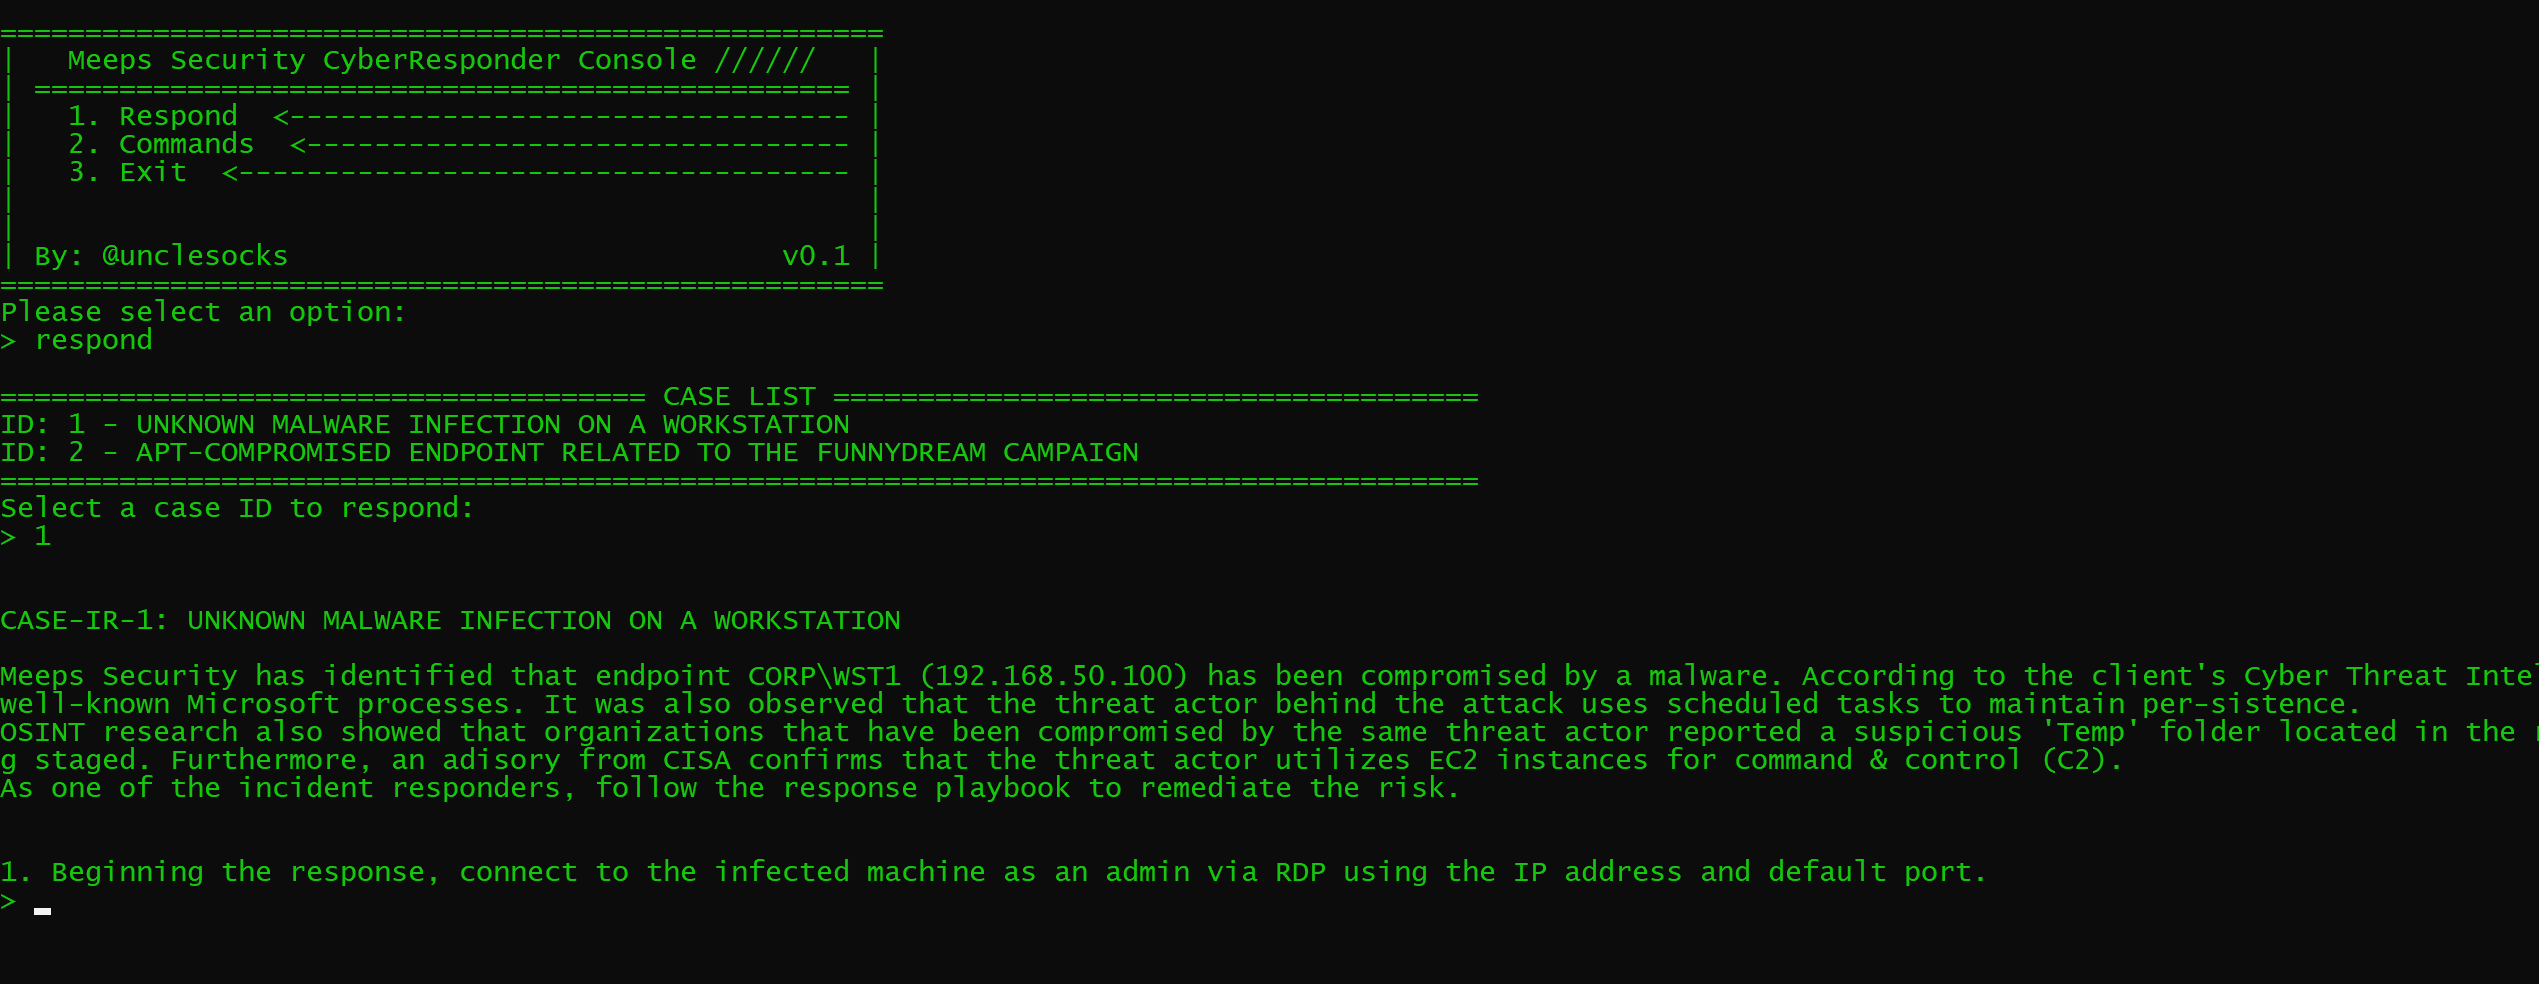
Para comenzar el juego, seleccione la opción Respond. Luego mostrará los casos disponibles. Al momento de redactar esto, el juego solo tiene dos casos, pero estoy trabajando duro para agregar más en el futuro.
Simplemente ingrese el ID del caso para responder al incidente seleccionado. Siga y complete el manual de respuesta ingresando el comando correcto de Windows CMD. Los jugadores tienen cinco oportunidades para hacerlo antes de que el juego termine.
Un comando back está disponible que llevará a los jugadores de vuelta a la página del menú principal.
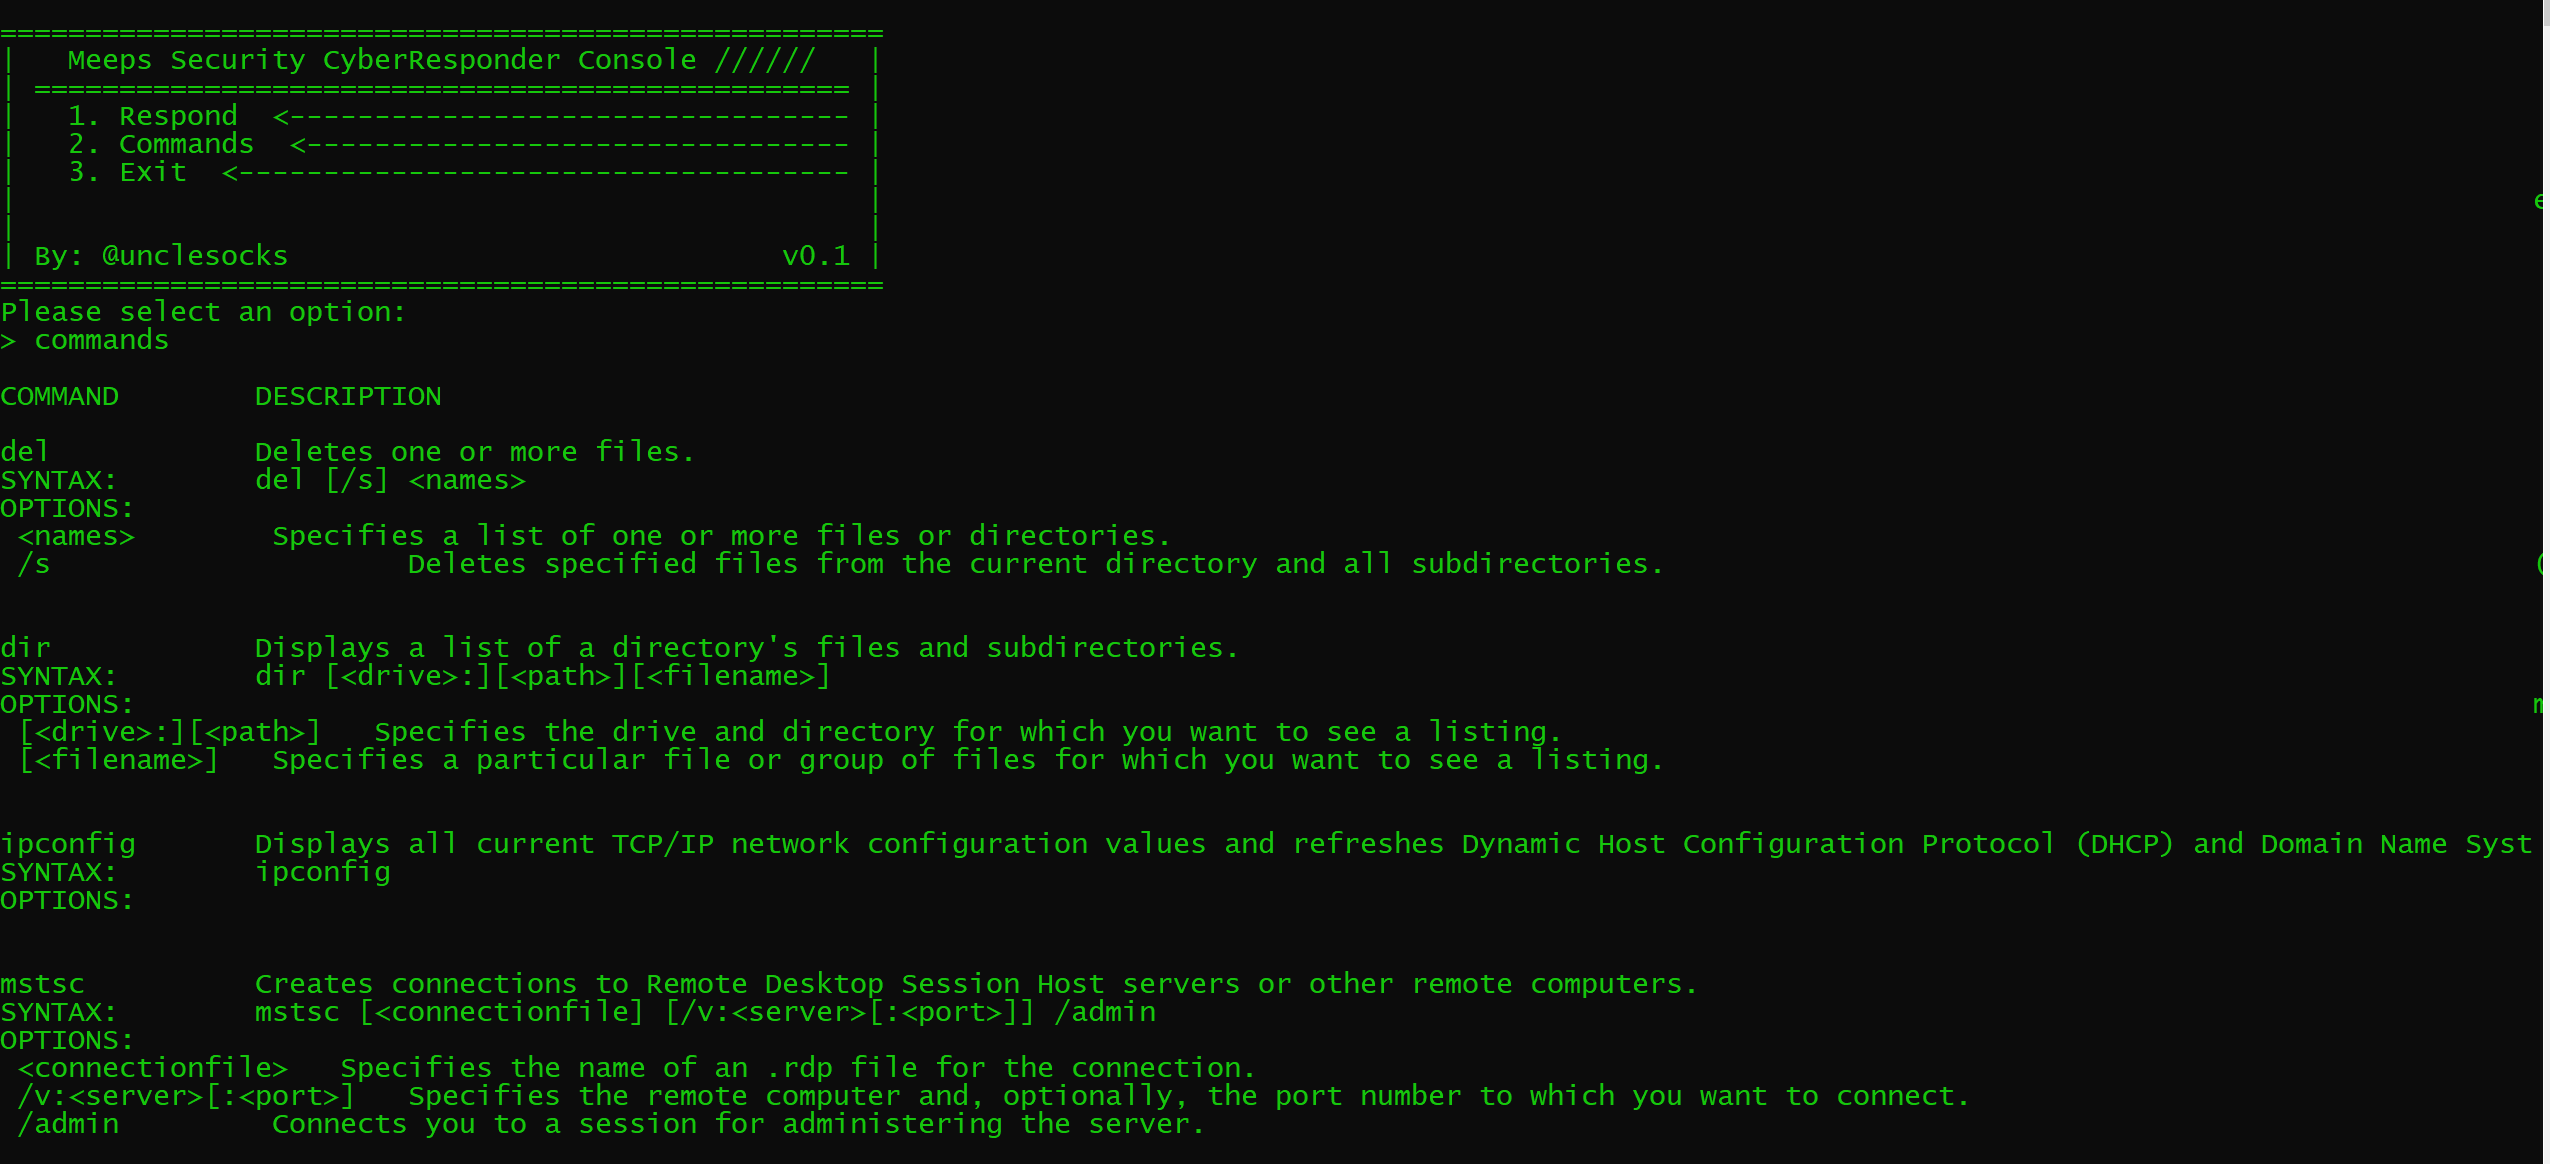
Una página Commands está disponible para ayudar a los jugadores a familiarizarse con los comandos de Windows CMD disponibles en el juego. Esto mostrará todos los comandos compatibles, incluyendo su descripción, sintaxis y parámetros (opciones) disponibles. Estos están tomados directamente de la página web oficial de comandos de Windows:
https://learn.microsoft.com/en-us/windows-server/administration/windows-commands/windows-commands
--
💡 Tip: Un comando help también está disponible al responder a un incidente. Ejecutarlo sin ningún parámetro muestra un resumen de los comandos de Windows CMD disponibles. Los jugadores pueden ejecutarlo junto con uno de los comandos CMD para mostrar información adicional capturada desde la página Commands.
Un archivo EXE en etapa temprana (responder.exe) está disponible para que todos jueguen. Esta versión admite dos casos, pero se agregarán más en el futuro.






