
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/umarfarook882/cve-2019-0708
Análisis de VulnerabilidadesExplotaciónPruebas de PenetraciónAprendizaje y EducaciónHerramienta de Acceso RemotoExplotación de Binarios
GitHubumarfarook882/cve-2019-0708

CVE-2019-0708

CVE-2019-0708 - BlueKeep (RDP)

Ver Repositorio
401269hace 7 añosRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    343
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    295

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2019-0708 - BlueKeep (RDP)

Secuencia de conexión RDP: https://docs.microsoft.com/en-us/openspecs/windows_protocols/ms-rdpbcgr/023f1e69-cfe8-4ee6-9ee0-7e759fb4e4ee

Análisis de la vulnerabilidad del servicio RDP: https://www.zerodayinitiative.com/blog/2019/5/27/cve-2019-0708-a-comprehensive-analysis-of-a-remote-desktop-services-vulnerability

Por favor, revisa los dos enlaces anteriores para entender cómo funciona la secuencia de conexión RDP y sobre la vulnerabilidad que existe en el controlador del kernel de RDP de Microsoft Windows - termdd.sys (MS_T120)

Depuración del kernel de Windows: https://medium.com/@straightblast426/a-debugging-primer-with-cve-2019-0708-ccfa266682f6

Mi enfoque:

Soy un n00b en la explotación y depuración del kernel :)

Día 1:

Inicialmente revisé el script PoC del escáner no autenticado CVE-2019-0708 "BlueKeep" - cve_2019_0708_bluekeep.rb para entender cómo implementaron el script PoC. Así que habilité el modo verbose en el datastore de Metasploit y comencé el análisis de la salida. Pero era demasiado difícil de entender. Pensé en implementar el mismo PoC en Python.

Día 2:

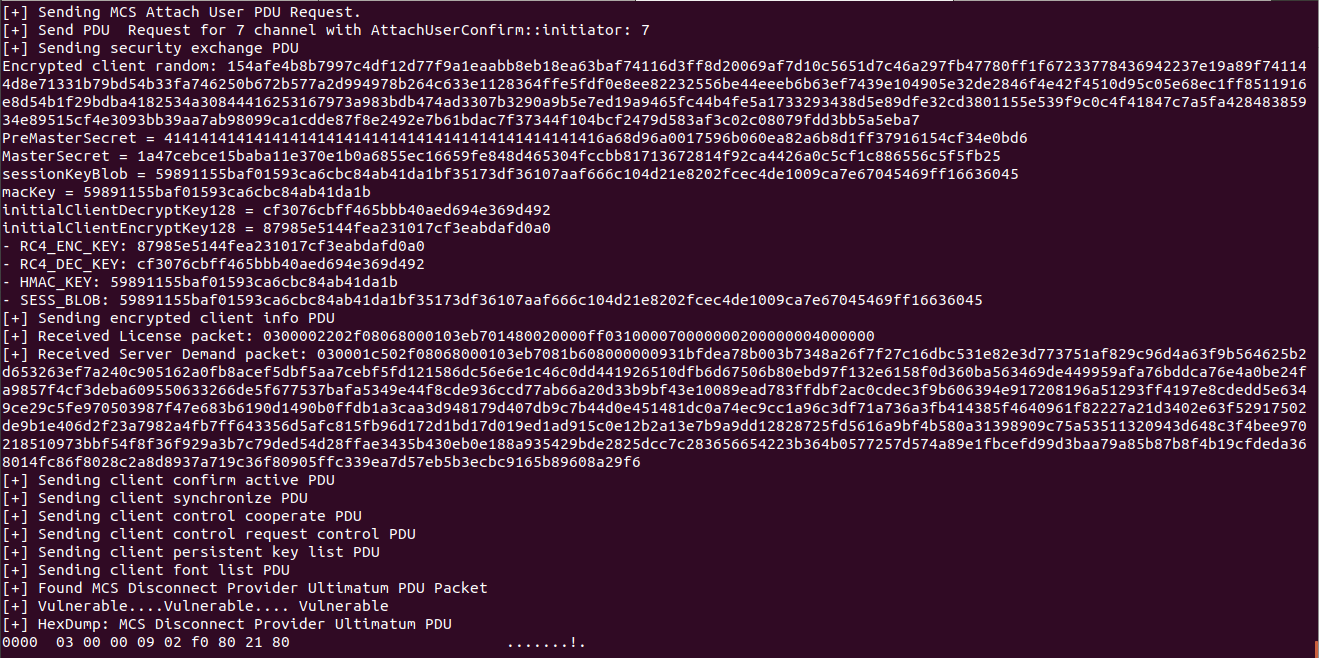
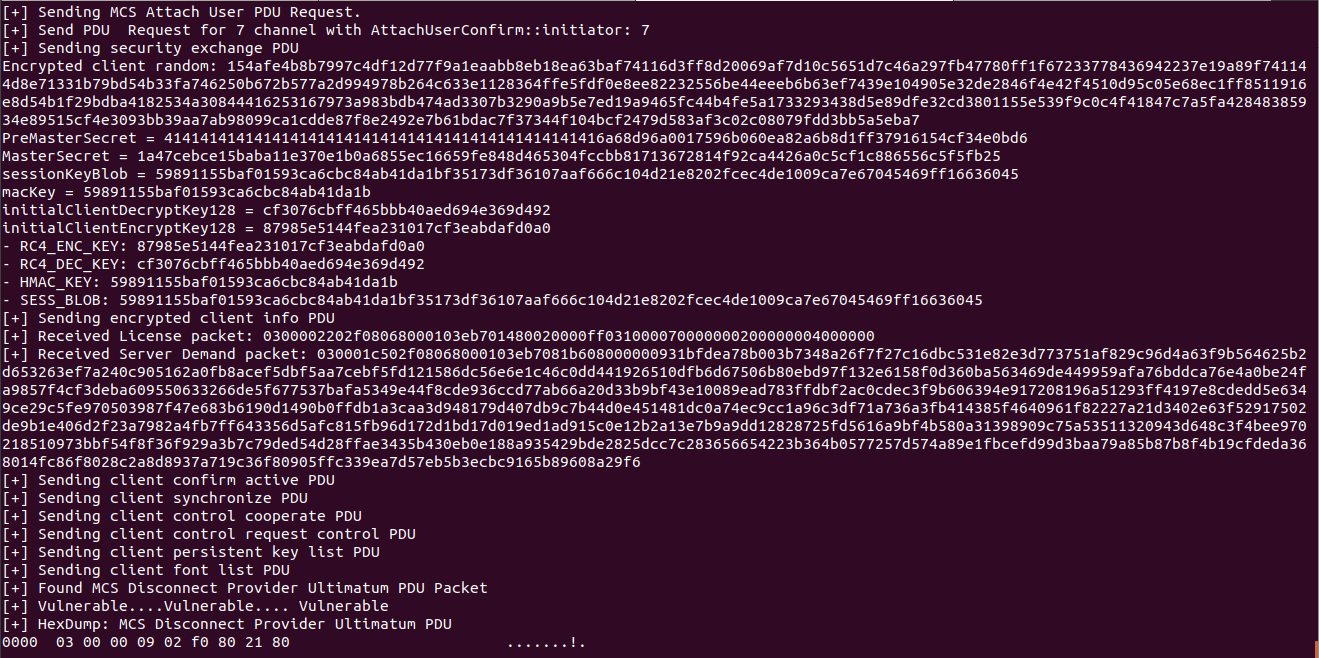
He escrito el escáner no autenticado CVE-2019-0708 "BlueKeep" en Python, lo que me ayudó mucho a entender la secuencia de conexión RDP y los paquetes. Luego comencé a jugar con los paquetes RDP para descubrir el fallo durante 2 días, fallé :(
cve-2019-0708

Nota: cve_2019_0708_bluekeep.py es un PoC de escáner no autenticado CVE-2019-0708 "BlueKeep", no un exploit real.

Día 4:

Me di cuenta de dónde cometí el error :) En lugar de usar el script PoC existente, comencé a escribir el PoC desde cero con TLS para facilitar la tarea de enviar paquetes RDP.

Nota: Por favor, lee la documentación de MSDN correctamente, todo está muy claro.

Día 5:

Finalmente conseguí el crash, mira el video de demostración :)
Demostración

Alt text

:octocat:Créditos:

  • Umar Farook: OSCE | Analista de Seguridad Tecnológica | DevSecops | Investigador
  • FOS Team : Fools of Security
  • zerosum0x0
  • JaGoTu

¡Soporte!

Correo electrónico: [email protected] o [email protected]
YouTube: Fools Of Security
Sitio web: Fools Of Security Community

Referencias:

  • Zero Day Initiative
  • Guía básica de depuración con CVE-2019–0708
Descargar herramienta





