 turbobit/cve-2024-6387-openssh-vulnerability-checker

¡Bienvenido al repositorio del Verificador de Vulnerabilidad OpenSSH CVE-2024-6387! Este proyecto ofrece múltiples scripts para verificar la versión instalada de OpenSSH en tu sistema y determinar si es vulnerable a CVE-2024-6387. Es compatible con varios entornos, incluyendo Ubuntu, Mac y Windows.
Este repositorio contiene un script Bash para verificar la versión de OpenSSH en sistemas Ubuntu y determinar si es vulnerable a problemas de seguridad conocidos.
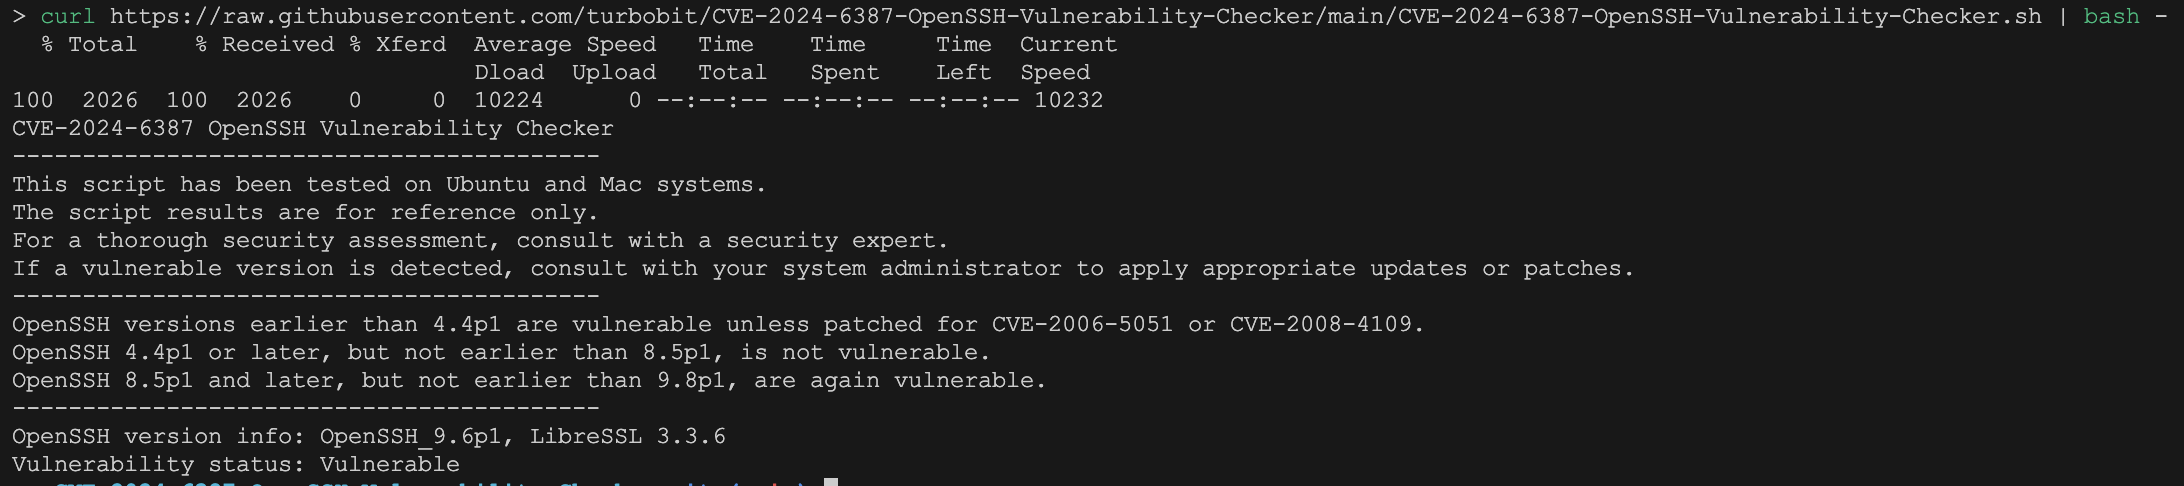
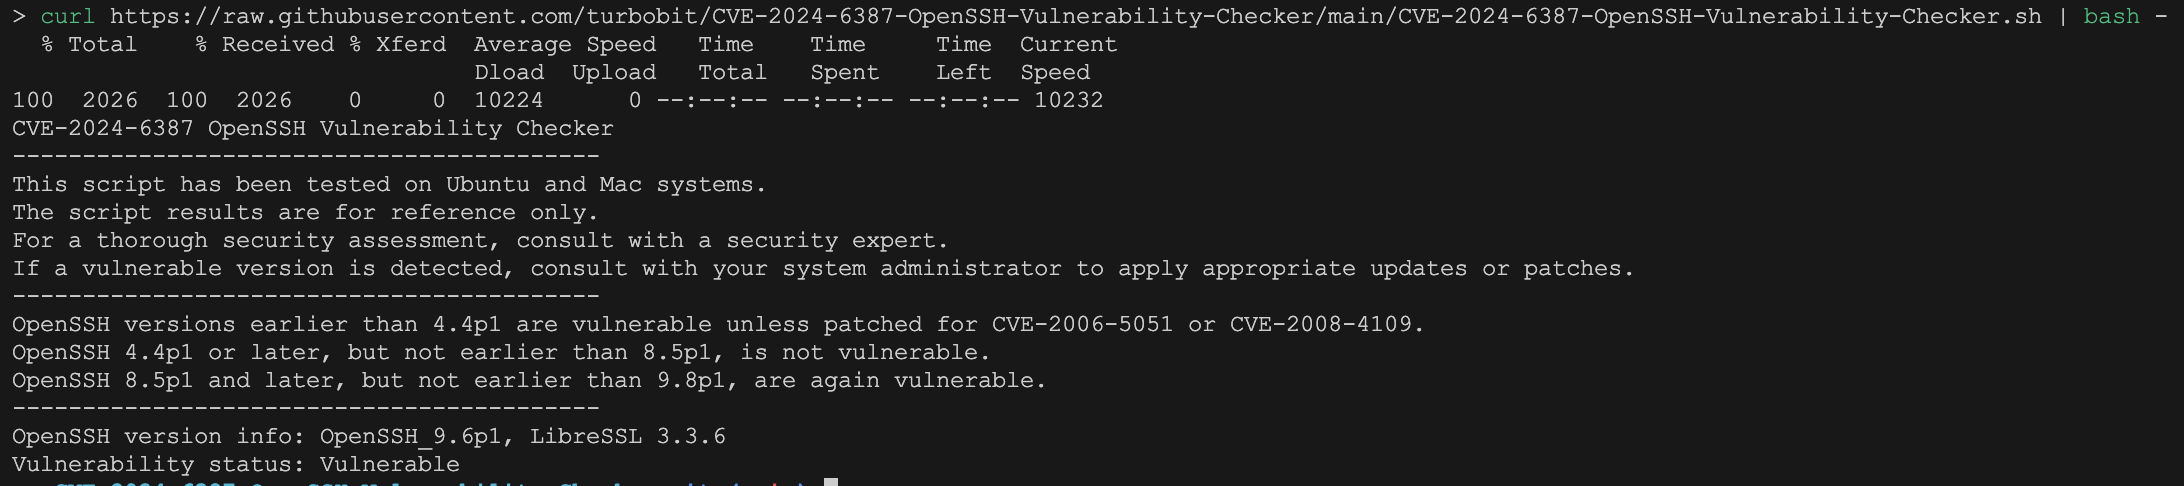
Hay dos formas de ejecutar el script:
chmod +x CVE-2024-6387-OpenSSH-Vulnerability-Checker.sh
./CVE-2024-6387-OpenSSH-Vulnerability-Checker.sh
Puedes descargar y ejecutar directamente el script usando el siguiente comando:
curl https://raw.githubusercontent.com/turbobit/CVE-2024-6387-OpenSSH-Vulnerability-Checker/main/CVE-2024-6387-OpenSSH-Vulnerability-Checker.sh | bash -
Nota: Siempre revisa el contenido del script antes de ejecutarlo.
Para descargar y ejecutar directamente el script de Python, usa el siguiente comando:
curl https://raw.githubusercontent.com/turbobit/CVE-2024-6387-OpenSSH-Vulnerability-Checker/main/CVE-2024-6387-OpenSSH-Vulnerability-Checker.py | python3 -
Nota: Siempre revisa el contenido del script antes de ejecutarlo.
Para descargar y ejecutar directamente el script de Go, usa el siguiente comando:
curl https://raw.githubusercontent.com/turbobit/CVE-2024-6387-OpenSSH-Vulnerability-Checker/main/CVE-2024-6387-OpenSSH-Vulnerability-Checker.go -o CVE-2024-6387-OpenSSH-Vulnerability-Checker.go
go run CVE-2024-6387-OpenSSH-Vulnerability-Checker.go
Nota: Siempre revisa el contenido del script antes de ejecutarlo.
git clone https://github.com/turbobit/CVE-2024-6387-OpenSSH-Vulnerability-Checker
bash ./build_go.sh
./build/CVE-2024-6387-OpenSSH-Vulnerability-Checker-<tu-plataforma>
Este script ha sido probado en sistemas Ubuntu y Mac. Los resultados del script son solo de referencia. Para una evaluación de seguridad exhaustiva, consulta a un experto en seguridad. Si se detecta una versión vulnerable, consulta con tu administrador del sistema para aplicar las actualizaciones o parches adecuados.
Se aceptan informes de errores, sugerencias de funciones y solicitudes de extracción. Por favor, envía tus ideas a través de los issues.
