
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
driftwood — Verificación del uso de la clave privada | Kitploit

Herramientas/GitHubGitHub/trufflesecurity/driftwood
Descifrado de ContraseñasHerramientas de Cifrado/DescifradoAnálisis de VulnerabilidadesCriptografíaDetección de SecretosArchived
GitHubtrufflesecurity/driftwood

driftwood

Verificación del uso de la clave privada

Ver Repositorio
4363790hace 1 añoRevisado por Kitploit
Compartir
Sitio web

Driftwood

⚠️ La herramienta CLI Driftwood ya no es compatible. ¡Por favor, usa TruffleHog en su lugar! ⚠️

CI Status Go Report Card Docker Hub Build Status GitHub

Driftwood es una herramienta que te permite verificar si una clave privada se utiliza para cosas como TLS o como clave SSH de GitHub para un usuario.

Driftwood realiza búsquedas con la clave pública calculada, por lo que la clave privada nunca sale del lugar donde ejecutas la herramienta. Además, admite algunas capacidades básicas de descifrado de contraseñas para claves encriptadas.

Puedes leer más al respecto aquí
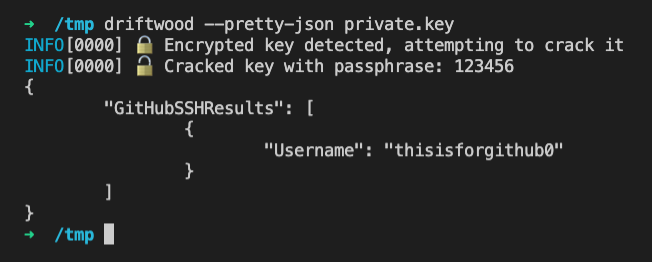
Driftwood en acción

Instalación

Tres formas sencillas de empezar.

Ejecutar con Docker

cat private.key | docker run --rm -i trufflesecurity/driftwood --pretty-json -

Ejecutar el binario precompilado

Descarga el binario desde la página de lanzamientos y ejecútalo.

Compilar tú mismo

go install github.com/trufflesecurity/driftwood@latest

Uso

El uso mínimo es

$ driftwood path/to/privatekey.pem

Ejecuta con --help para ver más opciones.

Uso como librería

Los paquetes en pkg/ son librerías que se pueden utilizar para consumo externo. Los paquetes en pkg/exp/ se consideran en estado experimental y pueden tener cambios importantes.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





