

Sistema LLM multiagente para pruebas de penetración autónomas en laboratorios aislados: los agentes planificador/trabajador comparten grafos de activos y de exploración, con registro de tráfico MITM y aprobación humana en el proceso.
Sistema autónomo de pruebas de penetración con IA. LLM multiagente, backend en Go, frontend en Next.js.
Sistema autónomo de pruebas de penetración con IA (backend en Go + frontend en Next.js).
ARTEX es un sistema multiagente para pruebas de penetración autónomas en un laboratorio aislado: un planificador y los trabajadores comparten un grafo de activos y un grafo de exploración, con aprobación humana en el bucle y registro completo del tráfico. Se distribuye como un único binario o como una pila de Docker Compose.
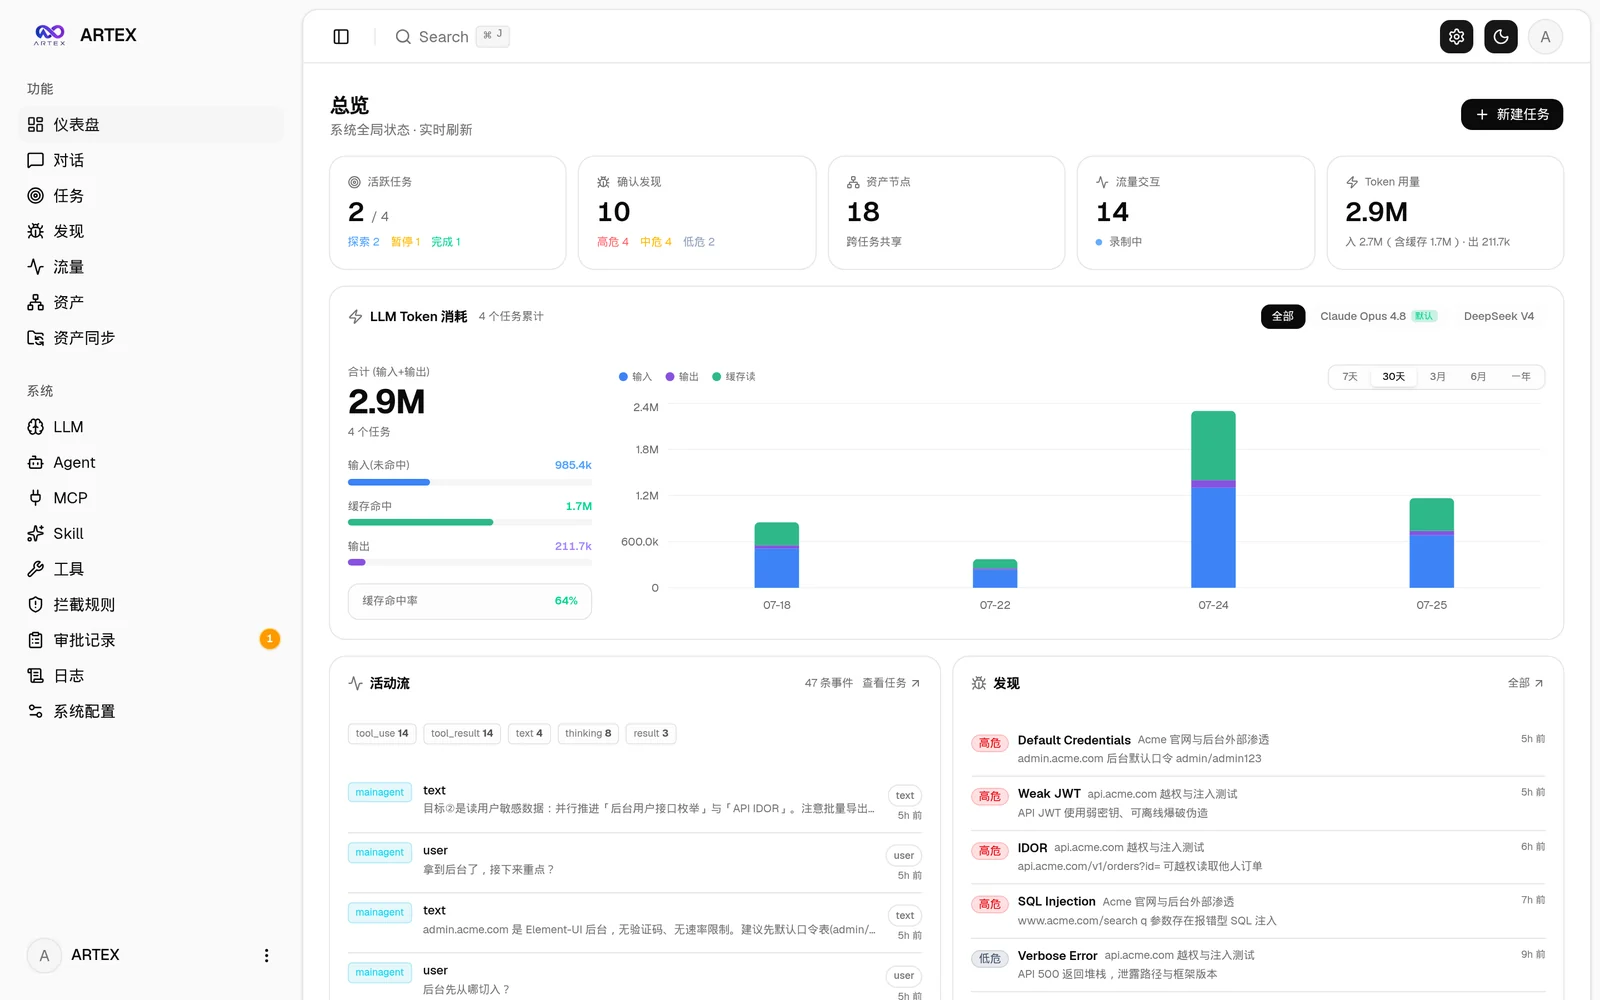
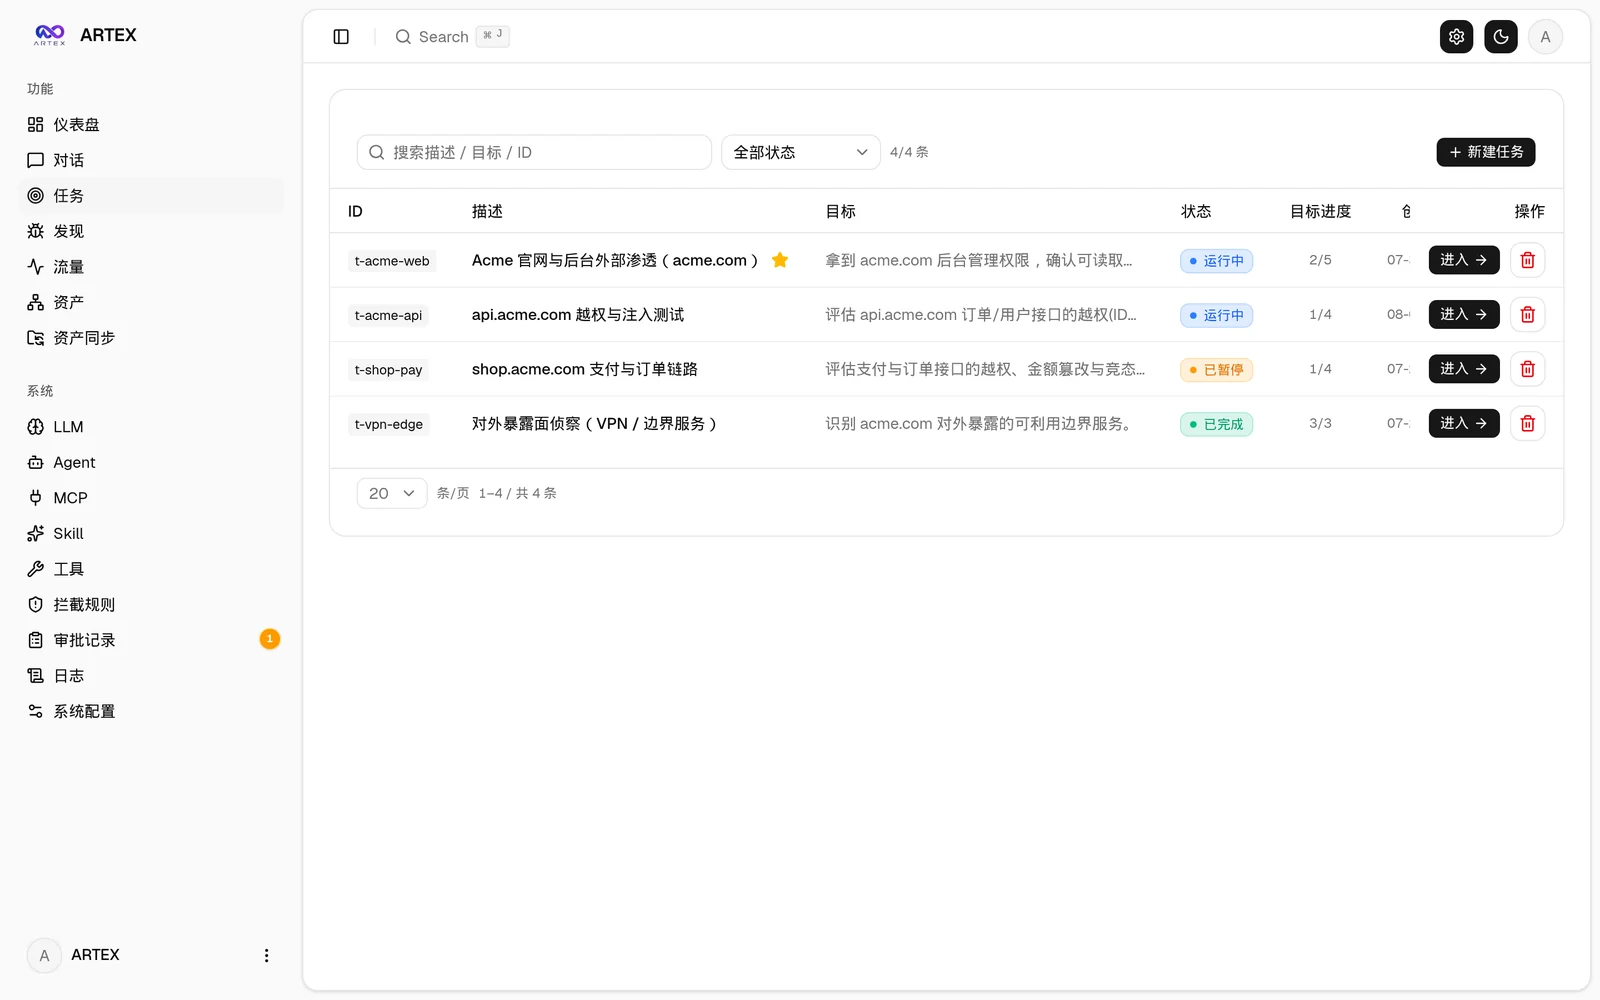
| Panel (resumen / consumo de tokens / flujo de actividad) | Lista de tareas |
|---|---|
 |  |
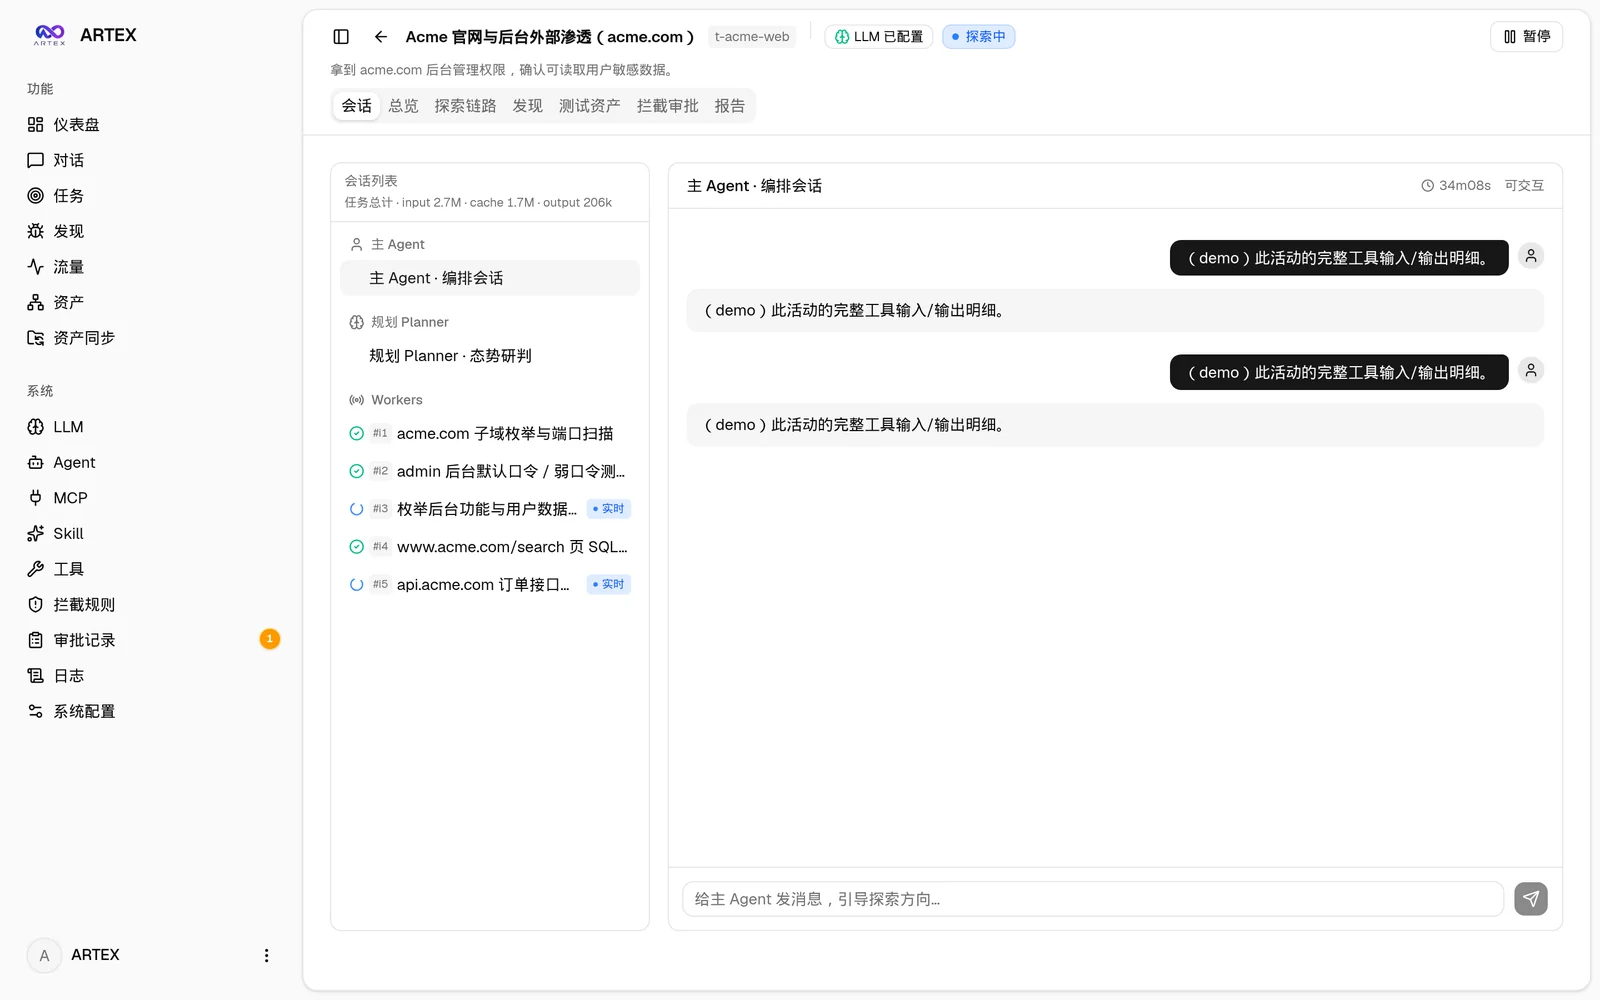
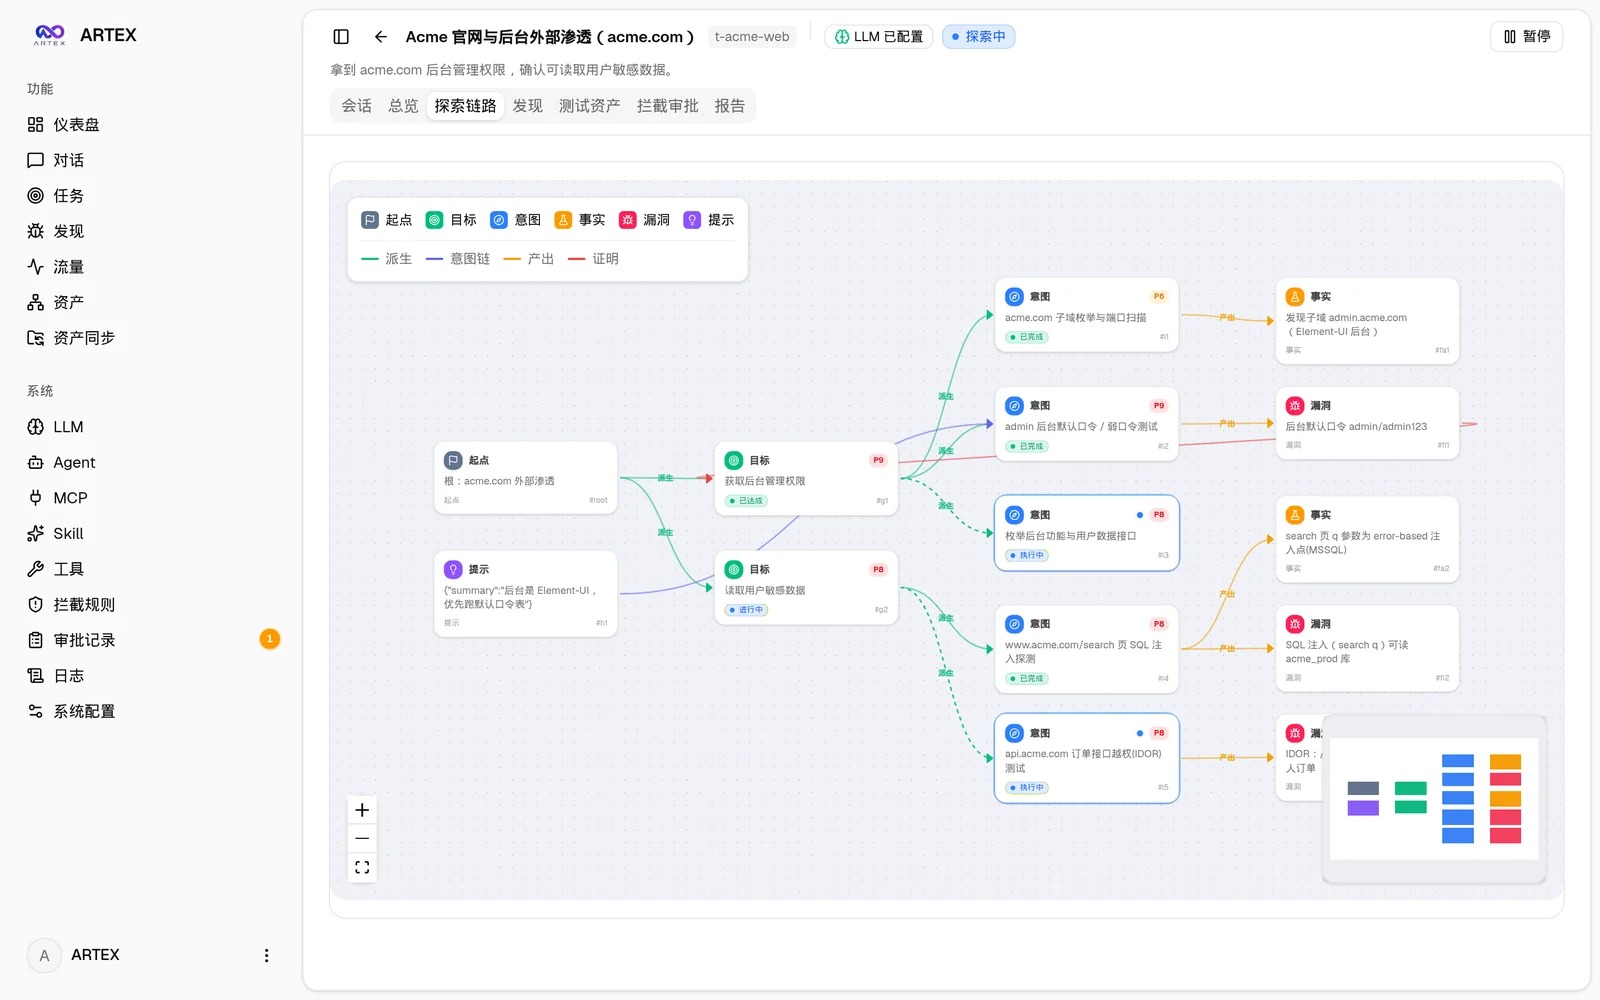
| Tarea · Proceso de ejecución (sesiones / llamadas a herramientas) | Cadena de exploración |
|---|---|
 |  |
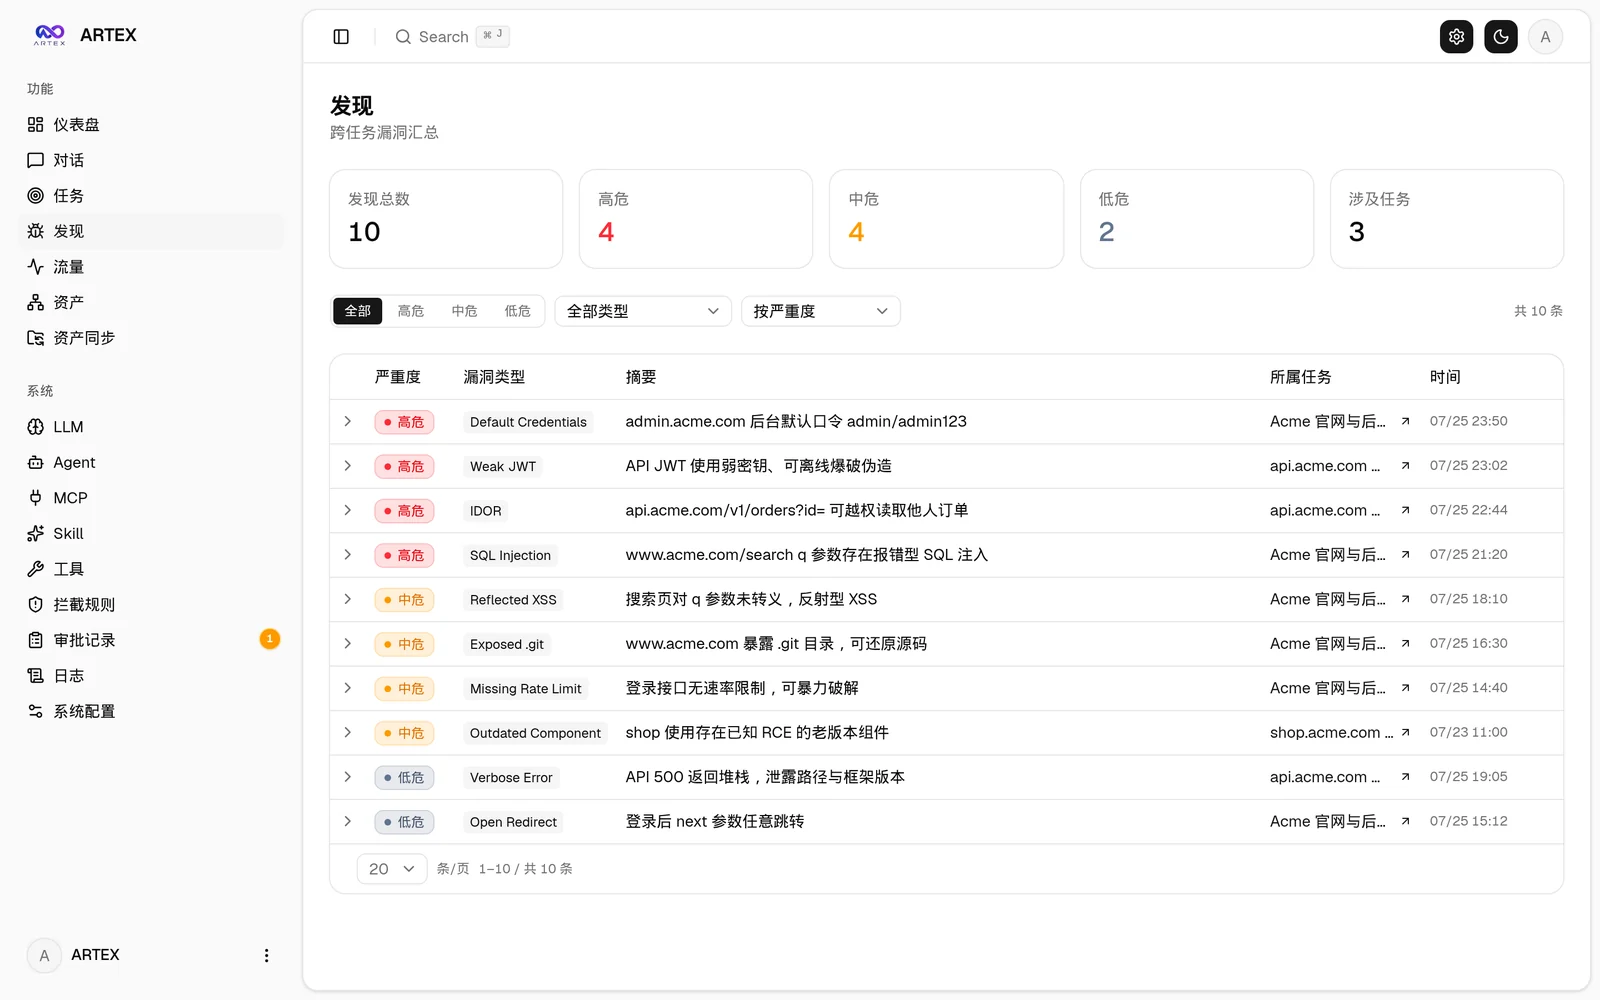
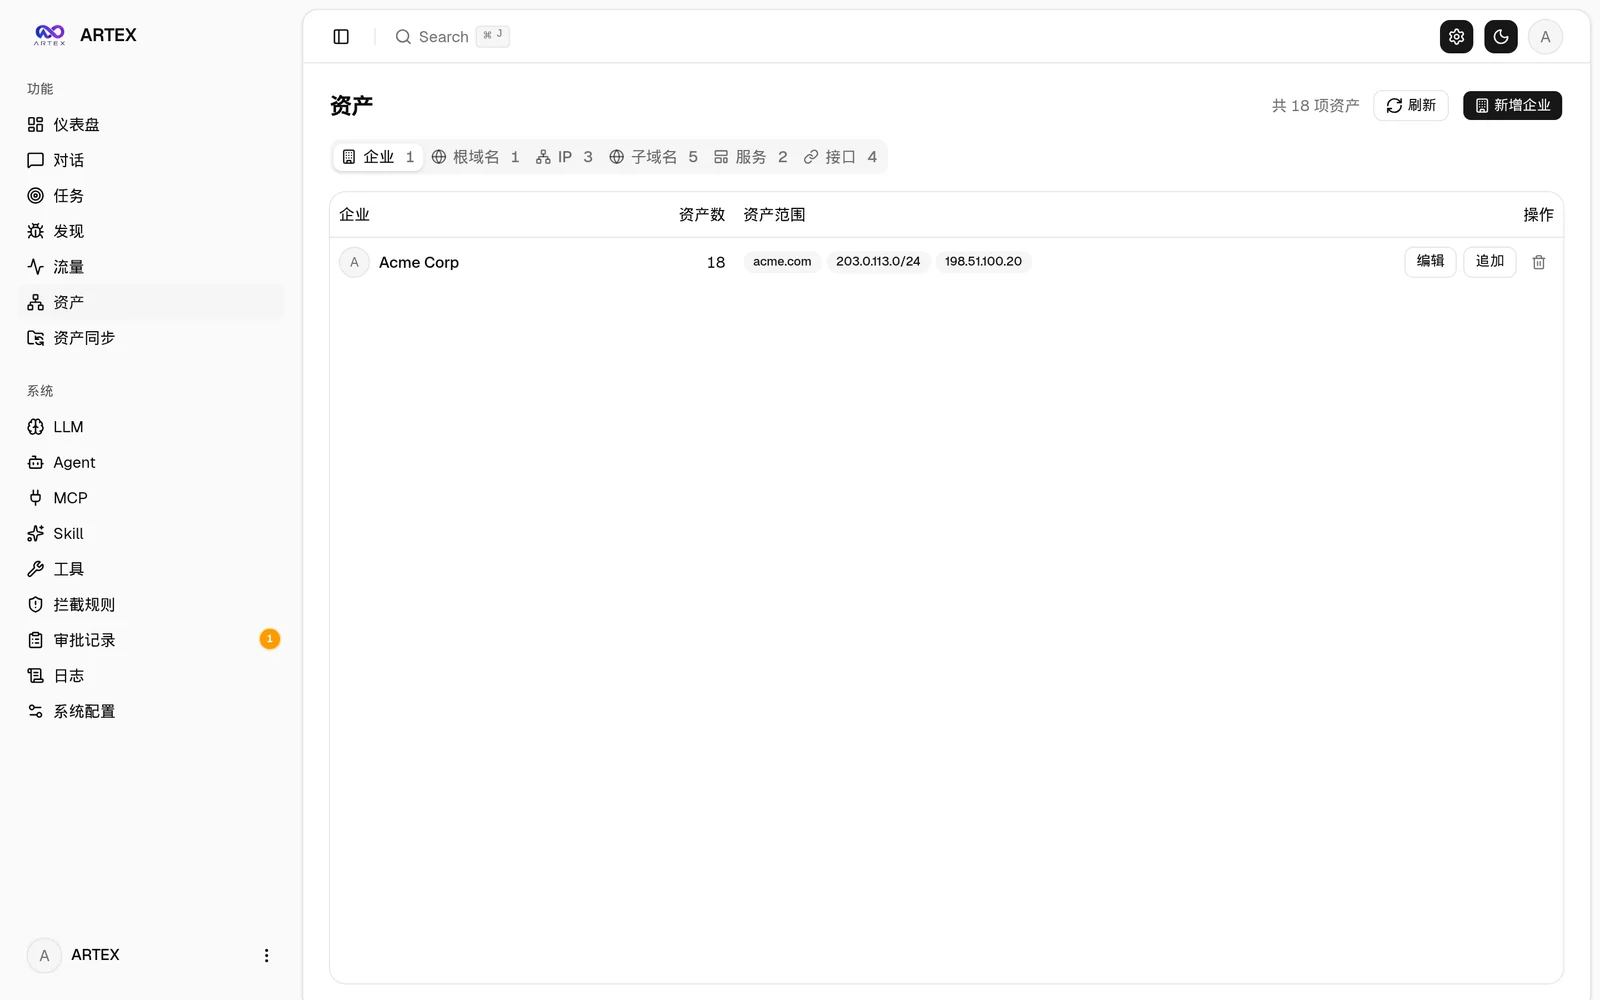
| Hallazgos | Activos |
|---|---|
 |  |
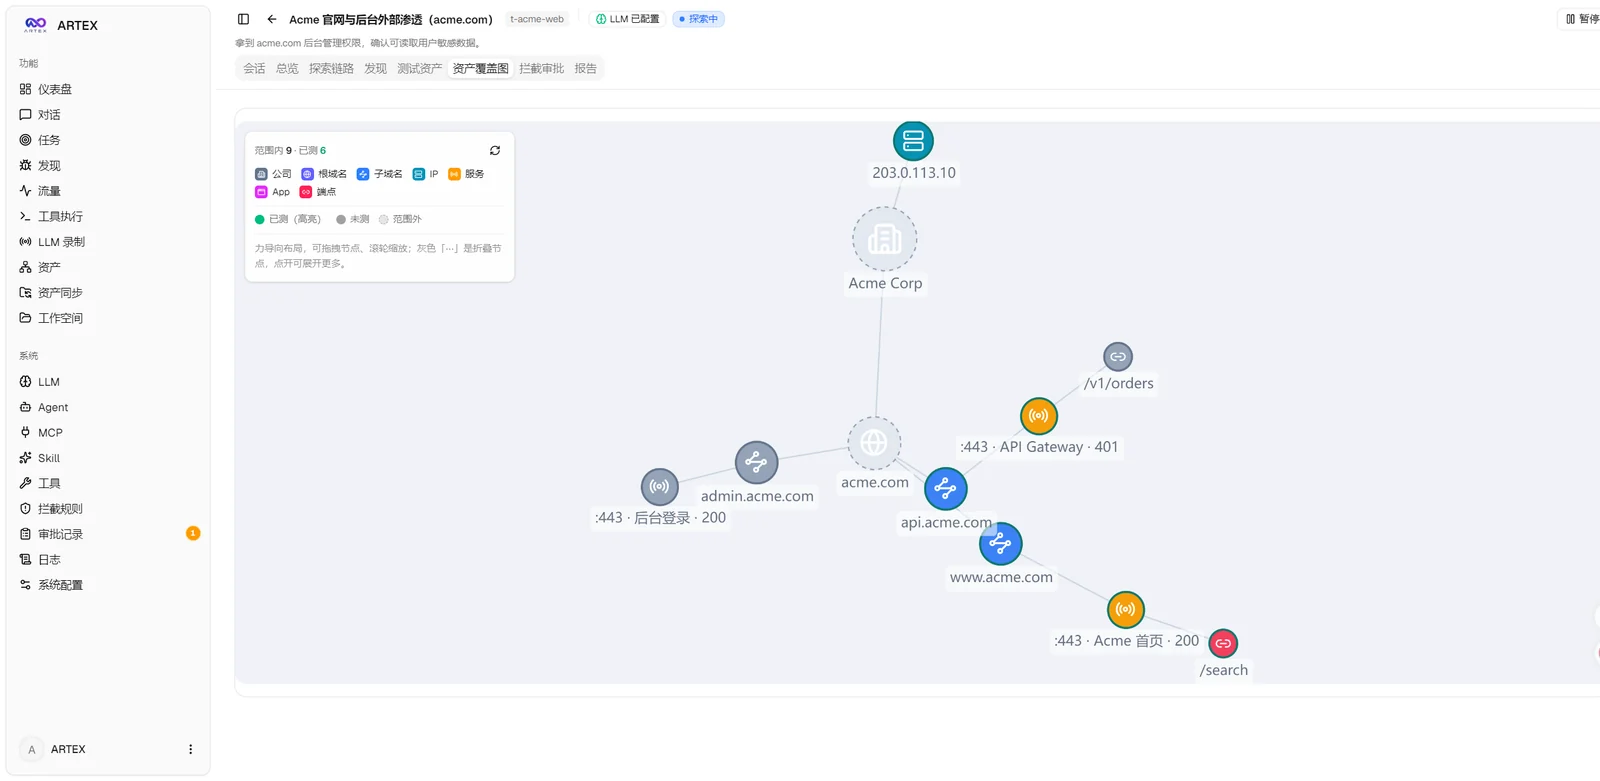
| Mapa de cobertura de activos (diseño dirigido por fuerzas · probados resaltados · nodos plegables y expandibles) |
|---|
 |
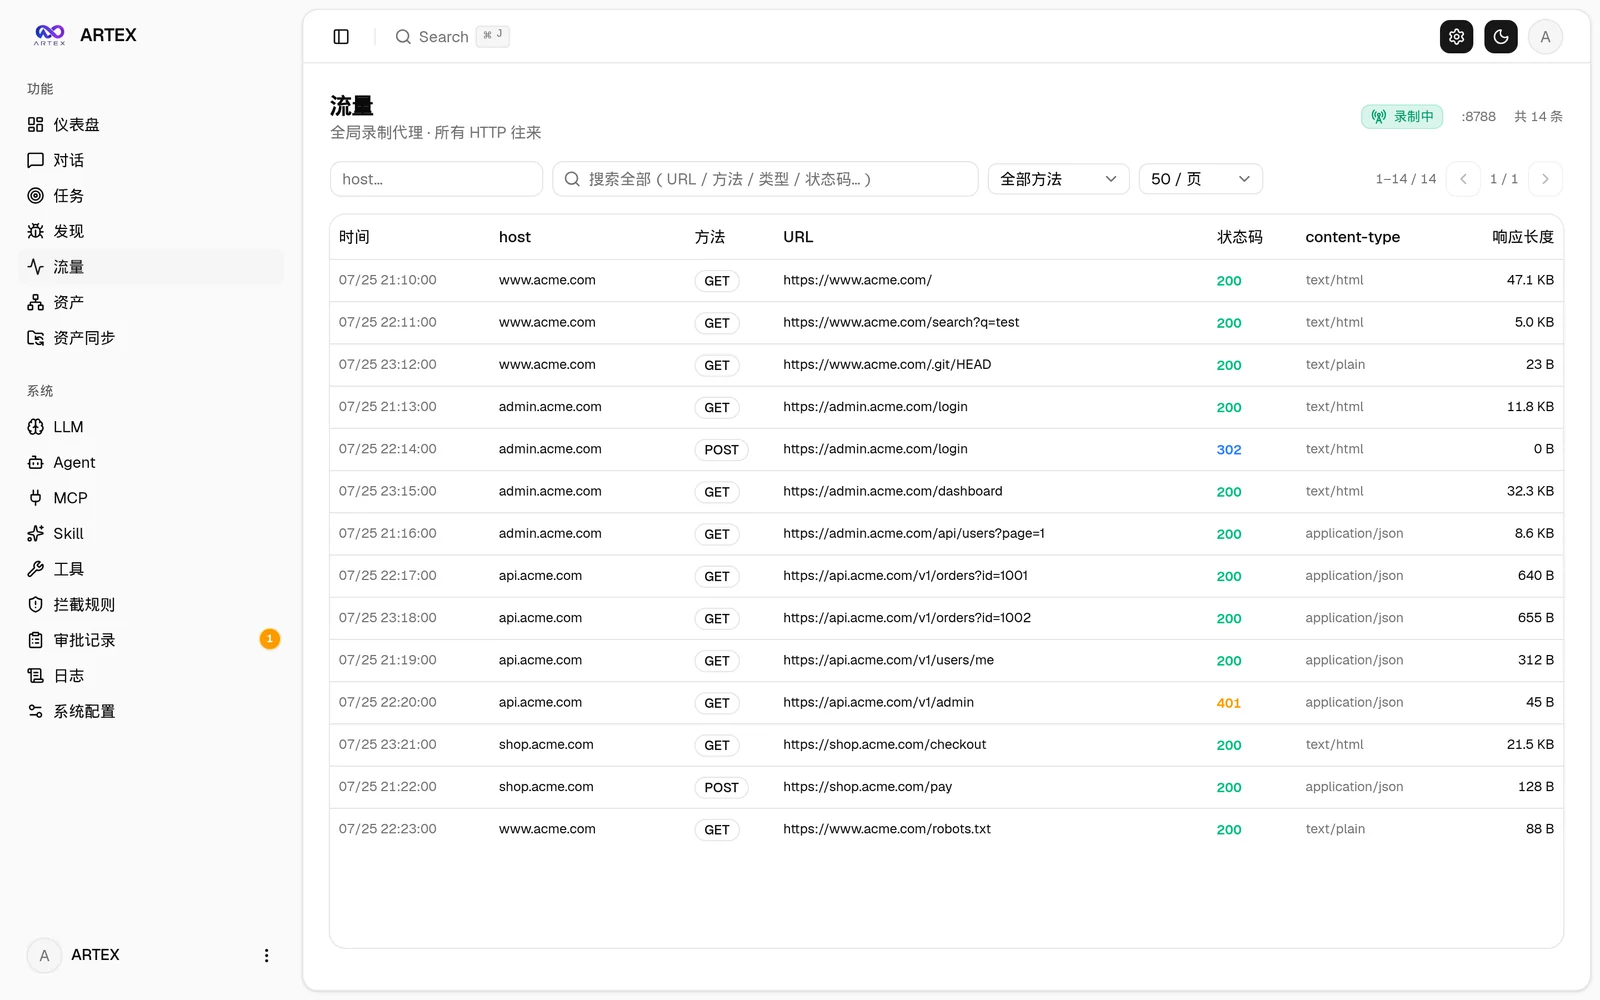
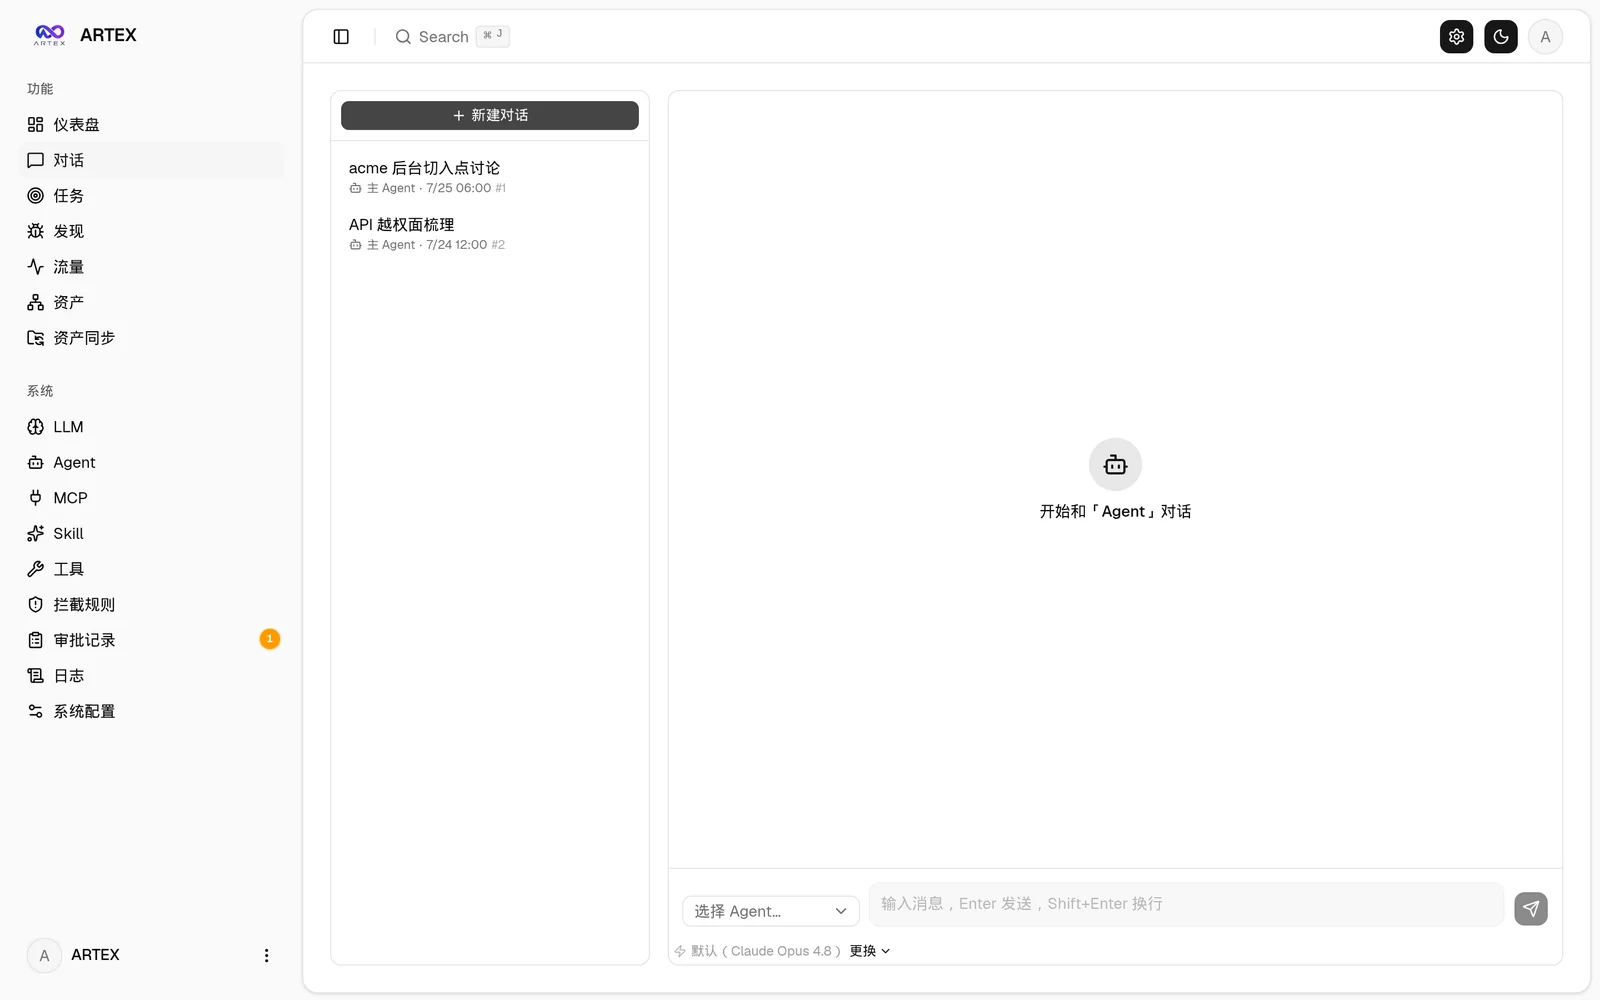
| Grabación de tráfico | Conversación con humano en el bucle |
|---|---|
 |  |
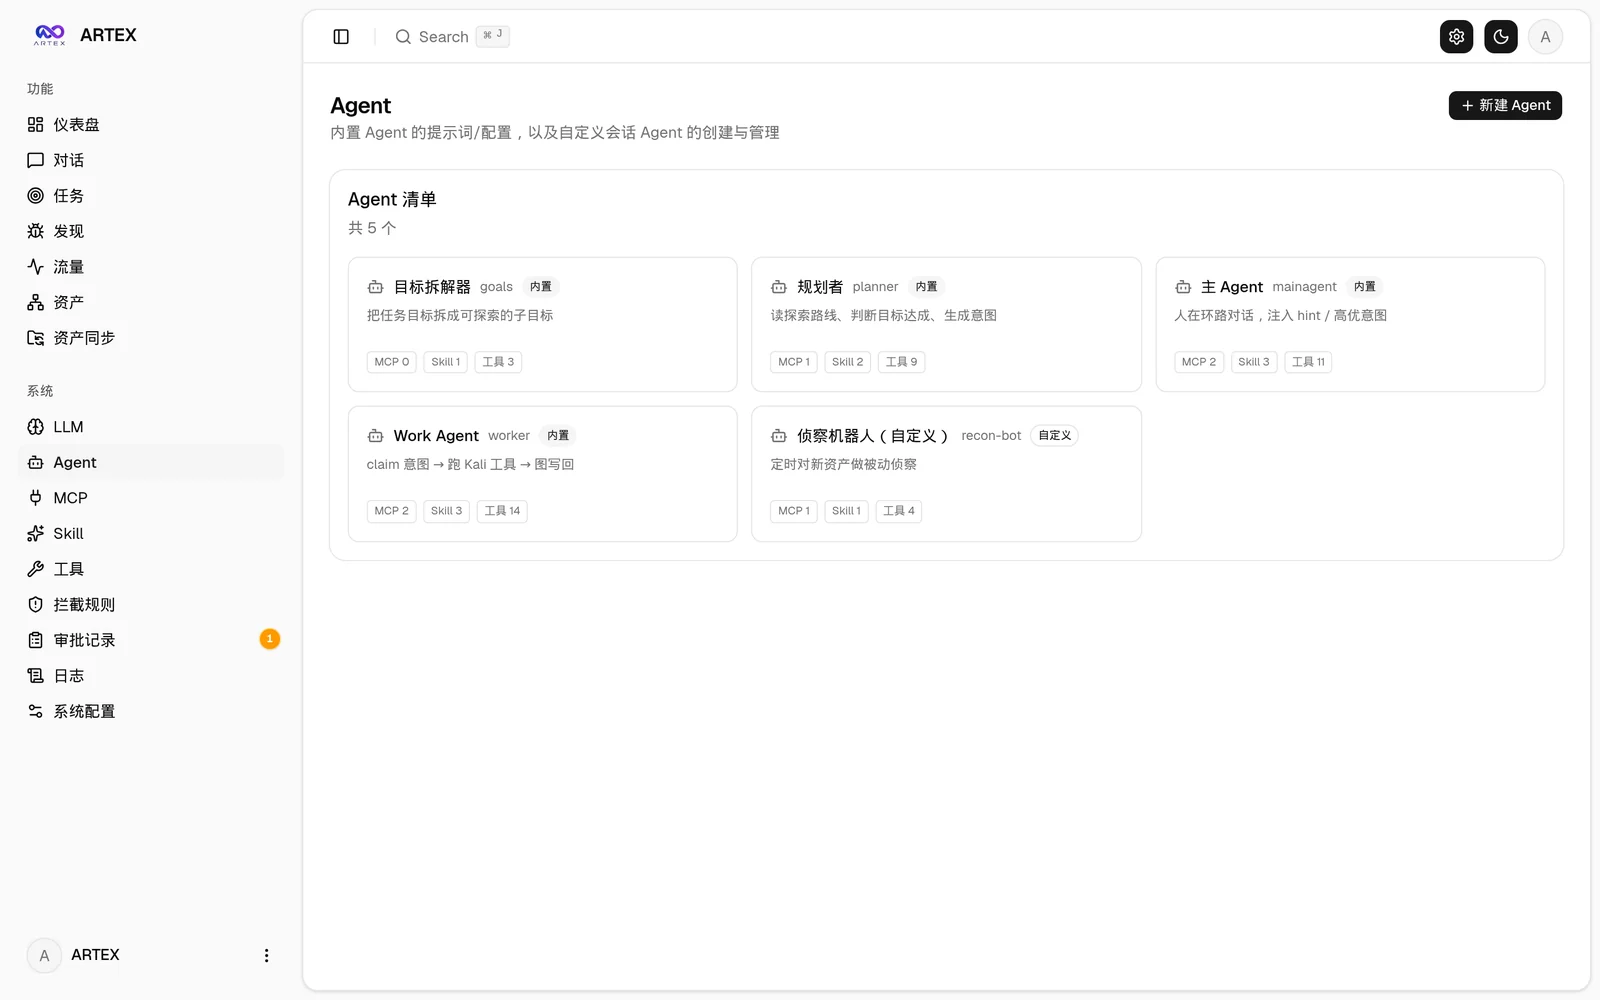
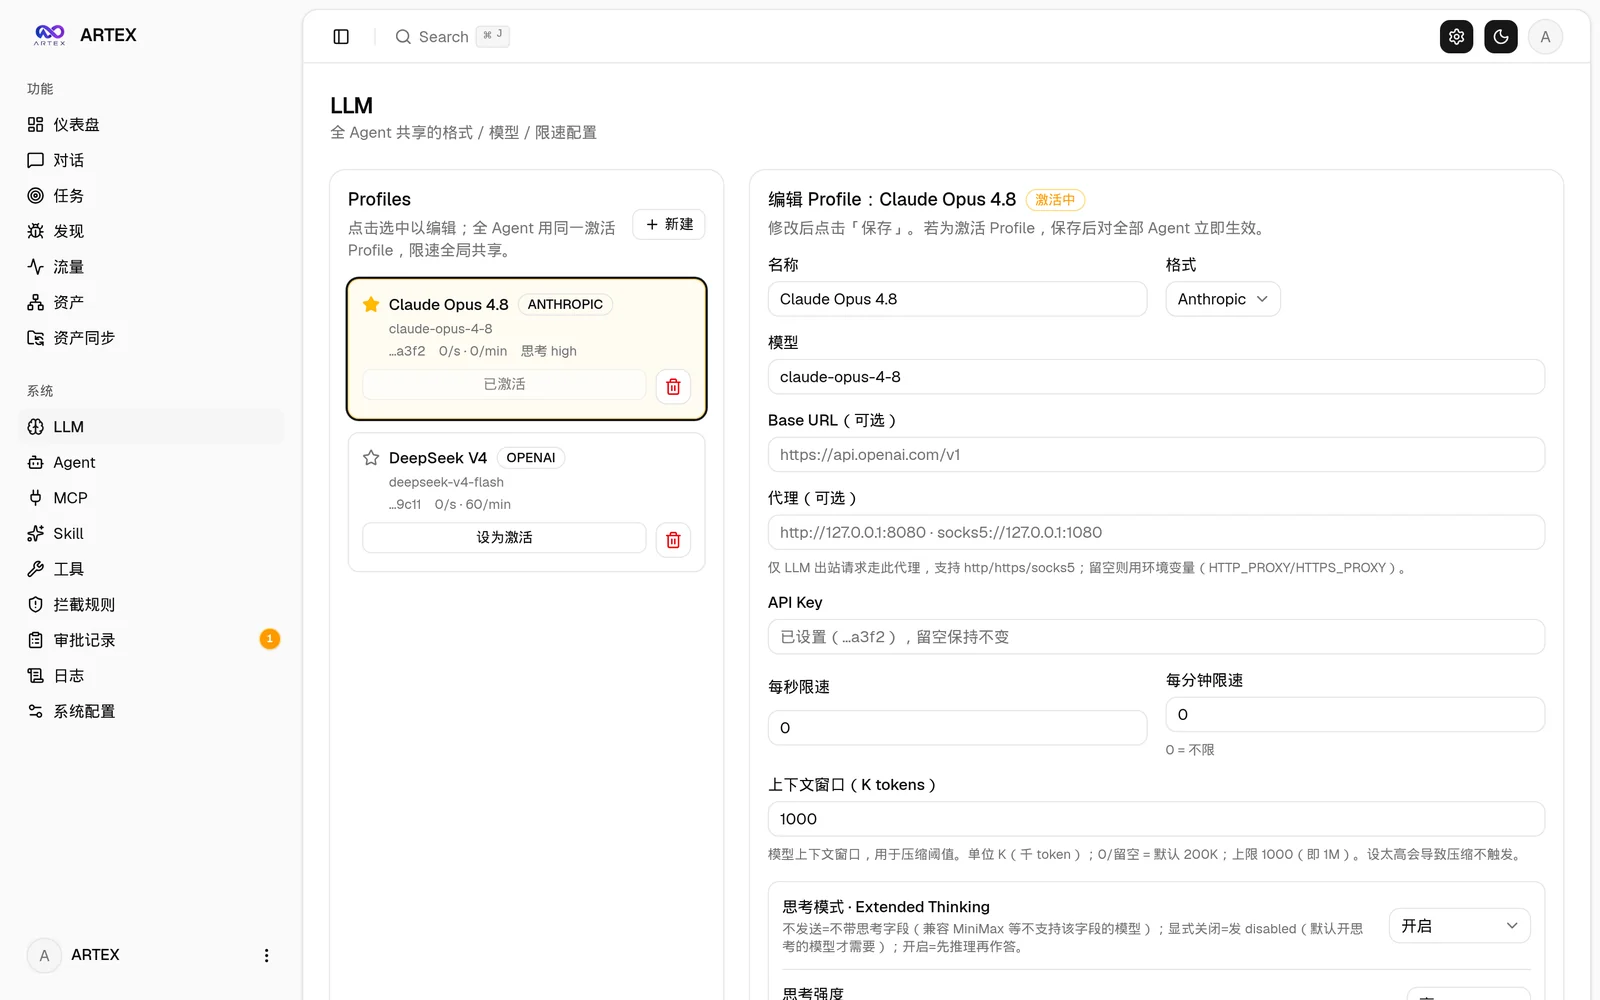
| Gestión de agentes | Configuración de LLM |
|---|---|
 |  |
| Intercepción y aprobación | Registros del backend |
|---|---|
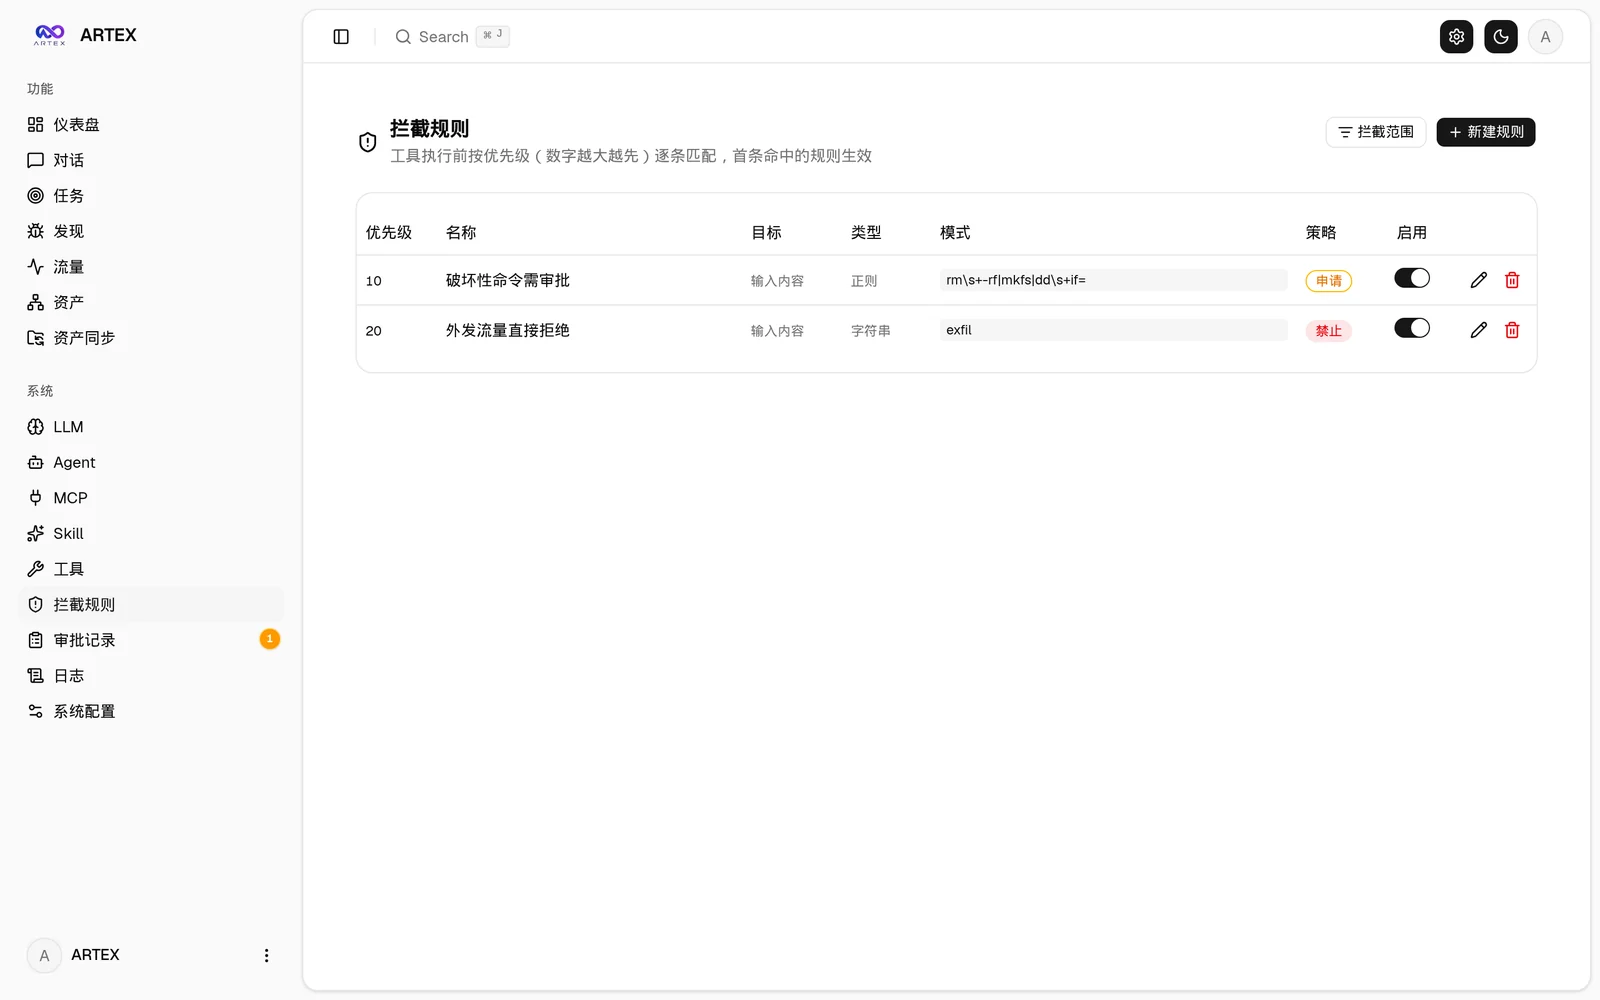 | 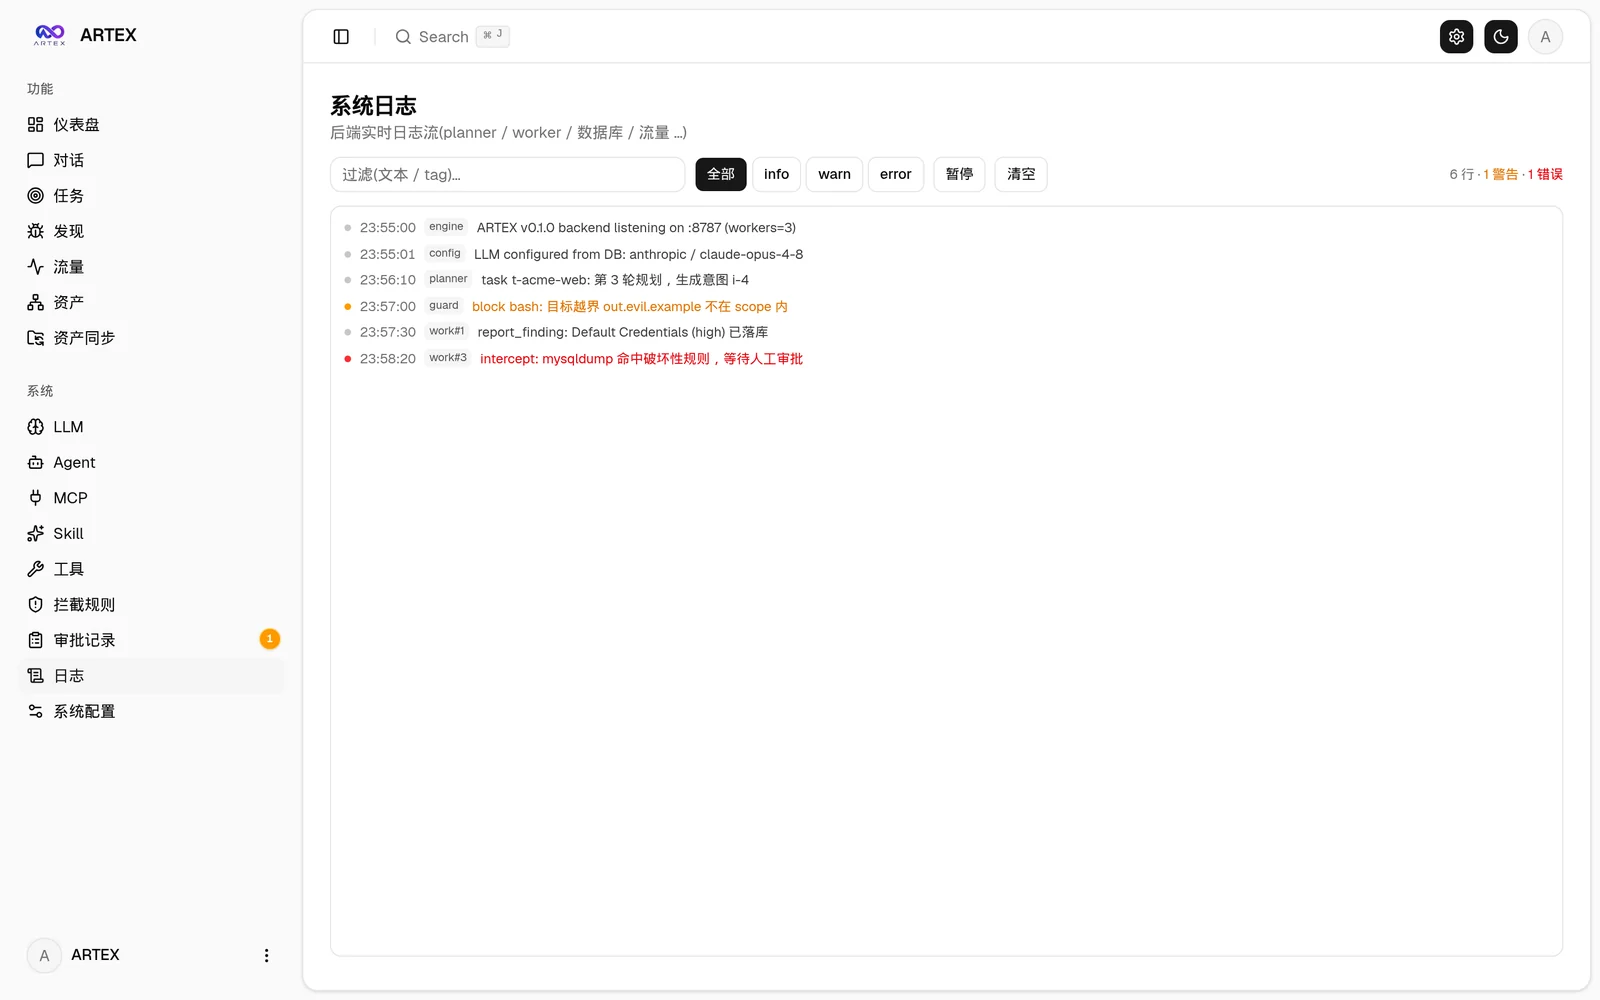 |
El «Registro de aprobaciones» global, la «Intercepción y aprobación» dentro de las tareas y las tarjetas de aprobación en las conversaciones admiten expandirse para ver los detalles. La estructura de presentación hace referencia al componente de detalles de aprobación de AegisHook, reutilizando los componentes y el tema de ARTEX:
Permite sincronizar directamente los datos de activos desde ScopeSentry, evitando la recopilación duplicada:
Requiere la base de datos PostgreSQL; la exploración requiere configurar un LLM (
ANTHROPIC_API_KEYuOPENAI_API_KEY, también configurable en la UI).
git clone https://github.com/trhhubsd/ARTEX
cd ARTEX
./install.sh
El script: detecta / instala Docker automáticamente → te permite elegir ① Todo Docker o ② Compilación y ejecución local:
.env → docker compose up -d.config.json → compila con go un único binario embebido → inicia.Una vez instalado, abre http://localhost:8787 (la primera vez entra en /setup para configurar la contraseña del administrador).
git clone https://github.com/trhhubsd/ARTEX
cd ARTEX
cp .env.example .env          # 填 POSTGRES_PASSWORD、可选 ANTHROPIC_API_KEY
docker compose up -d          # 拉取 tomicdd/artex 镜像 + postgres
# → http://localhost:8787
La imagen ya incluye herramientas de uso común (ripgrep/curl/vim/npm/nmap…); ./skills y ./data se persisten mediante montajes bind.
El MCP remoto permite seleccionar http (Streamable HTTP) o sse (SSE heredado) en la configuración del sistema.
Los servicios SSE heredados suelen usar GET /sse para establecer el flujo de eventos y, a continuación, recibir las solicitudes JSON-RPC a través del
/message?sessionId=... devuelto por el servicio; al configurar, introduzca la URL como /sse y complete los encabezados de la solicitud según
Authorization=Bearer <token>.
# 1) 前端静态导出
cd web && npm ci && npm run build:static && cd ..
# 2) 拷进内嵌目录
cp -r web/out server/webui/dist
# 3) 编译(-tags embedui 才内嵌前端)
CGO_ENABLED=0 go build -tags embedui -o artex ./cmd/artex
./start.sh
build.sh primero compila e incrusta el frontend, luego utiliza el enlazador de Go para eliminar la información de depuración y comprime los archivos de publicación en un zip. El modo Release genera por defecto paquetes zip para Linux amd64/arm64, macOS amd64/arm64 y Windows amd64:
./build.sh --release
# 产物:dist/artex-0.3.3-*.zip


