
 trappsec-dev/trappsec
Framework de código abierto para incrustar rutas señuelo realistas y campos de miel en APIs para detectar atacantes que exploran la lógica de negocio, convirtiendo el reconocimiento en telemetría de seguridad procesable.

trappsec es un framework de código abierto que ayuda a los desarrolladores a detectar atacantes que sondean la lógica de negocio de una API. Al incorporar rutas señuelo realistas y campos miel difíciles de distinguir de las construcciones reales de la API, se empuja a los atacantes a autenticarse, convirtiendo el reconocimiento en telemetría de seguridad procesable.
Diseñado para el 1% de las personas que realmente revisan sus alertas de seguridad, y el 99% que simplemente le gusta la idea de tenerlas.
Leer la documentación • Inicio ultrarrápido • Modelo de amenazas • Producción
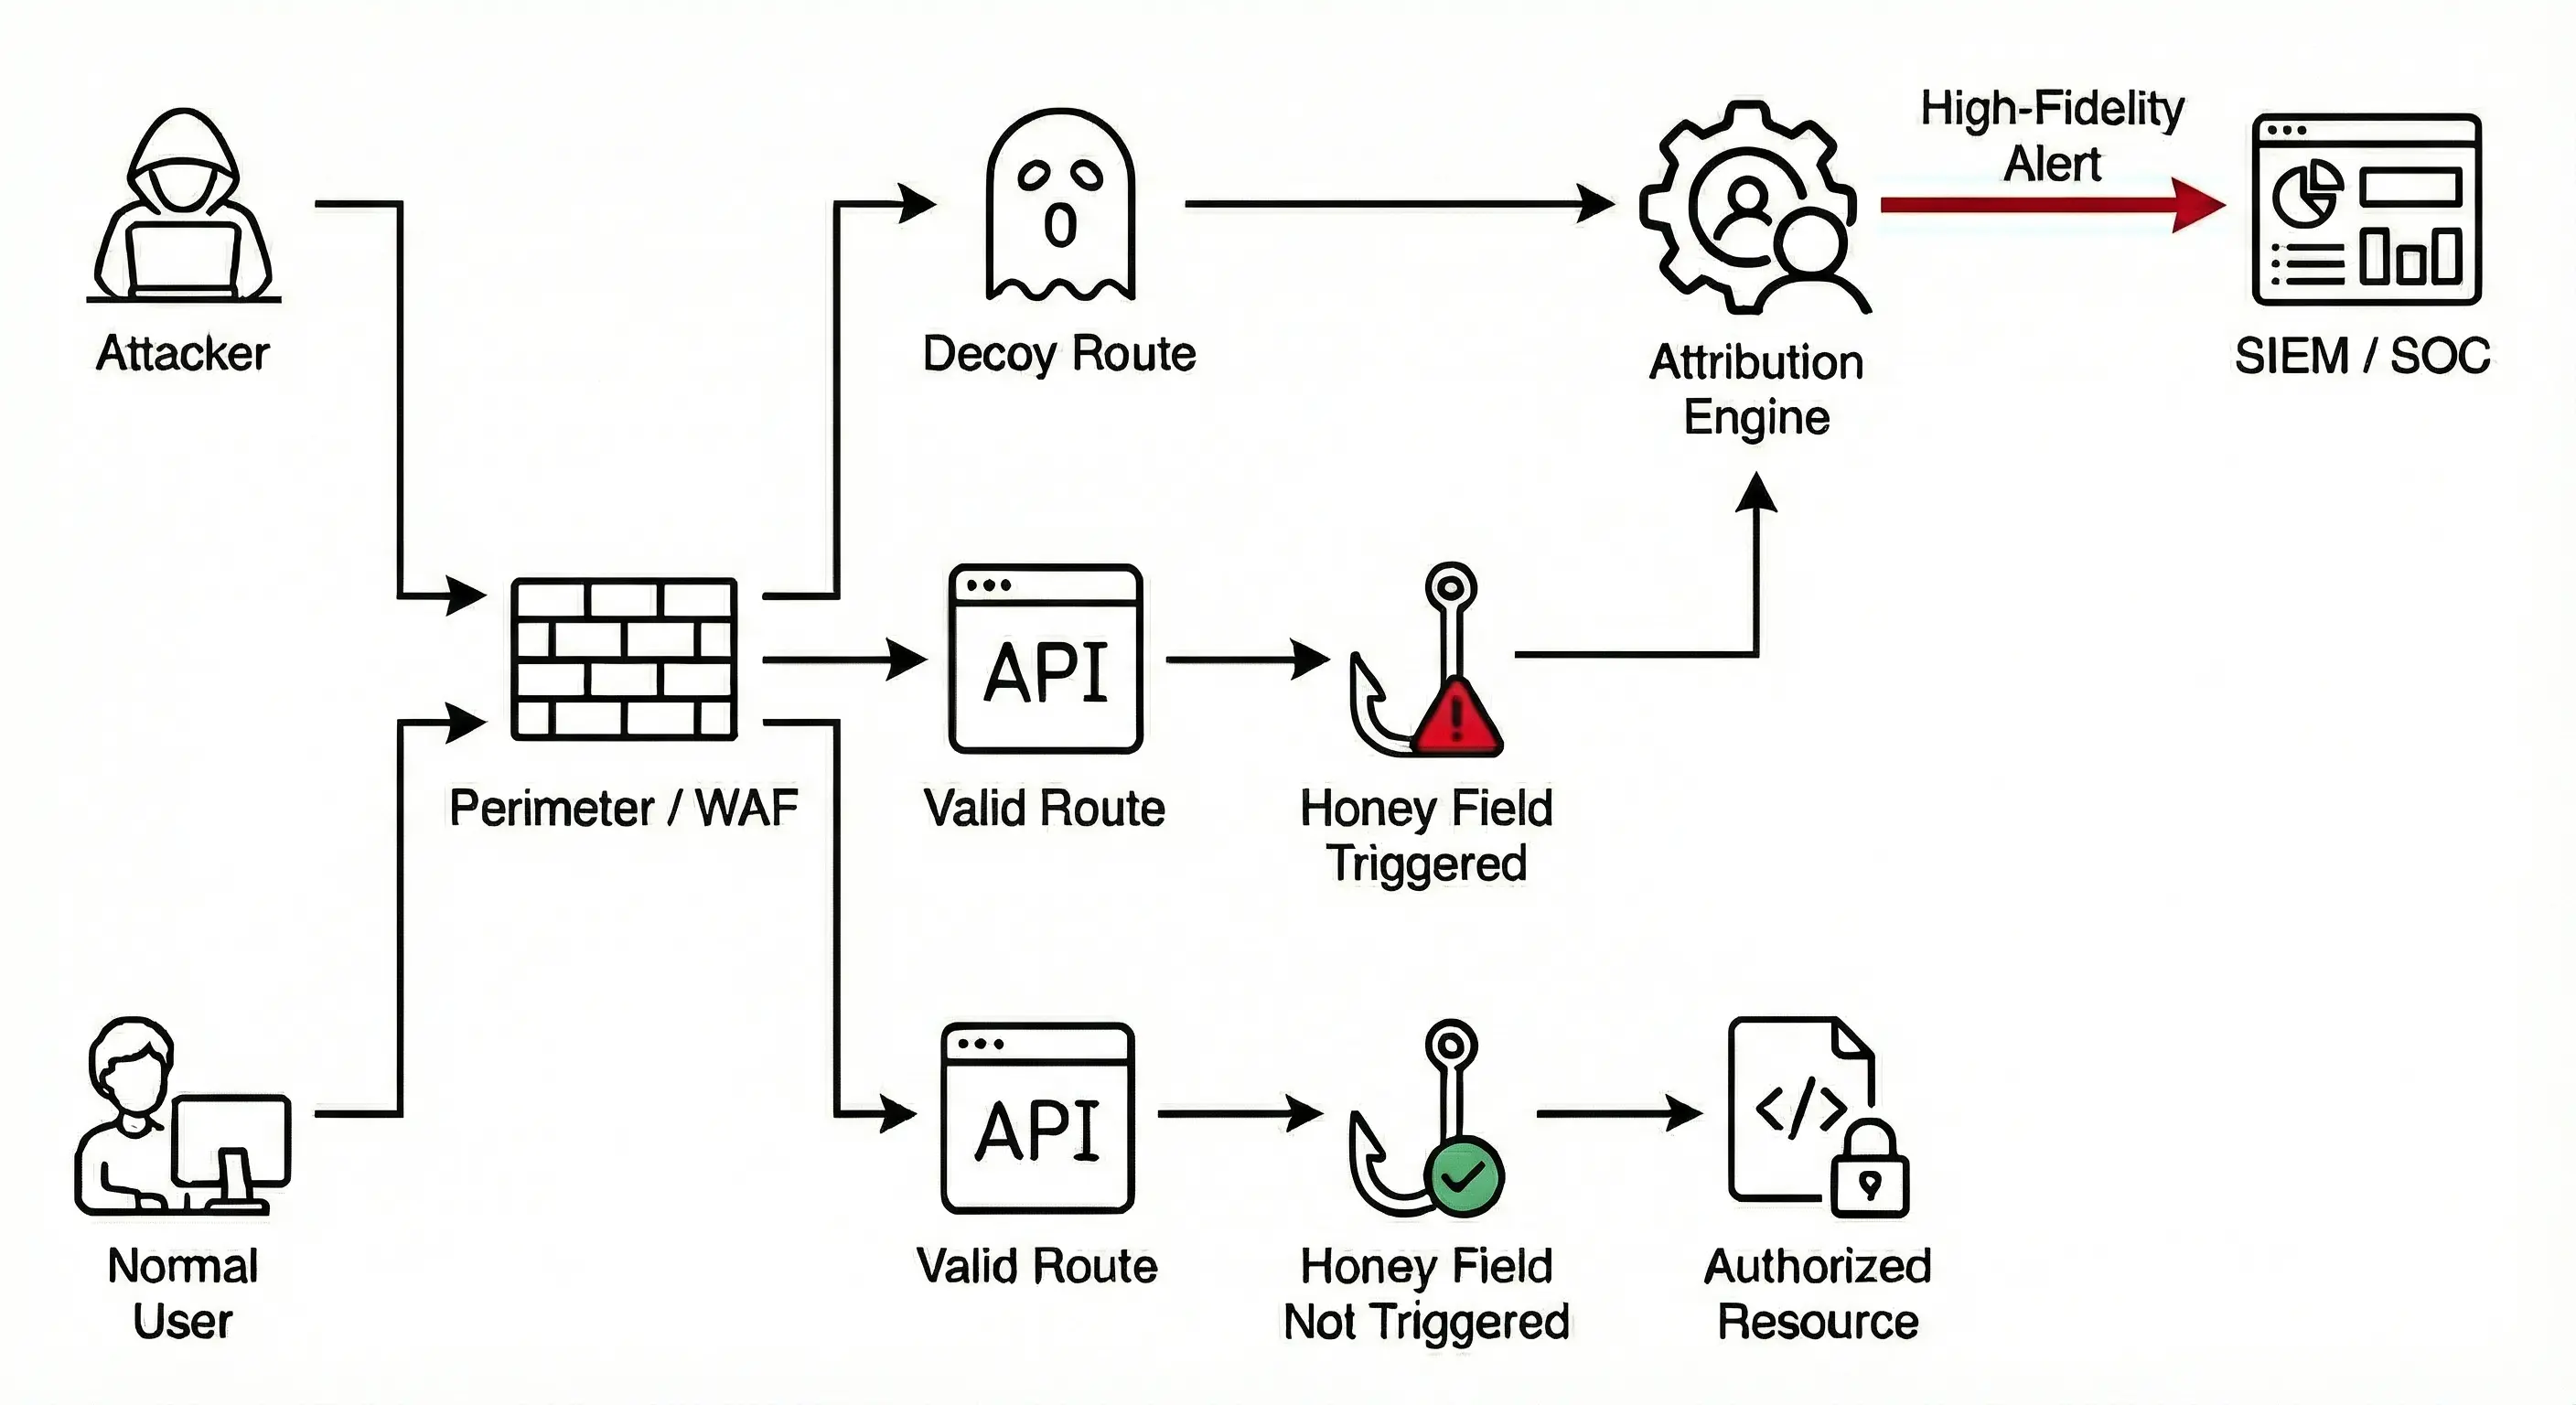
Rutas señuelo: Son endpoints "fantasma" que quedan fuera de tu lógica real pero parecen auténticos. Al plantar referencias falsas en el código del lado del cliente, puedes atraer a los atacantes hacia estas trampas, lo que te permite monitorizar su comportamiento mediante respuestas estáticas o dinámicas personalizadas que se adaptan al estado de autenticación.
Campos miel: Parámetros no funcionales incrustados en endpoints legítimos de la API que actúan como cables trampa invisibles. Puedes atraer a los atacantes incluyéndolos como campos de formulario ocultos con valores estáticos o aprovechando atributos "de solo lectura" existentes que aparecen en las respuestas GET como campos miel que activan alertas si un atacante intenta modificarlos mediante solicitudes POST o PUT.
Atribución de identidad: Los hooks del framework permiten vincular una solicitud a la identidad de un usuario autenticado. También puedes asignar trampas a una intención específica (escalada de privilegios, reconocimiento, etc.). En conjunto, obtienes alertas de alta fidelidad a las que los equipos de seguridad pueden responder de forma rápida y eficaz.
Requerir autenticación: En un internet mayormente inofensivo pero cada vez más lleno de personas y escáneres (sobre todo escáneres) que hurgan en cosas que no deberían, no quieres verte sepultado por el ruido. Usa respuestas de plantilla no autenticadas como (401, Unauthorized) para guiarlos a sondear con autenticación.
Pasar desapercibido: Una trampa debe parecer exactamente una parte normal de tu API. Una buena trampa debe parecer una parte mundana y estándar —quizás incluso tediosa— de tu API. Si parece "demasiado buena para ser verdad", los atacantes la ignorarán. Diseña trampas para atrapar a quienes intentan entender o manipular tu lógica de negocio.
trappsec puede integrarse directamente en tus flujos de trabajo existentes. Los eventos se escriben en tus manejadores de registro estándar de forma predeterminada, pero se pueden configurar para integrarse también en OpenTelemetry para observabilidad o en Webhooks para activar respuestas automatizadas o notificar a los equipos de seguridad.
Tres habilidades de agente convierten a tu agente de programación en un ingeniero de seguridad para tu propia aplicación. Cada una escribe sus cambios en el propio código de tu aplicación, no añade ninguna dependencia, funciona en cualquier stack y reporta a través de OpenTelemetry, que la aplicación ya debe tener configurado con trazas y registros. Las tres comparten un mismo esquema: la identidad del llamador se establece una vez en el span del servidor de cada solicitud, los hallazgos de decepción y detección solo llevan los hechos de la regla y se unen a él, y los registros de auditoría son completos por sí mismos.
add-deception diseña campos honey y rutas señuelo que coinciden con las convenciones de tu API, construidos con la misma autenticación, loaders y validación que las rutas que los rodean, además de señuelos de frontend que parecen escritos por tu equipo. Verifica que cada tripwire se dispare y que ningún usuario real pueda activar uno jamás.add-detection convierte la validación que tu aplicación ya realiza en detecciones: encuentra las comprobaciones que rechazan entradas y estados que ningún cliente real puede producir (valores que la UI nunca ofrece, totales que no concuerdan con el servidor, pasos fuera de orden, IDs de otro tenant) y hace que cada una reporte quién lo intentó, sin cambiar ninguna respuesta.add-auditing registra lo que los usuarios hacen en tu producto, desde las ediciones cotidianas de sus objetos principales hasta acciones relevantes para la seguridad (inicios de sesión, cambios de rol, uso compartido, exportaciones, claves de API, configuración), como registros de auditoría autocontenidos con actor, en nombre de quién, tenant, origen, recurso, cambios y resultado.Claude Code:
/plugin marketplace add trappsec-dev/trappsec
/plugin install trappsec@trappsec
Luego pídele que añada engaño, añada detección o añada registro de auditoría a tu aplicación, o ejecuta /trappsec:add-deception, /trappsec:add-detection o /trappsec:add-auditing.
Otros agentes que admiten Agent Skills: copia las skills de plugins/trappsec/skills en el directorio de skills de tu agente.
| Lenguaje | Framework |
|---|---|
| Python | Flask |
| FastAPI | |
| Starlette | |
| Litestar | |
| Django | |
| Sanic | |
| Tornado | |
| Node.js | Express |
| NestJS | |
| Fastify | |
| Hapi | |
| Koa | |
| Hono | |
| Go | net/http |
| Gin | |
| Echo | |
chi, gorilla/mux y otros routers http.Handler |
¿Falta tu framework favorito? Envía una solicitud aquí.
El soporte comunitario está disponible a través de los issues y discussions de GitHub.
Para soporte o servicios comerciales, escribe a [email protected].
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
