Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
prowler — Escáner de vulnerabilidades de red distribuido | Kitploit

Herramientas/GitHubGitHub/tlkh/prowler
Escáneres de VulnerabilidadesMapeo de RedesAtaques de ContraseñasEscaneo de PuertosRecopilación de InformaciónSeguridad de Redes
GitHubtlkh/prowler

prowler

Escáner de vulnerabilidades de red distribuido

Ver Repositorio
1242836hace 7 añosRevisado por Kitploit
Sitio web
Compartir

Prowler

Prowler es un escáner de vulnerabilidades de red implementado en un clúster de Raspberry Pi, desarrollado por primera vez durante el hackathon de la comunidad de seguridad informática de Singapur - HackSmith v1.0.

Black Hat Aresenal 2018 License: MIT

dashboard

Capacidades

  • Escanear una red (una subred particular o una lista de direcciones IP) para encontrar todas las direcciones IP asociadas con dispositivos de red activos
  • Determinar el tipo de dispositivos mediante la huella digital (fingerprinting)
  • Determinar si hay puertos abiertos en el dispositivo
  • Asociar los puertos con servicios comunes
  • Probar dispositivos contra un diccionario de credenciales predeterminadas de fábrica y comunes
  • Notificar a los usuarios sobre vulnerabilidades de seguridad a través de un panel de control. Tour del panel

Capacidades Planificadas

  • Mayor variedad de capacidades de evaluación de vulnerabilidades (aplicaciones web, etc.)
  • Seleccionar lista de palabras basada en la huella digital

Hardware

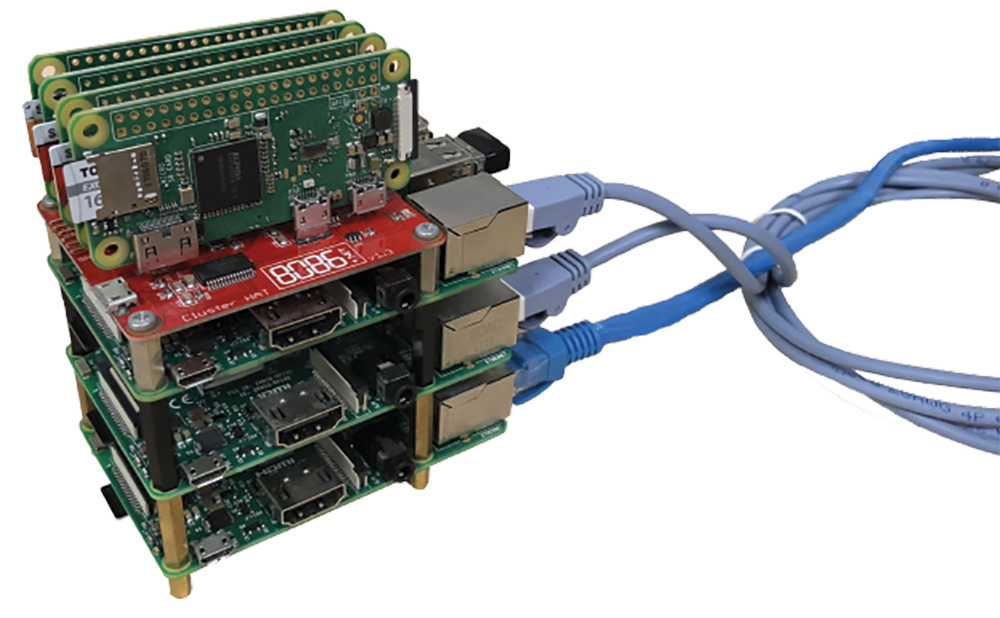
  • Raspberry Pi Cluster HAT (con 4 * Pi Zero W)
  • Raspberry Pi 3
  • Dispositivo de red

cluster

Pila de Software

  • Raspbian Stretch (Pi controlador)
  • Raspbian Stretch Lite (Pi Zero trabajador)
  • Nota: Para facilitar la configuración, ¡use las imágenes proporcionadas por Cluster Hat! Instrucciones
  • Python 3 (no probado en Python 2)
  • Paquetes de Python, consulte requirements.txt
  • Ansible para gestionar el clúster en su conjunto (/playbooks)

Paquetes clave de Python:

  • dispy (sitio web) es la estrella del espectáculo. Nos permite crear una cola de trabajos que será procesada por los nodos trabajadores.
  • python-libnmap es el envoltorio de Python para nmap, un escáner de red de código abierto. Nos permite escanear puertos abiertos en dispositivos.
  • paramiko es un envoltorio de Python para SSH. Lo usamos para sondear SSH en dispositivos y probar credenciales comunes.
  • eel se usa para el panel web (repositorio separado, aquí)
  • rabbitmq (sitio web) se usa para pasar los resultados del clúster al servidor eel que sirve la página del panel.

Playbooks de Ansible

Para que los playbooks funcionen, ansible debe estar instalado (sudo pip3 install ansible). Configure las direcciones IP de los nodos en /etc/ansible/hosts. ADVERTENCIA: Los resultados pueden variar ya que solo se probaron en mi configuración

  • shutdown.yml y reboot.yml se explican por sí mismos
  • clone_repos.yml clona los repositorios de prowler y dispy (¡requerido!) en los nodos trabajadores
  • setup_node.yml instala todos los paquetes necesarios en los nodos trabajadores. ¡No clona los repositorios!

Desplegando Prowler

  1. Clone el repositorio git: git clone https://github.com/tlkh/prowler.git
  2. Instale las dependencias ejecutando sudo pip3 install -r requirements.txt en el Pi controlador
  3. Ejecute ansible-playbook playbooks/setup_node.yml para instalar los paquetes necesarios en los nodos trabajadores.
  4. Clone los repositorios de prowler y dispy en los nodos trabajadores usando ansible-playbook playbooks/clone_repos.yml
  5. Ejecute clusterhat on en el Pi controlador para asegurarse de que todos los Pi Zeros estén encendidos.
  6. Ejecute python3 cluster.py en el Pi controlador para iniciar Prowler

Para editar el rango de direcciones IP que se escanean, edite las siguientes líneas en cluster.py:

test_range = []

    for i in range(0, 1):
    
        for j in range(100, 200):
        
            test_range.append("172.22." + str(i) + "." + str(j))

Demos Anteriores

  • Demostración de escaneo en clúster - Jupyter Notebook
  • Demostración de escaneo individual - Jupyter Notebook
  • Prueba el panel web aquí

Fragmentos Útiles

  • Para ejecutar un comando ssh en múltiples dispositivos, instale pssh y pssh -h pssh-hosts -l username -A -i "comando"
  • Para crear el clúster (en compute.py): cluster = dispy.JobCluster(compute, nodes='pi0_ip', ip_addr='pi3_ip')
  • Verifique la conectividad: ansible all -m ping o ping p1.local -c 1 && ping p2.local -c 1 && ping p3.local -c 1 && ping p4.local -c 1
  • Verificación de temperatura: /opt/vc/bin/vcgencmd measure_temp && pssh -h workers -l pi -A -i "/opt/vc/bin/vcgencmd measure_temp" | grep temp
  • rpimonitor (cómo instalar):

more random graphs

Contribuidores:

  • Faith See
  • Wong Chi Seng
  • Timothy Liu

¡ABSOLUTAMENTE SIN GARANTÍA DE NINGÚN TIPO! Sin embargo, no dudes en enviar problemas.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →