 tjt001/cve-2026-125350-poc
Google Chrome XSLT pattern-cache Use-After-Free (CVE-2026-125350) PoC de caída — afectado < 157.0.8103.50

| Atributo | Información |
|---|---|
| CVE | CVE-2026-125350 / EUVD-2026-121390 |
| Tipo | Use After Free (CWE-416) |
| Componente | libxslt pattern.c — xsltTestCompMatchDirect |
| Versiones afectadas | Google Chrome < 157.0.8103.50 |
| Versión corregida | 157.0.8103.50 |
| CL de corrección | 61cab3f7 / M157 cherry-pick 049750111b1e |
| Bug | crbug.com/582442907 |
xsltTestCompMatchDirect de libxslt lee el puntero node-set de la ranura de caché
de coincidencia de pattern antes de llamar a xmlXPathEval. Cuando el predicado count
de xsl:number hace referencia a una variable global de evaluación diferida y el
valor de esa variable a su vez ejecuta xsl:number, el proceso de evaluación reentra
en la misma ranura de caché y libera/reemplaza el objeto de caché; tras regresar la
capa externa, se vuelve a liberar usando el puntero obsoleto leído antes de la
evaluación →
double free / use-after-free → corrupción de memoria del proceso de renderizado.
La corrección es de solo 9 líneas: tras finalizar la evaluación, se vuelve a leer el puntero de la ranura de caché antes de liberarlo.
| Contenido | Descripción |
|---|---|
poc.py | Crash PoC: inicia un servicio HTTP local e imprime la URL de activación, que el usuario debe visitar manualmente en el navegador objetivo |
repro/ | Prueba de regresión oficial (incluida en el CL de corrección, es decir, el archivo de activación oficial): página de prueba + 9 XML/XSLT |
chrome-vulnerable-157.0.8103.39/ | |
crash-renderer-157.0.8103.39.dmp |
# Sin dependencias, solo biblioteca estándar de Python
python poc.py                # inicia el servicio (puerto predeterminado 8899) e imprime la URL de activación
python poc.py --port 9999    # puerto personalizado
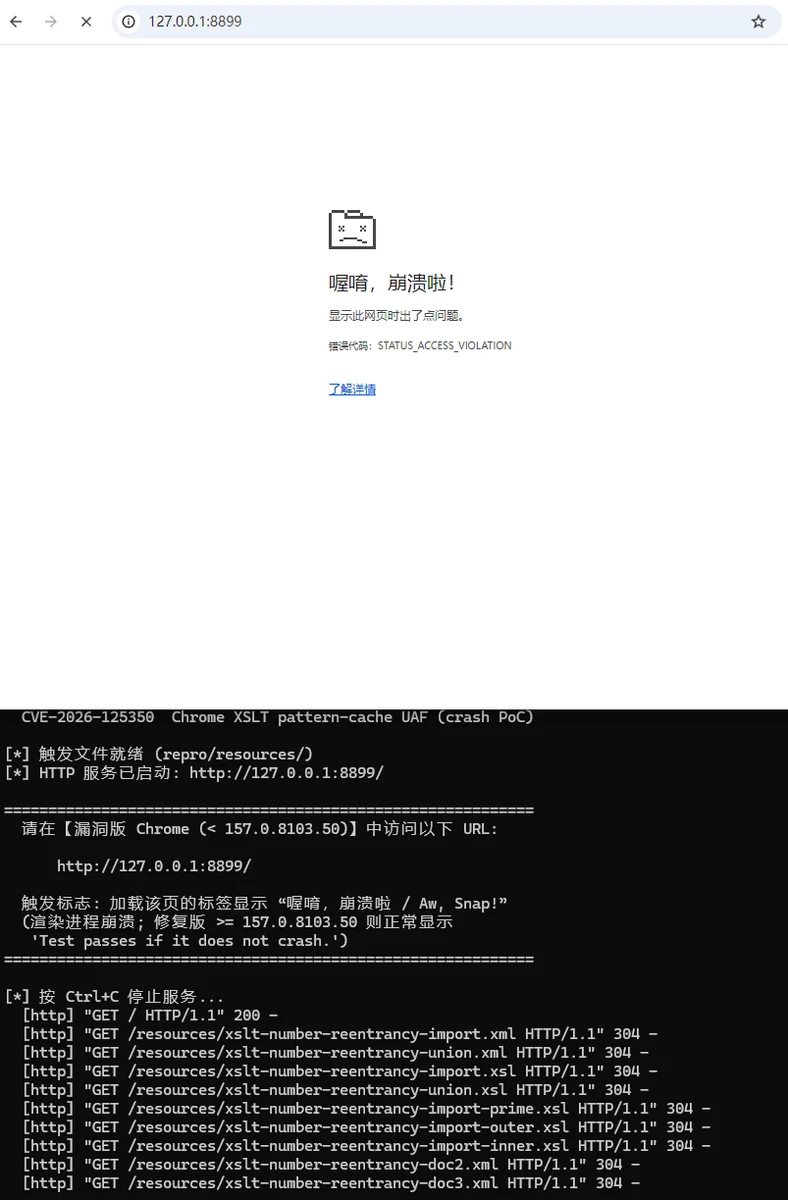
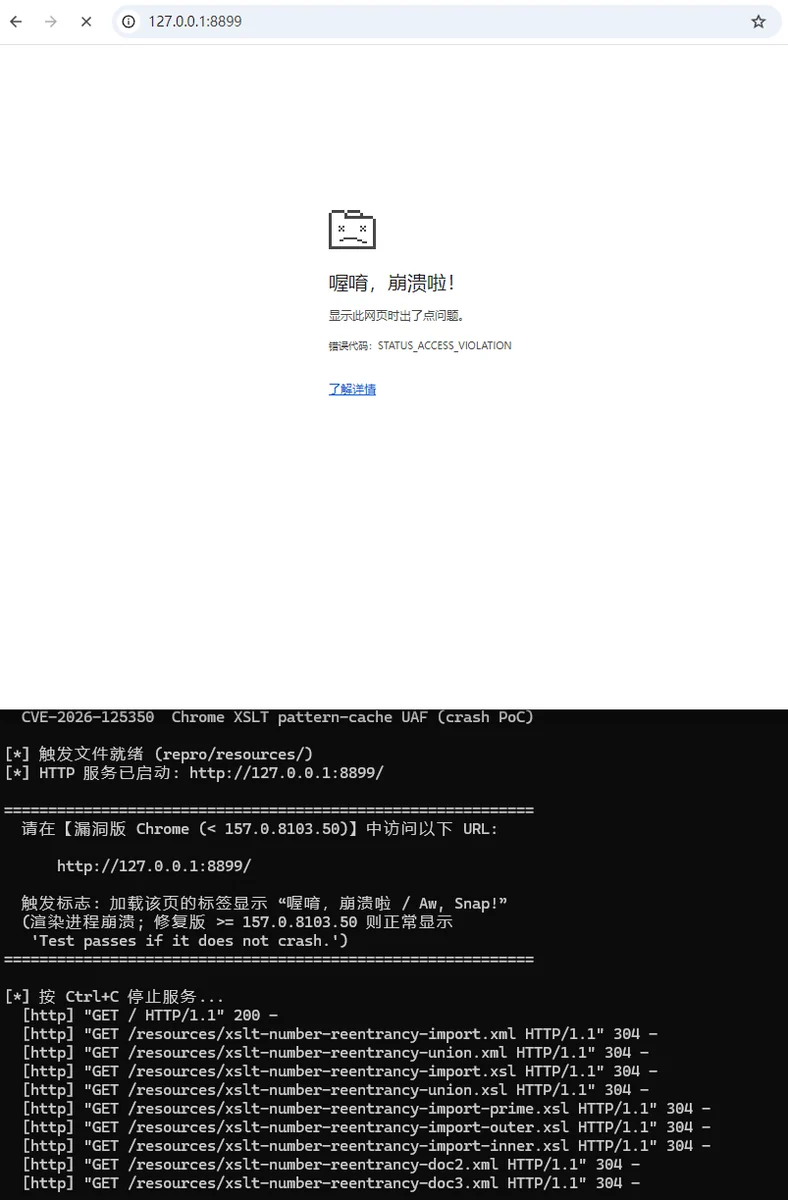
Flujo: iniciar el servicio HTTP local → imprimir la URL de activación http://127.0.0.1:8899/ →
el usuario debe acceder manualmente desde el navegador objetivo (Chrome vulnerable).
document() requiere entrega por HTTP,
abrir directamente con file:// no funciona)Ctrl+C se contabilizan las veces que esta entrega activó el XMLCriterio de determinación:
| Fenómeno | Conclusión |
|---|---|
| La pestaña muestra “喔唷,崩溃啦 / Aw, Snap!” | El proceso de renderizado se bloquea → Afectado (< 157.0.8103.50) |
| Se muestra normalmente "Test passes if it does not crash." | Corregido (≥ 157.0.8103.50) |
| Versión | Resultado |
|---|---|
| 157.0.8103.39 (versión vulnerable, acceso manual a la URL de activación) | La pestaña se bloquea, se genera el volcado de Crashpad del proceso de renderizado (reproducible de forma estable en múltiples ocasiones) |
| 157.0.8103.51 (versión corregida) | No se bloquea, muestra normalmente que la prueba pasa |
Solo para fines de investigación de seguridad autorizada y educativos.






