
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
exploit-react-CVE-2025-55182 — Esta herramienta es un Proof of Concept (PoC) destinado únicamente a fines de investigación de seguridad y educativos. El uso de esta herramienta en sistemas sin permiso explícito es ilegal y punible por la ley. El autor (Tiger-Foxx) no asume ninguna responsabilidad por el uso indebido. | Kitploit
Herramientas/GitHubGitHub/
tiger-foxx
/exploit-react-cve-2025-55182
ReconocimientoAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónHerramienta de Acceso RemotoDesarrollo de Payloads
GitHubtiger-foxx/exploit-react-cve-2025-55182

exploit-react-CVE-2025-55182

Ver RepositorioSitio web
528hace 11 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    322

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →

Acerca de

Esta herramienta es un Proof of Concept (PoC) destinado únicamente a fines de investigación de seguridad y educativos. El uso de esta herramienta en sistemas sin permiso explícito es ilegal y punible por la ley. El autor (Tiger-Foxx) no asume ninguna responsabilidad por el uso indebido.
Compartir

FOX-RSC TOOL

CVE-2025-55182 y CVE-2025-66478

Fox Logo

Version Author Severity

AVISO LEGAL

EN: Esta herramienta es una Prueba de Concepto (PoC) destinada únicamente a la investigación de seguridad y fines educativos. El uso de esta herramienta en sistemas sin permiso explícito es ilegal y punible por la ley. El autor (Tiger-Foxx) no asume ninguna responsabilidad por el uso indebido.

FR: Cet outil est une Preuve de Concept (PoC) destinée uniquement à la recherche en sécurité et à des fins éducatives. L'utilisation de cet outil sur des systèmes sans autorisation explicite est illégale.


DESCRIPCIÓN

Fox-RSC Tool es una extensión de navegador especializada y un conjunto de herramientas diseñado para detectar y demostrar la crítica vulnerabilidad CVE-2025-55182 (React2Shell) que afecta a los Componentes del Servidor React (RSC).

Este conjunto de herramientas proporciona un paquete completo para que los investigadores de seguridad identifiquen endpoints vulnerables y verifiquen el vector de Ejecución Remota de Código (RCE) en un entorno controlado.


ANÁLISIS TÉCNICO: CVE-2025-55182 (React2Shell)

Clase de vulnerabilidad: Deserialización Insegura / Ejecución Remota de Código Puntuación CVSS: 10.0 (Crítica) Fecha de divulgación: 3 de diciembre de 2025

Resumen

También conocida como React2Shell, esta vulnerabilidad crítica afecta al protocolo Flight utilizado por los Componentes del Servidor React (RSC), específicamente dentro del paquete react-server. Permite la Ejecución Remota de Código (RCE) no autenticada con una puntuación CVSS de 10.0.

Mecanismo

La vulnerabilidad se origina por la deserialización insegura de los payloads RSC.

  1. Inyección: Un atacante elabora una solicitud HTTP maliciosa que contiene un payload específico.
  2. Deserialización: Cuando el servidor procesa esta solicitud utilizando el protocolo Flight, no valida correctamente la entrada.
  3. Ejecución: El proceso de deserialización desencadena la ejecución de código JavaScript arbitrario y privilegiado dentro del contexto del servidor.

Explotabilidad e Impacto

  • Alta fiabilidad: El exploit tiene una tasa de éxito cercana al 100% en entornos de prueba.
  • No autenticado: No se requieren credenciales de usuario para desencadenar el RCE.
  • Explotación activa: CISA ha añadido esto a su catálogo de Vulnerabilidades Explotadas Conocidas (KEV). Se ha observado explotación activa desde el 5 de diciembre de 2025, involucrando actores de amenazas que atacan credenciales en la nube y despliegan criptomineros (por ejemplo, XMRig).

Requisitos previos para la explotación

  • La aplicación objetivo debe utilizar React Server Components (RSC) en el lado del servidor (por ejemplo, Next.js en modo de producción predeterminado).
  • Nota: Incluso si la aplicación no define explícitamente endpoints de Server Functions, sigue siendo vulnerable si el soporte RSC está habilitado.
  • Vector de ataque: Cualquier endpoint expuesto manejado por el servidor RSC puede ser objetivo de una solicitud HTTP especialmente diseñada. Funciona en configuraciones estándar sin requerir modificaciones de código.

Versiones afectadas

  • React: 19.0, 19.1.0, 19.1.1, 19.2.0
  • Next.js: Versiones 14.3.0-canary.77+, 15.x, 16.x
  • Otros frameworks: React Router, Vite (plugin RSC), Parcel (plugin RSC), Waku.

Nota: Las aplicaciones puramente del lado del cliente (SPA) o aquellas sin soporte RSC no se ven afectadas.


CARACTERÍSTICAS

1. Extensión de Chrome (Tema oscuro Premium)

  • Detección pasiva: Analiza automáticamente los encabezados HTTP (por ejemplo, rsc, next-router-state-tree) y elementos DOM para identificar aplicaciones Next.js/RSC.
  • Huella activa: Envía sondas ligeras y no destructivas para confirmar la presencia del protocolo Flight.
  • Terminal de exploit RCE: Una interfaz de terminal integrada para probar la ejecución de comandos (por ejemplo, whoami, ls -la) en objetivos autorizados.

Interfaz de extensión Ventana emergente de la extensión Fox-RSC Tool que muestra la interfaz principal con secciones de detección y explotación.

Plantillas de comandos Plantillas de comandos integradas para probar RCE (whoami, pwd, etc.) en la sección de explotación.

2. Servidor Proxy (extension_proxy.py)

  • Un middleware basado en Python para evitar las restricciones CORS (Intercambio de Recursos de Origen Cruzado), permitiendo que la extensión se comunique con objetivos remotos durante las pruebas.

3. Escáner Shodan (shodan_scanner.py)

  • Script de reconocimiento automatizado que utiliza la API de Shodan para identificar hosts potencialmente vulnerables expuestos a Internet público.

INSTALACIÓN

Extensión del navegador

  1. Navegue a chrome://extensions/ en su navegador basado en Chromium.
  2. Habilite el Modo desarrollador.
  3. Haga clic en Cargar descomprimida.
  4. Seleccione el directorio extension/ de este repositorio.
  5. El icono de Fox-RSC Tool aparecerá en la barra de herramientas de su navegador.

Extensión del navegador en la barra de herramientas Icono de Fox-RSC Tool visible en la barra de herramientas del navegador después de la instalación.

Servidor Proxy (Recomendado)

Para garantizar pruebas de explotación confiables sin interferencia CORS:

python extension_proxy.py

El servidor escuchará en el puerto 8765.

Escáner Shodan

Requiere una clave de API de Shodan válida.

pip install shodan requests tqdm
python shodan_scanner.py
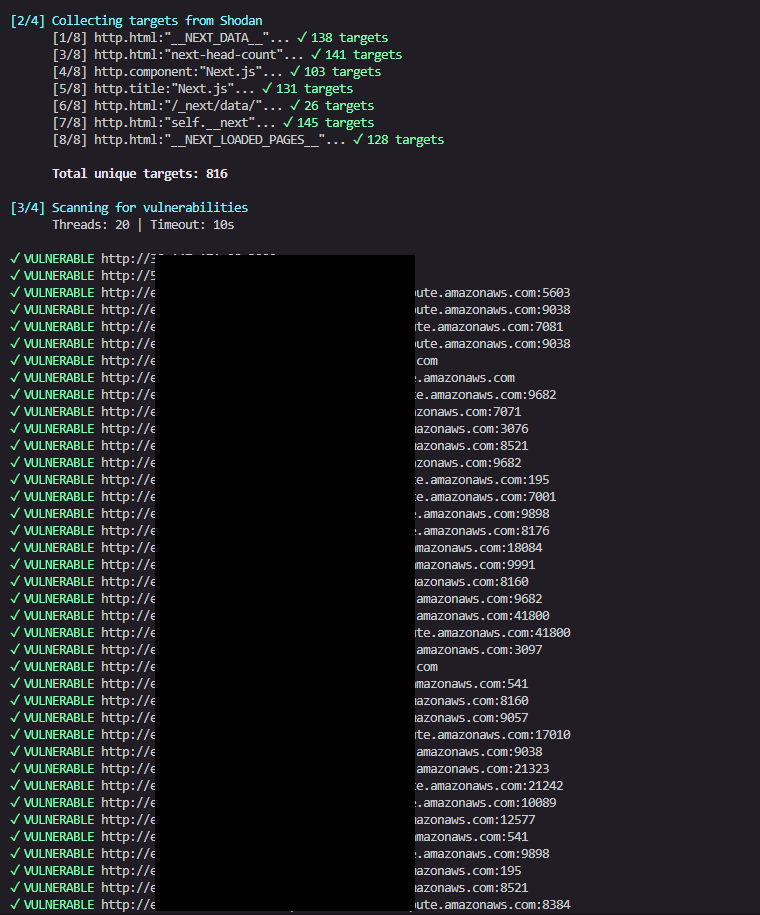
Resultados del escáner Shodan Salida del escáner Shodan mostrando hosts vulnerables y resultados del escaneo.


MITIGACIÓN

Se requiere parcheo inmediato para todos los sistemas afectados.

  • React: Actualice a la versión 19.0.1, 19.1.2, 19.2.1 o posterior.
  • Next.js: Actualice a la última versión estable.
  • Proveedores de hosting: Algunos proveedores han aplicado mitigaciones temporales, pero las actualizaciones a nivel de código son obligatorias.

CRÉDITOS

Desarrollado por Tiger-Foxx Diseño e Investigación Original

Manténgase seguro, manténgase protegido.

Descargar herramienta





