Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
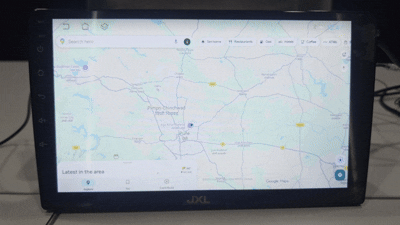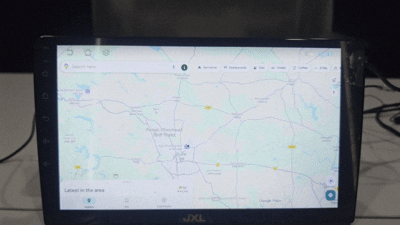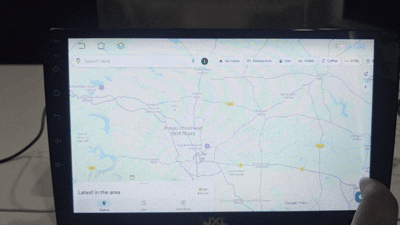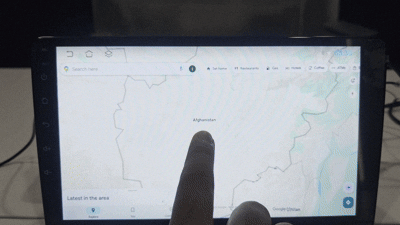
JXL_Infotainment_CVE-2025-69515 — Exploit de prueba de concepto para CVE-2025-69515 que demuestra la suplantación estática de GPS en unidades de infoentretenimiento Android de 9 pulgadas JXL mediante inyección de señales basada en SDR, sin validación de integridad en la ruta de entrada GNSS. | Kitploit
Herramientas/GitHubGitHub/thorat-shubham/jxl_infotainment_cve-2025-69515
Seguridad de Sistemas EmbebidosSeguridad IoTAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónSeguridad de Hardware e IoTRed Teaming
GitHub
Compartir
thorat-shubham/jxl_infotainment_cve-2025-69515

JXL_Infotainment_CVE-2025-69515

Exploit de prueba de concepto para CVE-2025-69515 que demuestra la suplantación estática de GPS en unidades de infoentretenimiento Android de 9 pulgadas JXL mediante inyección de señales basada en SDR, sin validación de integridad en la ruta de entrada GNSS.

Ver Repositorio
75hace 7 mesesAún no revisado

CVE-2025-69515

Nombre del Ataque

Attack


📂 Detalles Adicionales

Producto afectado

  • < JXL 9 Inch Car Android Double Din Player - Android versión 12.0 >

Componentes afectados

  • Módulo receptor GNSS / Chipset GPS
  • Módulo de navegación del infoentretenimiento
  • Framework de servicios de ubicación

Vector de ataque

  • La unidad de infoentretenimiento puede ser atacada mediante la difusión de señales GPS falsificadas usando un dispositivo SDR. Debido a que la ruta de entrada GNSS carece de validación de integridad, el sistema puede aceptar señales falsificadas más potentes transmitidas desde las proximidades, lo que permite la manipulación remota de la ubicación sin acceso físico.

Puntuación CVSS : 5.4

  • AV:A (Adyacente): El atacante debe estar en proximidad de RF para transmitir señales GPS falsificadas
  • AC:L (Baja): No se requieren condiciones complejas más allá de la transmisión de la señal
  • PR:N (Ninguna): No se requiere autenticación
  • UI:N (Ninguna): No se necesita interacción del usuario
  • S:U (Sin cambios): El impacto se limita al sistema de infoentretenimiento
  • C:N (Ninguna): Sin impacto en la confidencialidad de los datos
  • I:L (Baja): Impacto en la integridad (datos de ubicación manipulados)
  • A:L (Baja): Impacto en la disponibilidad (fiabilidad de la navegación afectada)

Créditos

  • Investigador: Shubham S. Thorat
  • Organización: Payatu Security Consulting Pvt. Ltd.

📜 Referencias

  • CVE-2025-69515 Informe

POC

Demo GIF

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →