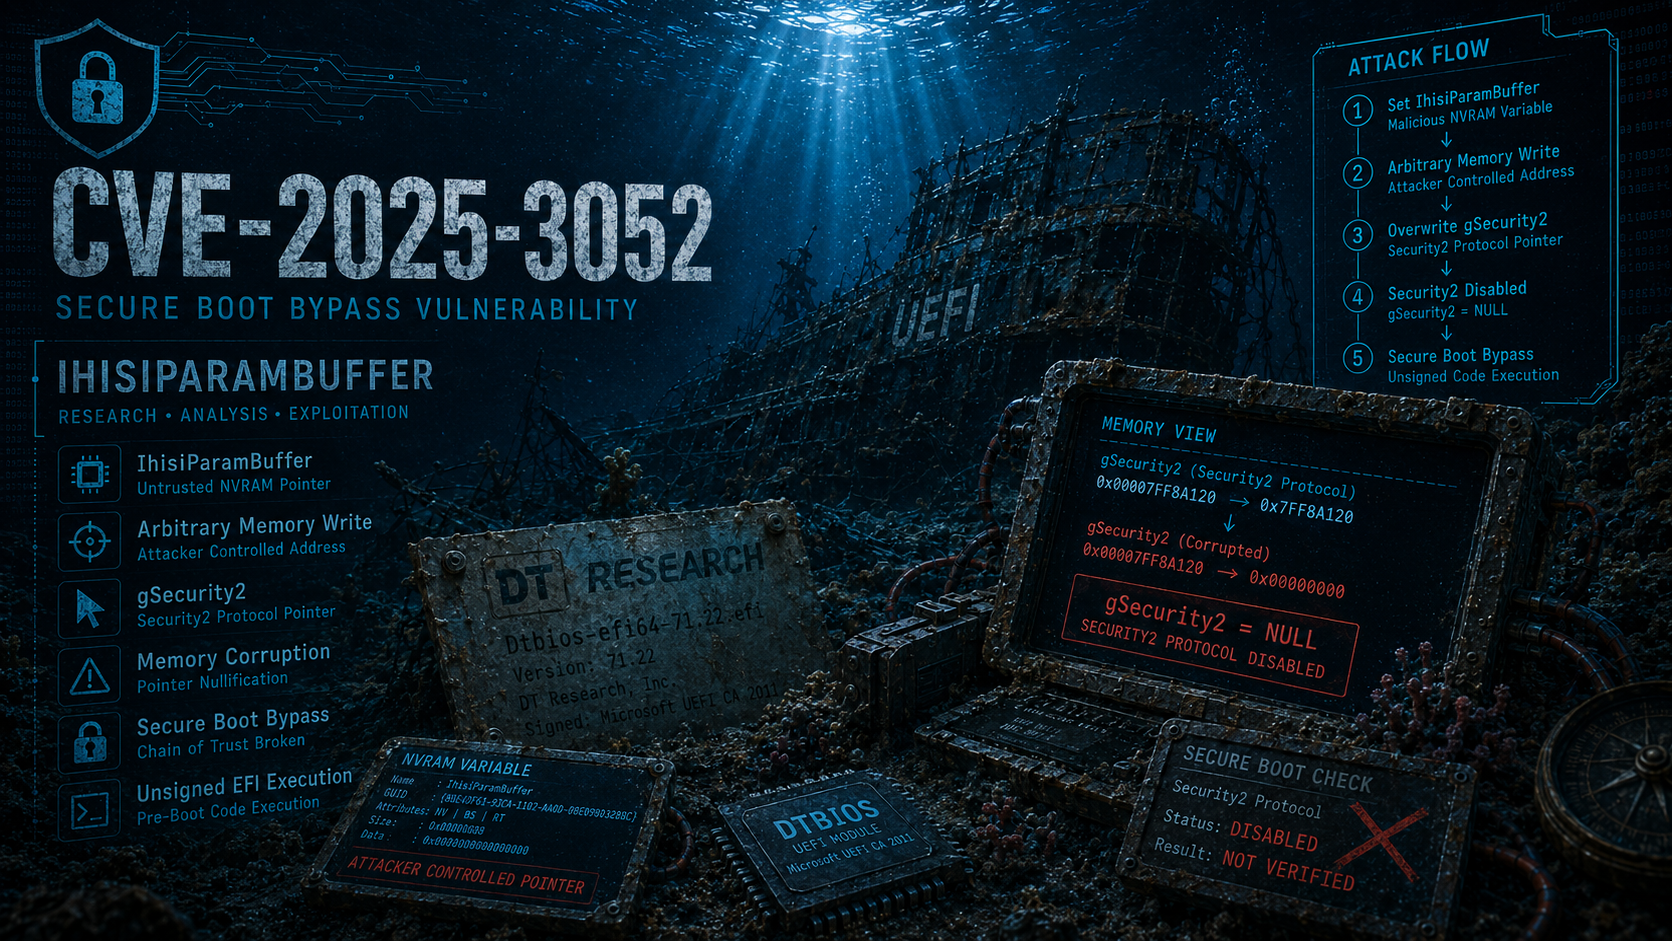

Investigación sobre CVE-2025-3052, una vulnerabilidad del firmware de Insyde que expone una primitiva de escritura arbitraria capaz de modificar punteros críticos para la seguridad.

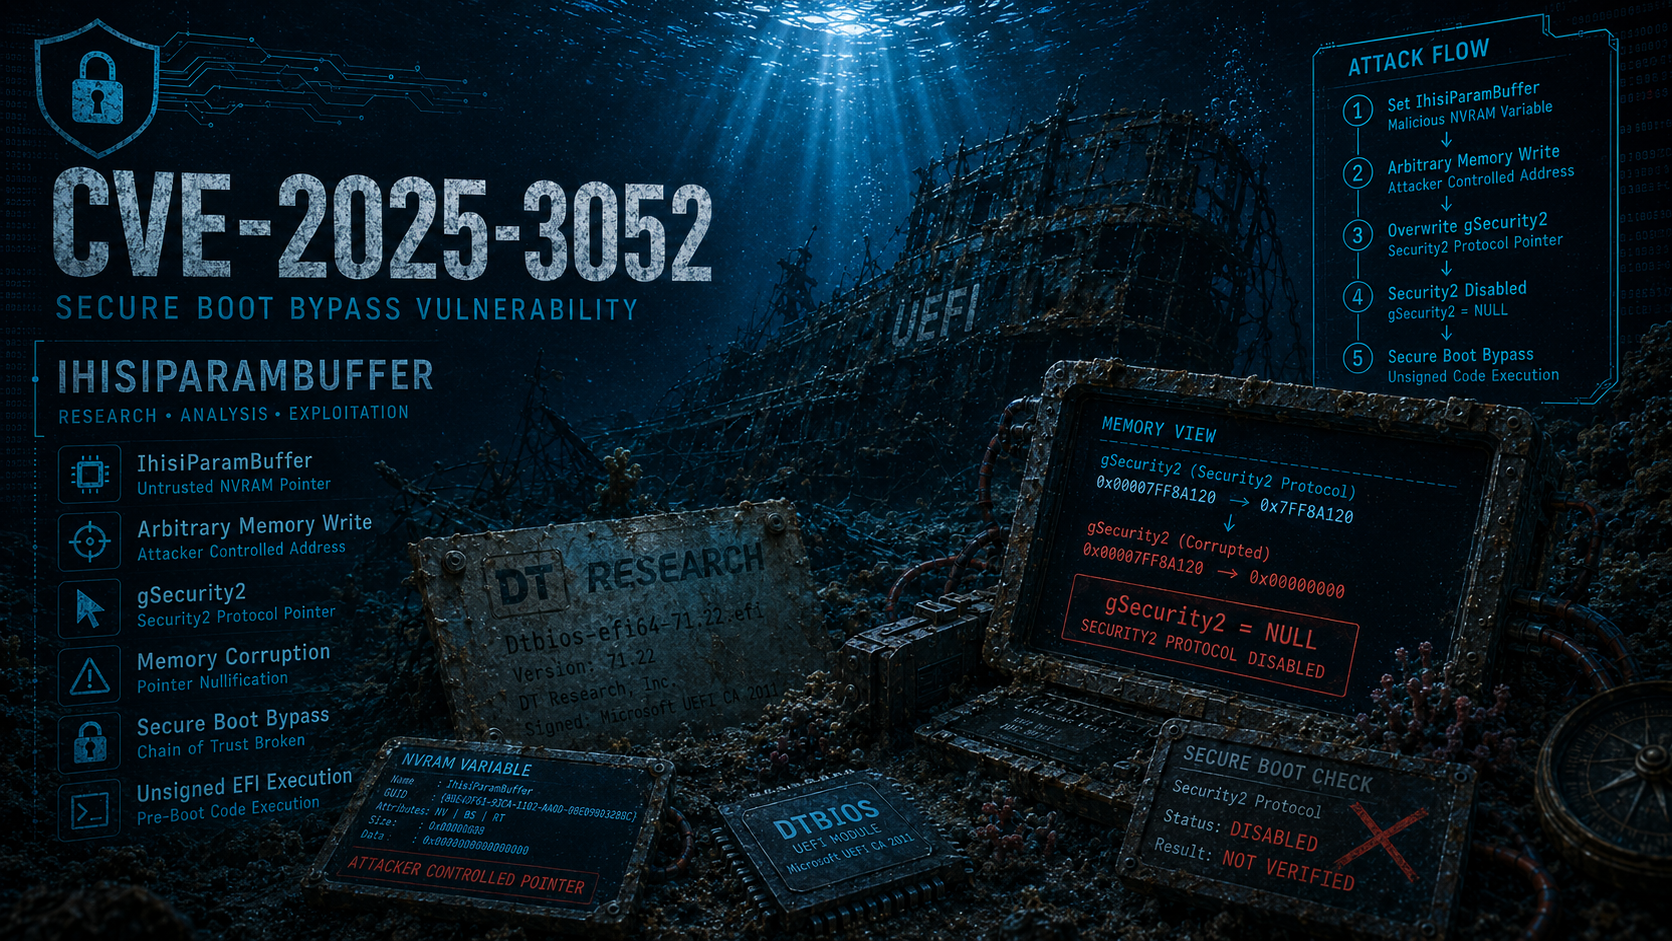
Este repositorio centraliza material de investigación relacionado con CVE-2025-3052, una vulnerabilidad de corrupción de memoria en un módulo UEFI firmado con el certificado de terceros de Microsoft que permite a un atacante corromper estructuras de firmware críticas para la seguridad, neutralizar la aplicación de Secure Boot y ejecutar código arbitrario no firmado antes de que se cargue el sistema operativo. Incluye análisis técnico de la causa raíz y la técnica de explotación, binarios vulnerables reales y educativos, y documentación de apoyo destinada a ayudar a los investigadores a comprender, reproducir y experimentar con esta clase de vulnerabilidad.
CVE-2025-3052 fue descubierto originalmente y divulgado de forma responsable por el equipo de investigación de Binarly. Referencias oficiales y de la comunidad:
Este repositorio incluye dos binarios vulnerables, proporcionados con diferentes objetivos de investigación y aprendizaje.
Este binario representa la vulnerabilidad tal como existía en el mundo real.
CVE-2025-3052 es una vulnerabilidad de omisión de Secure Boot que afecta a sistemas UEFI, causada por el manejo inseguro de datos obtenidos de una variable NVRAM dentro de una aplicación UEFI firmada. La vulnerabilidad permite a un atacante corromper estructuras de firmware críticas para la seguridad durante el proceso de arranque, rompiendo efectivamente la cadena de confianza de UEFI y permitiendo la ejecución de código no firmado antes de que se cargue el sistema operativo.
Lo que hace que esta vulnerabilidad sea particularmente impactante no es solo la naturaleza del error en sí, una primitiva de corrupción de memoria, sino el contexto en el que existe: un módulo UEFI firmado con el certificado UEFI de terceros de Microsoft, en el que se confía por defecto en la gran mayoría de los sistemas modernos. Como resultado, la explotación ocurre en una de las etapas de ejecución más tempranas y privilegiadas de la plataforma, antes de los controles de seguridad a nivel del sistema operativo.
Secure Boot es una característica de seguridad fundamental de UEFI diseñada para hacer cumplir la cadena de confianza de la plataforma desde el firmware hasta el sistema operativo. Su propósito principal es evitar que componentes de arranque no autorizados o maliciosos, como los bootkits, se ejecuten durante el proceso de arranque.
A alto nivel, Secure Boot funciona validando criptográficamente los ejecutables UEFI antes de permitir que se ejecuten. Esta validación se realiza utilizando dos bases de datos mantenidas por el firmware:
Se permite la ejecución de una aplicación UEFI si se cumple alguna de las siguientes condiciones:
Por defecto, la mayoría de los sistemas se distribuyen con los siguientes certificados de confianza en db:
Los módulos vulnerables asociados con CVE-2025-3052 fueron firmados utilizando el certificado Microsoft Corporation UEFI CA 2011. Debido a que este certificado es ampliamente confiable en todos los proveedores y plataformas, cualquier aplicación firmada que lo utilice puede ejecutarse en la mayoría de los sistemas UEFI sin interacción del usuario. Esta amplia confianza amplifica significativamente el impacto de una vulnerabilidad dentro de dicho módulo, ya que efectivamente omite las garantías de protección previstas por Secure Boot.
El módulo UEFI vulnerable fue descubierto inicialmente durante el análisis a gran escala de binarios UEFI subidos a repositorios públicos de malware, en particular VirusTotal. Aunque el primer envío público del módulo ocurrió en noviembre de 2024, la inspección de su firma Authenticode reveló que había sido firmado ya en octubre de 2022, lo que indica que el binario podría haber estado circulando durante un período considerable de tiempo antes de su detección.
El nombre de archivo original observado durante el análisis fue Dtbios-efi64-71.22.efi. El examen de las cadenas incrustadas, los metadatos del certificado y el comportamiento del archivo sugirieron fuertemente que el módulo fue desarrollado por DT Research, Inc, un proveedor especializado en dispositivos móviles de computación robustecidos.
