
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/thehappydinoa/iosrestrictionbruteforce
Seguridad iOSAtaques de ContraseñasAnálisis ForenseSeguridad Móvil
GitHubthehappydinoa/iosrestrictionbruteforce

iOSRestrictionBruteForce

Descifrar códigos de restricción de iOS con Python

Ver Repositorio
Compartir
3777368hace 2 añosRevisado por Kitploit

Fuerza Bruta de Código de Restricción de iOS Version

Python OS iOS PRs Welcome Code Climate

Resumen

Esta versión de la aplicación está escrita en Python, que se utiliza para descifrar el código de restricción de un iPhone/iPad aprovechando una falla en las copias de seguridad no cifradas que permite descubrir el hash y la sal.
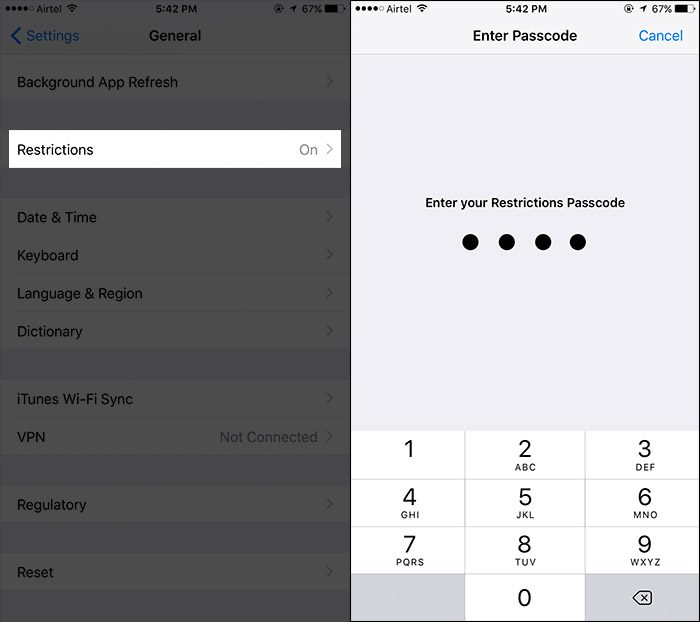
Código de Restricción

DEPENDENCIAS

Esto ha sido probado con Python 2.7 y Python 3.7

Requiere requests Instalar con pip install requests

Uso

usage: ioscrack.py [-h] [-c] [--mojave] [-b folder]

a script to crack the restriction passcode of an iDevice

optional arguments:
-h, --help            show this help message and exit
-c, --cli             prompts user for input
-m, --mojave              helps user run script on macOS mojave
-b folder, --backup folder
                    where backups are located

Cómo Usar

  1. Clonar el repositorio

    git clone https://github.com/thehappydinoa/iOSRestrictionBruteForce && cd iOSRestrictionBruteForce
    
  2. Asegúrate de usar iTunes o libimobiledevice para hacer una copia de seguridad del dispositivo iOS en el ordenador

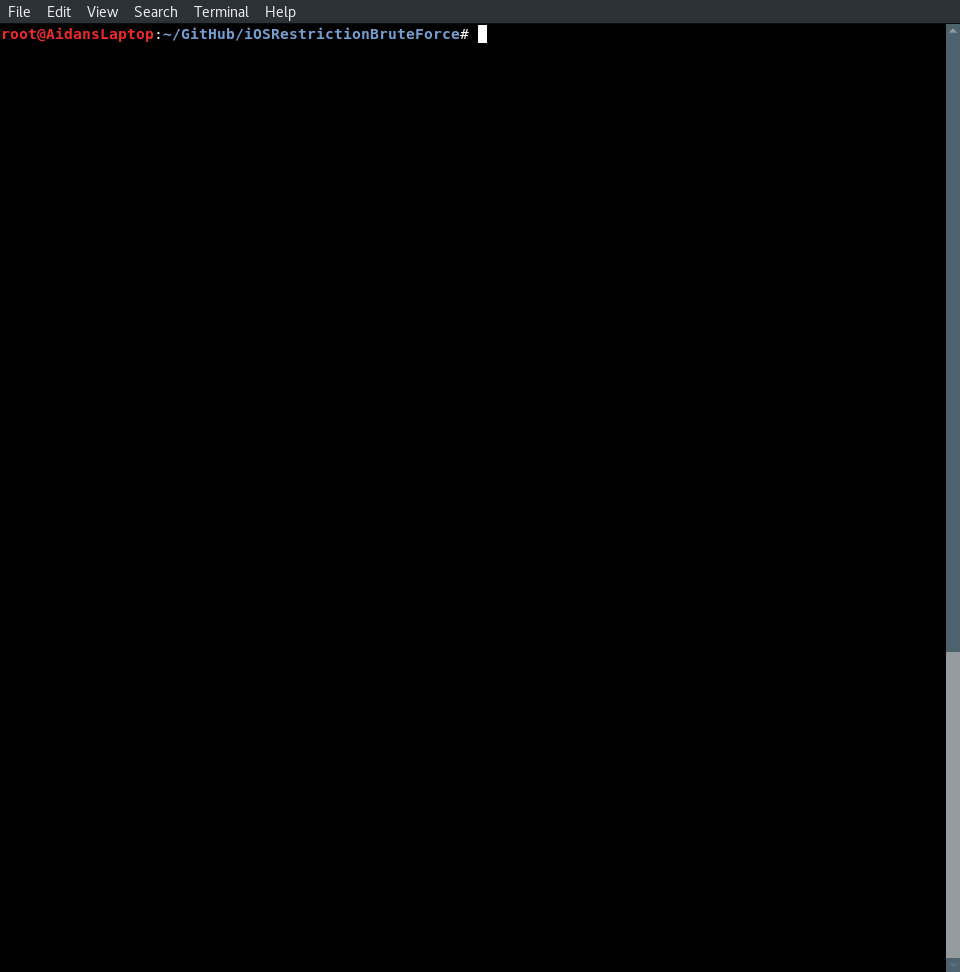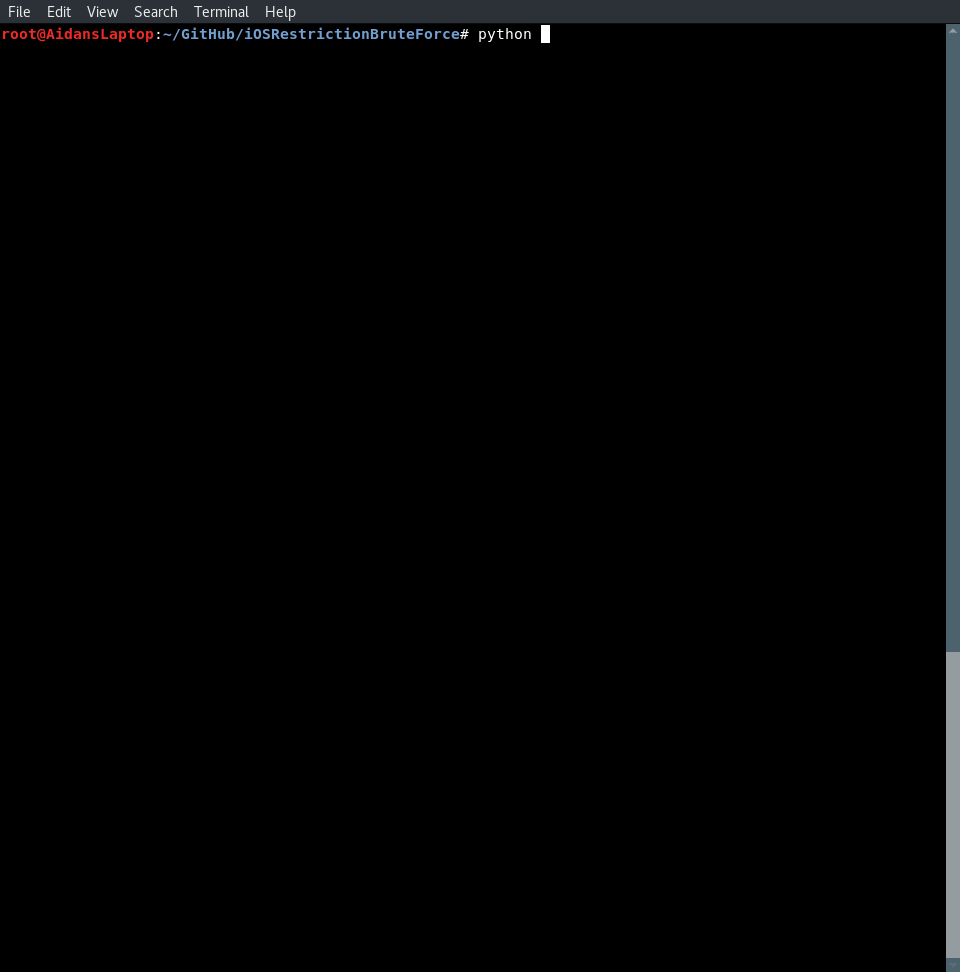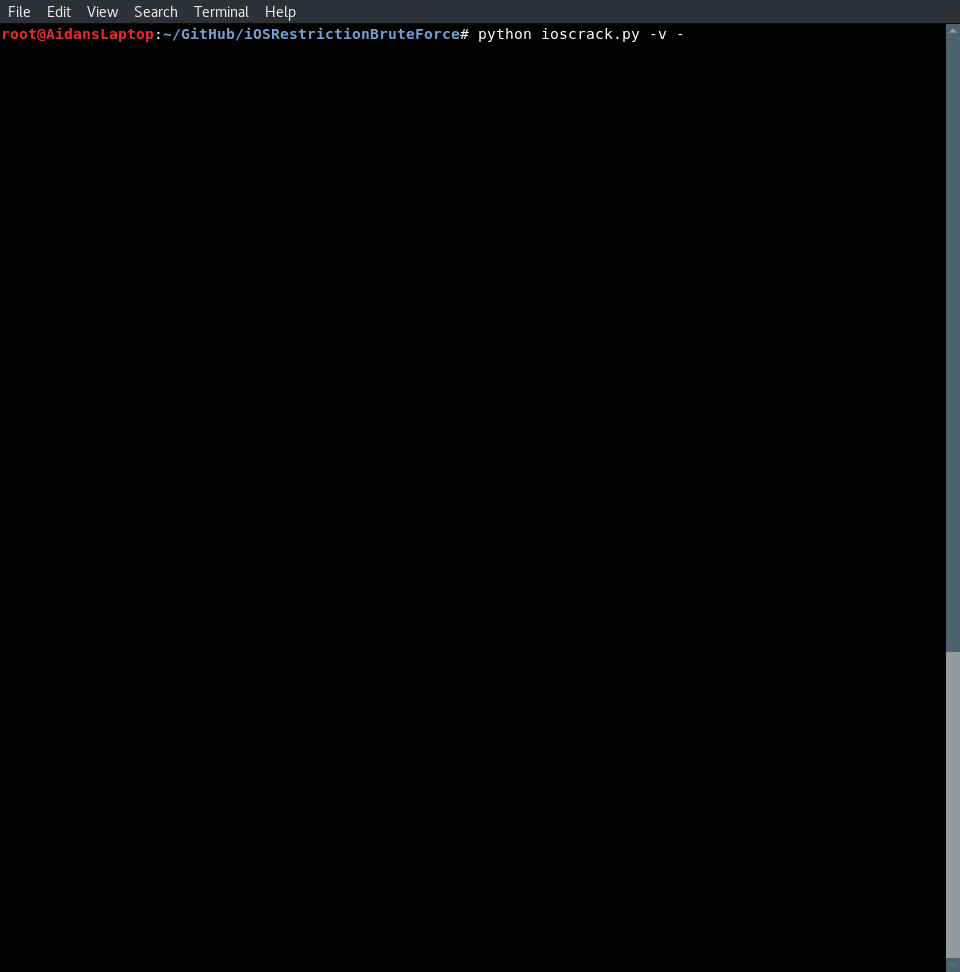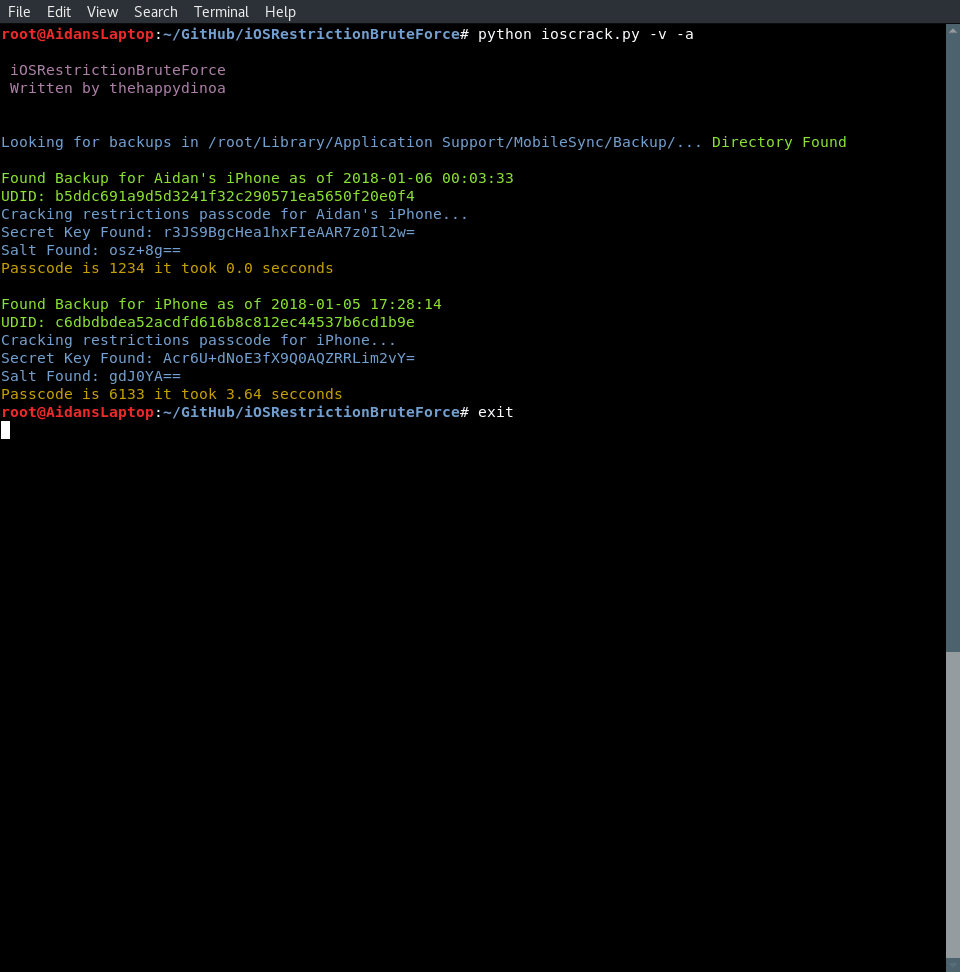
  3. Ejecutar ioscrack.py

    python ioscrack.py
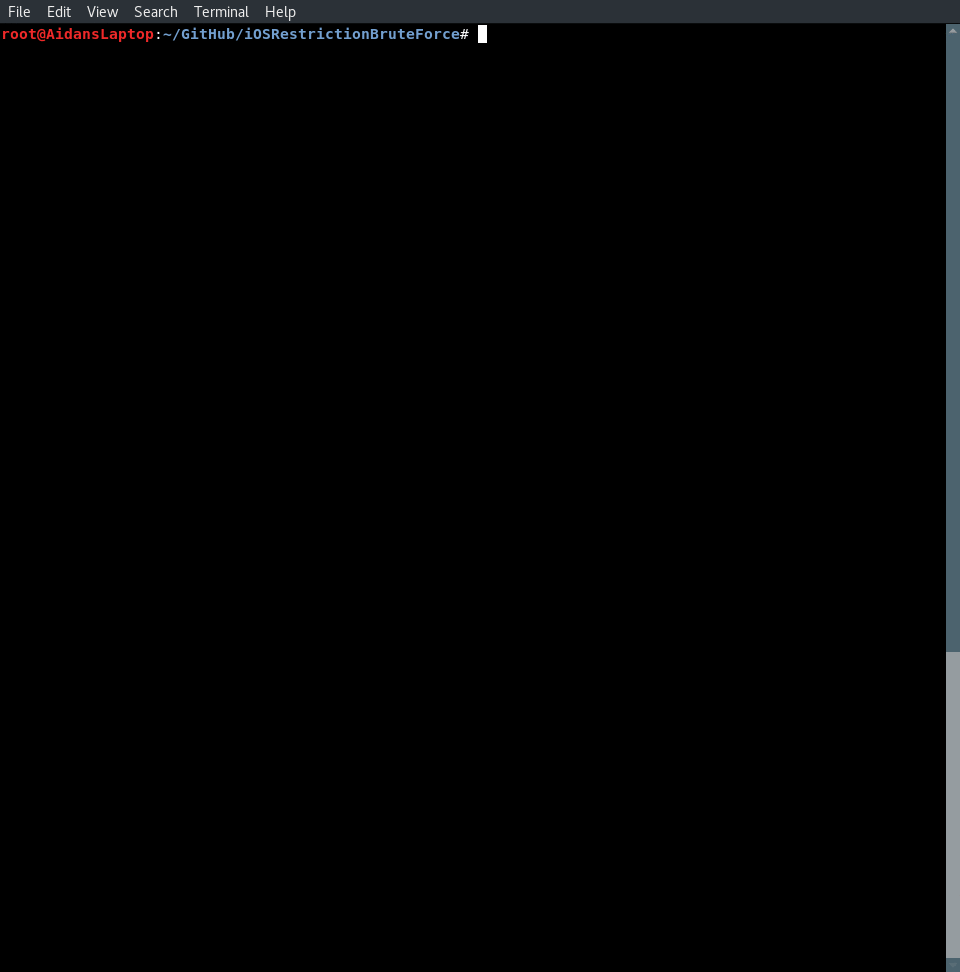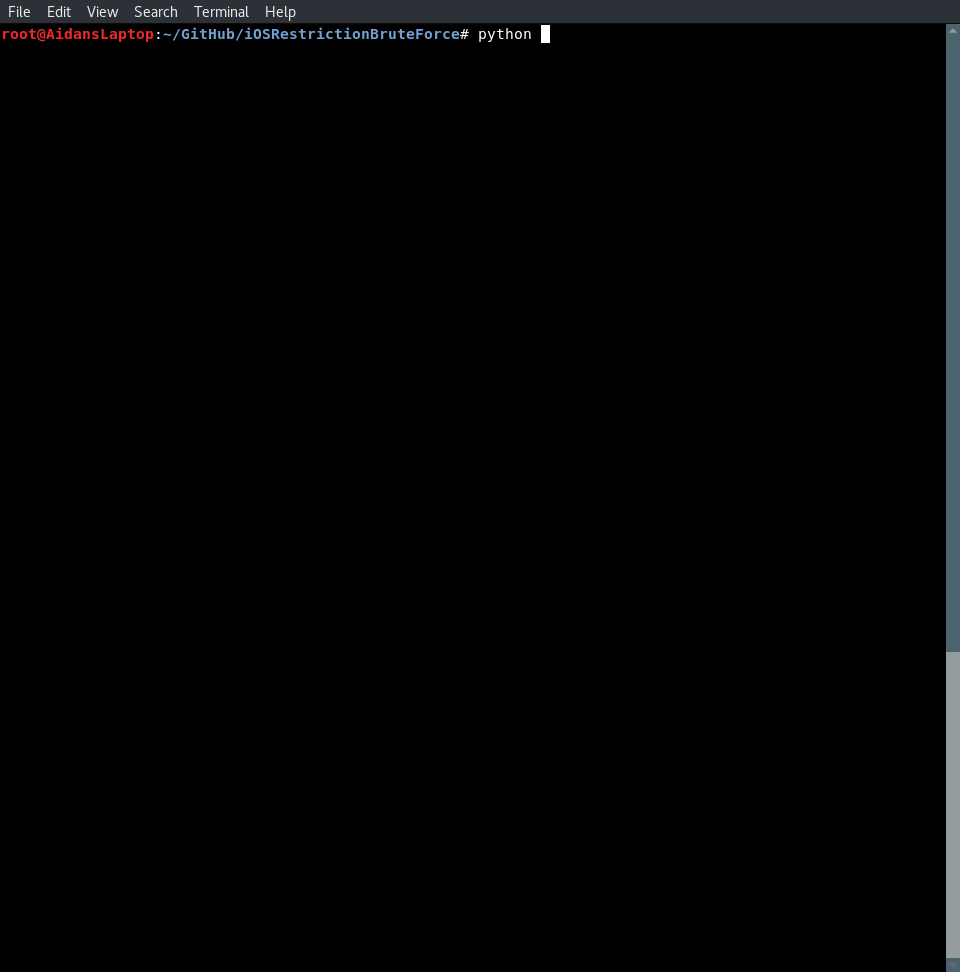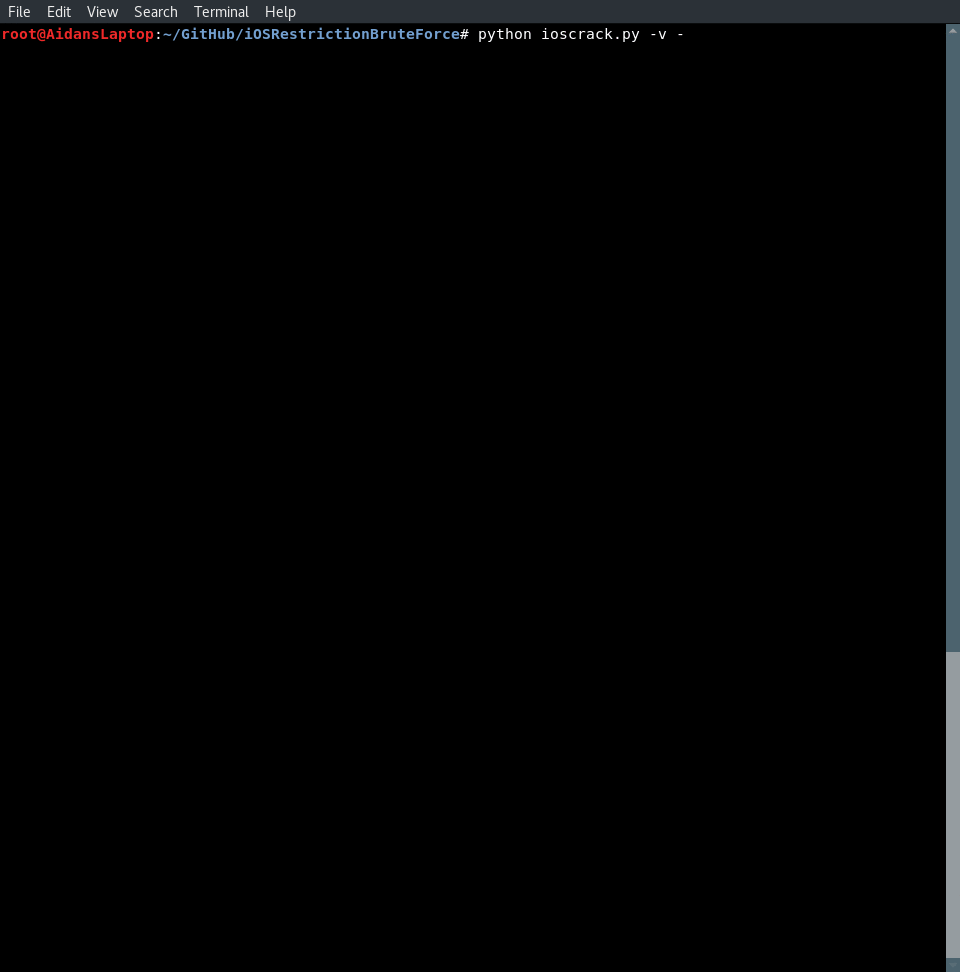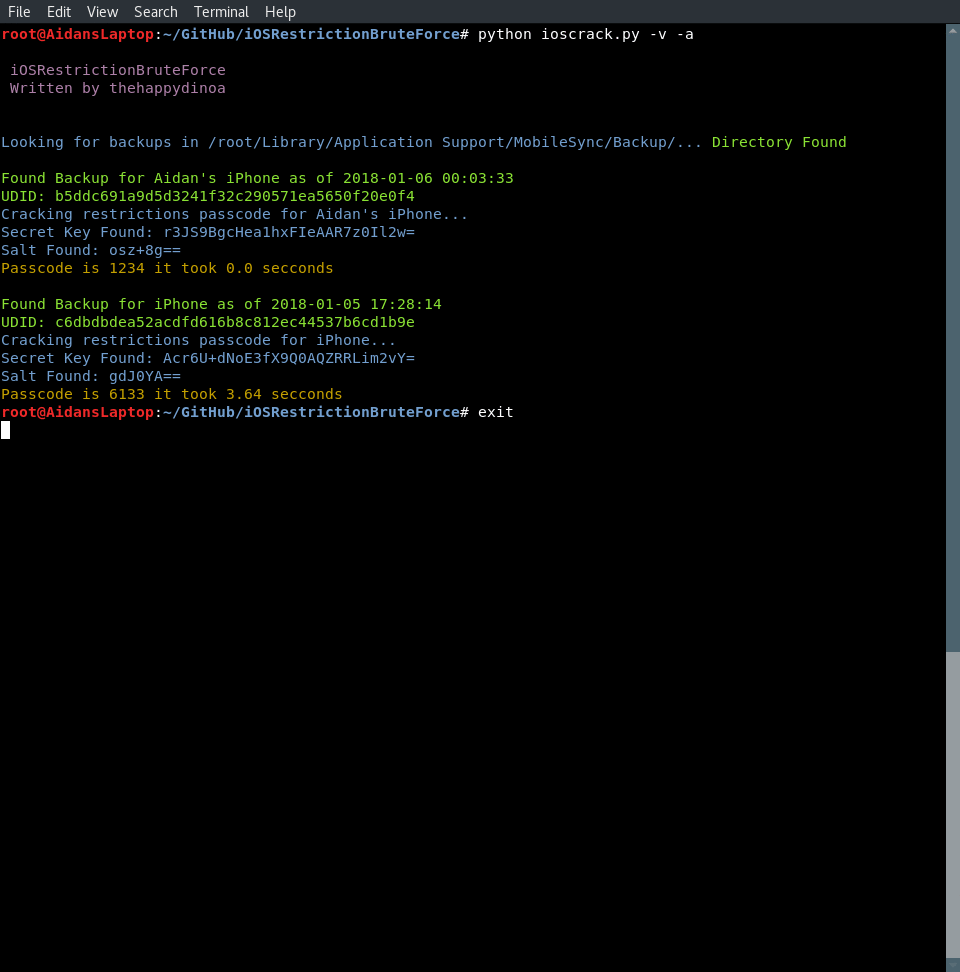
    

GIF

Cómo Funciona

Se realiza descifrando el hash pbkdf2 con mi función lambda usando Passlib

  1. Prueba los 20 códigos de cuatro dígitos más comunes

  2. Prueba cumpleaños entre el año 1000 y (50 años en el futuro)

  3. Fuerza bruta de códigos PIN del 1 al 9999

  4. Agrega los códigos PIN exitosos a una base de datos local

Cómo Protegerse

  1. Cifrar las copias de seguridad

  2. Hacer copias de seguridad solo en ordenadores de confianza

Notas

Puede tener problemas para acceder a ~/Library/Application\ Support/MobileSync/Backup/ en macOS Mojave y versiones posteriores, ya que SIP (Protección de Integridad del Sistema) impide el acceso programático a esa carpeta. La forma de solucionarlo es copiar la carpeta Backup de la ruta anterior a la carpeta iOSRestrictionBruteForce y luego ejecutar python ioscrack.py -b Backup. O ejecutar python ioscrack.py --mojave

Contribuir

Mejores formas de contribuir

  • Darle estrella en GitHub - si lo usas y te gusta, por favor al menos dale una estrella :)
  • Promocionar
  • Abrir issues
  • Enviar correcciones y/o mejoras mediante Pull Requests
  • Añadir a la wiki

Promoción

¿Te gusta el proyecto? Apoya para asegurar el desarrollo continuo hacia adelante:

  • Dale estrella a este repositorio en GitHub

  • Sígueme

    • Twitter
    • GitHub

Agradecimientos

  • yuejd

LICENCIA

MIT License

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





